










-
Instalaron componentes espía en hardware wallets para interceptar frases de recuperación.
-
El robo supera los 86 millones de dólares e involucra a dispositivos vendidos en Asia y Europa.
El ecosistema de bitcoin (BTC) y las criptomonedas enfrenta uno de los ataques logísticos más sofisticados documentados hasta la fecha.
El fabricante de hardware wallets Ledger confirmó la existencia de implantes físicos maliciosos en algunos dispositivos, los cuales han sido utilizados para sustraer fondos de los usuarios.
La amenaza ha puesto en tela de juicio las prácticas estándar de autocustodia y ha revelado severas vulnerabilidades en la cadena de distribución global de la compañía.
¿Qué pasó y cómo funciona el ataque?
El incidente se define como un ataque a la cadena de suministro, lo que significa que los dispositivos salieron limpios de las fábricas, pero fueron interceptados y alterados antes de llegar a las manos del consumidor final.
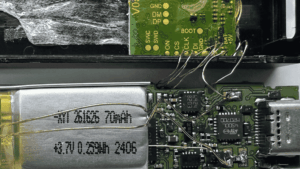
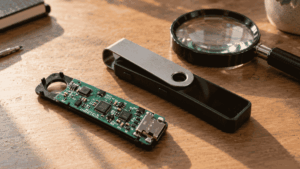
CriptoNoticias reportó que según investigaciones detalladas por el especialista de seguridad Joe Grand, los atacantes abrieron físicamente las carcasas y soldaron un microcontrolador no autorizado —junto con una antena, un módulo de comunicación celular LTE y una e-SIM— directamente a la placa de circuito de los aparatos.
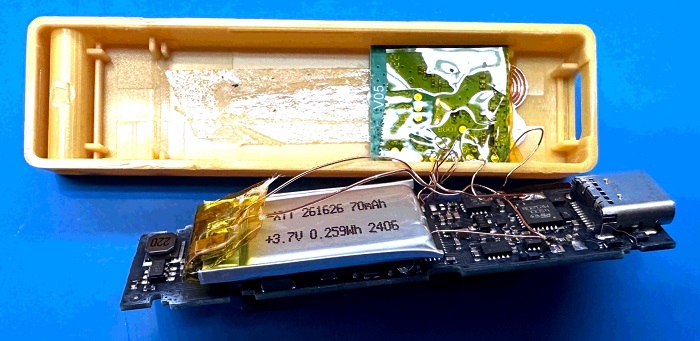
Este componente espía fue diseñado específicamente para interceptar la interfaz periférica en serie (SPI) que viaja hacia la pantalla. Su objetivo principal es leer las 24 palabras de la frase de recuperación en el exacto instante en que se proyectan durante la configuración inicial del equipo.
Posteriormente, el implante almacena los datos y transmite las credenciales a través de una red móvil comercial hacia los responsables del robo.
El método es crítico porque opera completamente fuera del procesador principal. El sistema operativo del equipo no es vulnerado y el Elemento Seguro original permanece intacto.
Como consecuencia, la aplicación oficial Ledger Live no detecta la alteración y aprueba las hardware wallets manipuladas como genuinas.
El software asume que el dispositivo es seguro porque su atestación criptográfica analiza únicamente el código informático, careciendo de capacidad para inspeccionar la integridad de los circuitos físicos añadidos clandestinamente a la placa.
Alcance geográfico y modelos vulnerados
Los primeros reportes públicos, reconocidos por Ledger el 9 de octubre de 2026, apuntaban de manera exclusiva a equipos adquiridos mediante el revendedor CryptoBilis, el cual opera en países del Sudeste Asiático como Malasia, Indonesia y Filipinas.
El director ejecutivo de la empresa, Pascal Gauthier, ha sostenido que las pérdidas de fondos confirmadas se vinculan únicamente a este distribuidor asiático.
Sin embargo, el alcance territorial ha demostrado ser mayor. El 11 de octubre, un usuario europeo identificado bajo el pseudónimo @0xJohannes_ documentó en la red social X el hallazgo de un implante en un dispositivo comprado en una tienda física de MediaMarkt en Europa, un comercio abastecido por distribuidores oficiales de Ledger en la región, como Aqipa GmbH.
Según el análisis de Mark Karpelès, exdirector ejecutivo de Mt. Gox, el módulo encontrado en Europa presentaba una inscripción traducida como «versión euroasiática» en su antena. Esto sugiere que los atacantes fabricaron distintas variantes del hardware pirata para adaptarse a las frecuencias de las redes celulares operativas en cada región.
En cuanto a los equipos afectados, las manipulaciones se detectaron inicialmente en unidades del modelo Ledger Nano X. No obstante, reportes posteriores confirmaron alteraciones en el modelo Ledger Flex.
Karpelès validó un caso de un Flex adquirido en la tienda Metapod, ubicada en el aeropuerto de Singapur, cuyo comprador, Ben Yorke, notó rasguños en la carcasa. A su vez, el analista «大方BigFang» reportó otra unidad Flex físicamente alterada en Asia.
Millones de dólares drenados y ocultamiento de fondos
El impacto económico del sabotaje logístico es masivo en la industria. Investigadores on-chain independientes, como Specter, han estimado las pérdidas iniciales en aproximadamente 86 millones de dólares, divididos principalmente en bitcoin (BTC), ether (ETH) y tron (TRX). Por su parte, la firma Bitquery ubicó el monto sustraído en 92,9 millones de dólares a través de múltiples redes.
El responsable del ataque ya ha comenzado a mezclar el capital para eludir el rastreo. La firma Onchain Lens detectó que el atacante canalizó más de 430 ether hacia el protocolo de privacidad Tornado Cash.
Asimismo, tras el congelamiento de algunos saldos en USDT por parte del emisor Tether, el hacker utilizó plataformas descentralizadas como SUN.io para convertir sus stablecoins a USDD, evadiendo restricciones.
Las direcciones controladas por el atacante aún conservan cerca de 70,60 millones de dólares, y se ha instado públicamente a plataformas de intercambio como Binance a congelar cualquier cuenta vinculada a estas transacciones.
Polémicas y fallas estructurales de la industria
El manejo corporativo de la crisis ha sido objeto de severas críticas. Ledger ha sido cuestionado por omitir en sus comunicados oficiales el reporte de la wallet adulterada en el mercado europeo, manteniendo su narrativa centrada en Asia.
Además, aunque la empresa advirtió sobre riesgos a quienes compraron en los últimos 90 días, un informe de la firma AMLBot demostró que un 38% de los equipos vaciados ya estaban activos antes de ese período.
Otro punto de intensa polémica radica en que la vulnerabilidad ya era conocida. En abril de 2026, seis meses antes de que estallara el caso de los robos masivos, Joe Grand había aplicado ingeniería inversa a un equipo manipulado proveniente de la plataforma Lazada en Tailandia y notificó a Ledger.
El analista Darkfost recriminó públicamente que investigadores en X estuvieran aportando más información útil sobre la verificación de equipos que el propio fabricante.
Este escenario ha provocado debates profundos sobre la arquitectura de los productos de autocustodia. Como precaución, Changpeng Zhao, fundador de Binance, recomendó dejar cualquier hardware wallet nueva en reposo por un par de semanas antes de depositar fondos.
El analista PlanB declaró que, ante estos problemas, no se arrepiente de haber abandonado la autocustodia a favor de los fondos cotizados en bolsa (ETF).
Por su parte, la competidora Trezor anunció este 13 de octubre una reducción de su red de revendedores autorizados como medida preventiva logística, afirmando que no tienen evidencia de equipos comprometidos en su línea.
Medidas de seguridad ineludibles
Frente a la vulnerabilidad de las atestaciones de software, la recomendación inmediata para usuarios en riesgo es suspender el uso.
Ledger indicó que los clientes vinculados a distribuidores bajo sospecha no deben configurar los aparatos y, de haberlo hecho, deben transferir los activos a un equipo seguro generado con una semilla inédita.
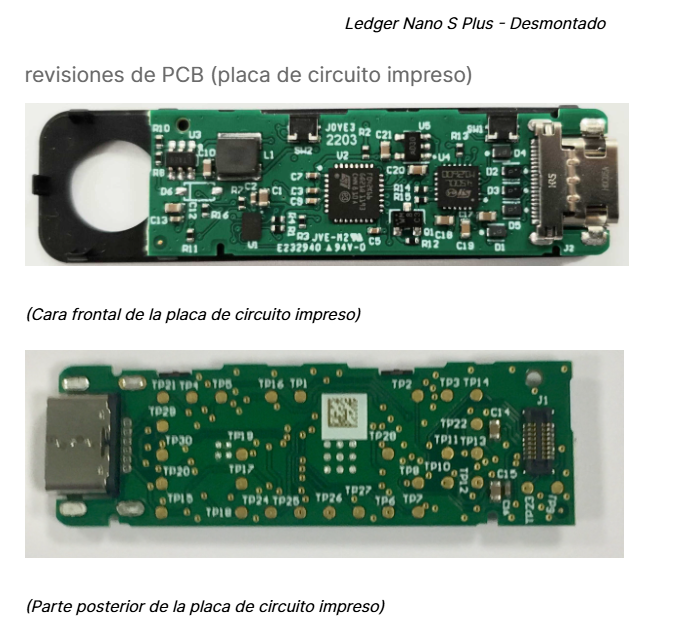
Para descartar alteraciones, hay quienes recomiendan abrir las carcasas y verificar las placas internas. Los usuarios deben comprobar que no haya cables adicionales, módulos de radio o conectores ajenos en el espacio de la esponja protectora, y que todos los componentes coincidan con los esquemas originales.
Aunque abrir el equipo exige precaución técnica y puede anular la garantía oficial de forma permanente, se presenta ahora como la única prueba concluyente de integridad física.
A mediano y largo plazo, el estándar de seguridad para la custodia de bitcoin parece estar migrando hacia esquemas de mayor conocimiento técnico.
Especialistas como Zach Herbert de Foundation Devices y el equipo de la wallet Nunchuk sostienen que la respuesta definitiva frente a ataques logísticos complejos es la adopción de esquemas multifirma (multisig) que utilicen y distribuyan firmas entre dispositivos de diferentes fabricantes, evitando que una falla industrial o logística en una sola marca comprometa el patrimonio del usuario.



 Guarda lo que vale la pena descifrar