










-
La decisión de Trezor busca mejorar la verificación de sus socios.
-
Trezor aclara que no hay evidencia de compromiso en sus dispositivos.
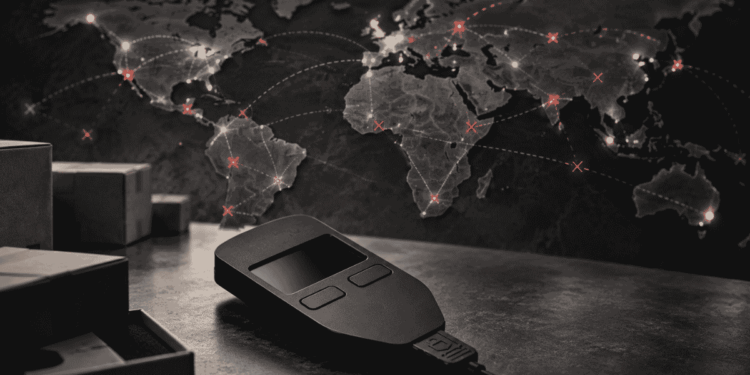
El fabricante de hardware wallets Trezor anunció este 13 de octubre de 2026 una reducción en el número de sus revendedores autorizados como una medida preventiva frente a los incidentes recientes en la cadena de suministro de su competidor, Ledger.
En un comunicado publicado en X, la empresa explicó que la decisión busca permitir una verificación más exhaustiva de los socios con los que trabajan y así garantizar la seguridad en el traslado de sus equipos.
A través de una carta firmada por su director comercial, Danny Sanders, y dirigida a sus socios comerciales, Trezor notificó que las autorizaciones para revendedores afectados finalizarán el 1 de enero de 2027.
Hasta esa fecha, los revendedores eliminados de la lista oficial podrán continuar comercializando su inventario restante, abarcando así la temporada alta de ventas de Black Friday y festividades.
La compañía remarcó, tanto en su publicación pública como en la misiva a sus socios, que la medida se toma «por precaución» y aclaró explícitamente que no existe «ni una sola pieza de evidencia» de que los dispositivos Trezor hayan sido comprometidos.
La empresa también informó que no realizará nuevos envíos de stock a los revendedores desvinculados a partir de hoy.
Sanders explicó en la carta que la seguridad de una hardware wallet depende del camino que recorre hasta su propietario final, y que cada dispositivo que pasa por manos no verificadas pone en riesgo los ahorros de los usuarios.
Además, Trezor establecerá un nuevo marco legal y controles más estrictos sobre cómo se obtienen, almacenan y manipulan sus dispositivos para los socios que continúen en su red autorizada.
La decisión de Trezor se produce en el contexto de una investigación en curso sobre alteraciones en dispositivos de la marca Ledger.
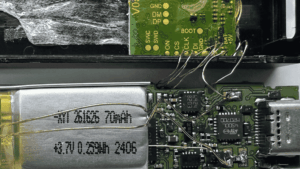
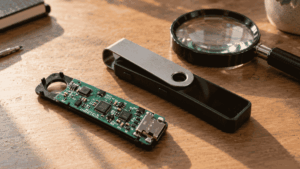
Tal como ha reportado CriptoNoticias, recientemente se descubrieron hardware wallets de Ledger con componentes espías añadidos, originados tanto en un revendedor en Asia como en una sucursal física en Europa.
Estos incidentes en la cadena de suministro de su competidor habrían resultado en la pérdida de aproximadamente 86 millones de dólares en activos para usuarios que adquirieron equipos adulterados.



 Guarda lo que vale la pena descifrar