










-
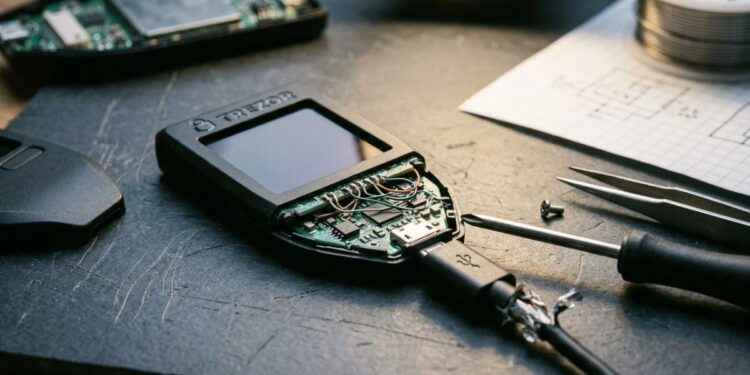
Los atacantes reemplazaron componentes e instalaron un bootloader en wallets de Trezor.
-
Las intervenciones en la cadena de distribución pueden ser difíciles de rastrear y detectar.
La manipulación física de dispositivos de almacenamiento en frío —tema actualmente en tendencia por el ataque sufrido por dispositivos Ledger— no constituye un problema inédito. Años atrás, el fabricante Trezor también sufrió un ataque a su cadena de suministro.
Una investigación divulgada por la firma de ciberseguridad Kaspersky en mayo de 2023 reveló la mecánica mediante la cual una wallet adulterada sustrajo activos a su propietario.
Un hardware wallet es un dispositivo físico diseñado para resguardar claves privadas sin conexión a internet. Su objetivo reside en aislar la información sensible. Sin embargo, la intervención de los componentes internos puede invalidar dicha protección antes del primer uso del equipo.
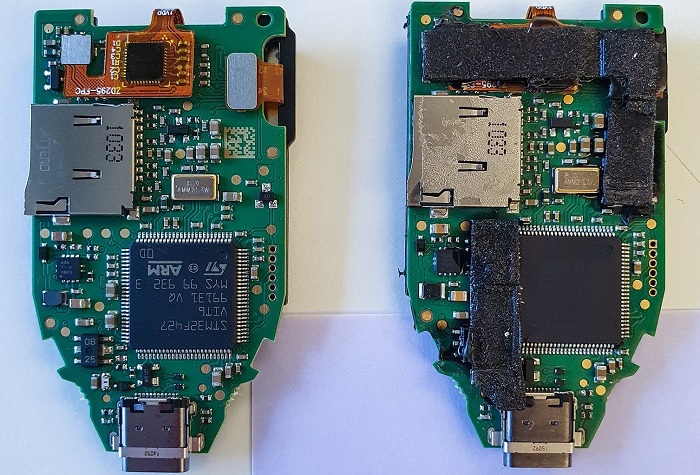
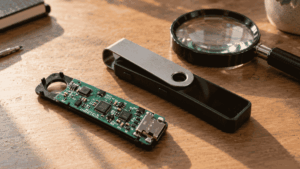
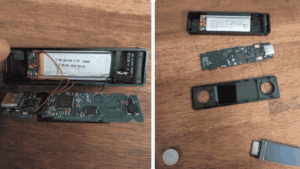
En el caso analizado por Kaspersky, la víctima adquirió el equipo en un portal de clasificados. Pese a que el empaque y los sellos holográficos no exhibían alteraciones visibles, los atacantes abrieron la estructura, retiraron el microcontrolador original y soldaron una placa modificada.
Las irregularidades se manifestaron en el programa de arranque inicial, conocido como bootloader. El monedero inició con la versión de bootloader 2.0.4 y la versión de firmware 2.4.3. No obstante, Kaspersky determinó que «el fabricante nunca había publicado la versión de bootloader 2.0.4».
El registro técnico de Trezor en la plataforma GitHub confirmó el diagnóstico. El historial de cambios del proyecto aclaró que la versión 2.0.4 fue «omitida debido a dispositivos falsos». Dicha inconsistencia validó la instalación de un programa troyanizado por parte de intermediarios.
La unidad modificada operaba con una frase de recuperación predeterminada. Asimismo, al agregar una contraseña opcional, la memoria interna procesaba únicamente el primer carácter. Esto redujo el abanico de protección a 1.280 variantes posibles de clave.
Los atacantes aguardaron un mes tras el primer depósito para ejecutar la extracción. Entre los fondos expuestos en esta clase de ataques destacan bitcoin (BTC), ether (ETH) y otros activos digitales. La víctima perdió su patrimonio sin haber conectado la unidad el día del incidente.
Ante la eventual ejecución de software no verificado, el fabricante enfatizó las alertas del sistema. Trezor advirtió que «si ejecutas el bootloader de la versión no existente 2.0.4 en un dispositivo original e intentas instalar un firmware falso, se notifica al usuario que el monedero tiene instalado un firmware no oficial».
Esta vulnerabilidad histórica refleja los riesgos que afronta actualmente el mercado de las hardware wallets. Como reportó CriptoNoticias, Ledger confirmó el 10 de octubre de 2026 la detección de un implante no autorizado en una unidad analizada tras reportes de vaciado de fondos.
Las estimaciones de analistas independientes ubicaron el perjuicio en unos 86 millones de dólares en activos como BTC, ETH y TRX. La empresa atribuyó la falla a lotes distribuidos por un revendedor en el sudeste asiático y sostuvo que su infraestructura central continúa segura, aunque se están conociendo los casos de más dispositivos afectados.



 Guarda lo que vale la pena descifrar