










-
Ledger asegura que no verificó robos en dispositivos fuera de Asia.
-
Un usuario europeo reportó un equipo alterado que no llegó a robar fondos.
El fabricante de hardware wallets Ledger publicó este 13 de octubre de 2026 una actualización oficial sobre la investigación del reciente ataque a su cadena de suministro.
Tanto la cuenta corporativa como su director ejecutivo, Pascal Gauthier, aseguraron que todas las pérdidas de fondos confirmadas hasta la fecha están vinculadas exclusivamente a dispositivos comercializados por CryptoBilis, un revendedor ubicado en el sudeste asiático.
A raíz de este incidente originado en la distribución asiática, estimaciones independientes habían ubicado las pérdidas en torno a los 86 millones de dólares en activos como bitcoin (BTC) y ether (ETH).
La postura actual de la compañía presenta un aparente contraste con la información que circuló en los días previos respecto al alcance territorial del ataque logístico.
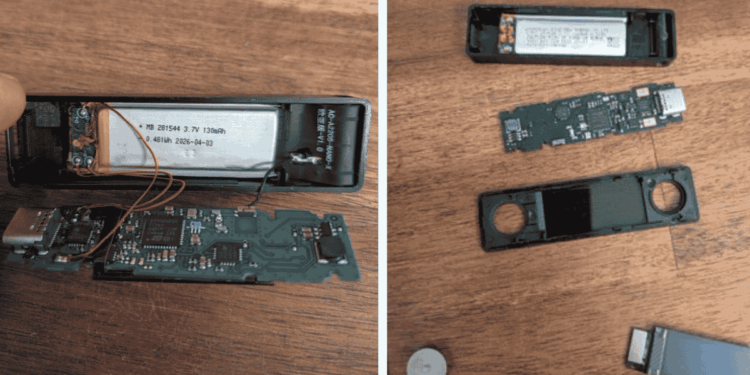
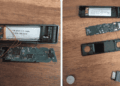
Tal como reportó CriptoNoticias, el 11 de octubre un usuario europeo identificado como @0xJohannes_ hizo público el hallazgo de un componente espía en una wallet adquirida un par de semanas atrás en una sucursal física de Mediamarkt en Europa, una tienda que figura como revendedora oficial de la marca.
En sus comunicados recientes, Ledger enfatizó que no ha verificado ningún vaciado de fondos relacionado con equipos comprados fuera de la red de CryptoBilis.
Vale aclarar que esta declaración de Ledger resulta técnicamente compatible con el reporte de @0xJohannes_, dado que el usuario europeo aclaró que el dispositivo adulterado en su poder nunca llegó a transferir fondos hacia ninguna cuenta explotadora.
Sin embargo, la comunicación oficial de la empresa omite mencionar el hallazgo del hardware comprometido en el mercado europeo y su implicación logística, mientras Gauthier afirma que la investigación sigue en curso para determinar en qué parte de la cadena de distribución ocurrió el sabotaje. A su vez, la cuenta oficial informó que están revisando reportes de implantes en otros dispositivos y locaciones.
El análisis de la comunidad ya había arrojado detalles sobre la adaptación geográfica del ataque. Fotografías del equipo vulnerado en Europa, analizadas previamente por el exdirector ejecutivo de Mt. Gox, Mark Karpelès, mostraron que la antena del módulo espía llevaba la inscripción «versión euroasiática».
Además, el implante europeo presentaba una construcción aparentemente más antigua con cables adicionales en comparación a las versiones ocultas cerca de la pantalla halladas recientemente. Karpelès estimó que los atacantes habrían fabricado variantes del componente para adaptarse a las frecuencias de las redes LTE operativas en cada región.
El equipo de seguridad de la empresa confirmó la mecánica de funcionamiento de las alteraciones. Según sus análisis, el implante lee las 24 palabras de la frase de recuperación en el momento en que la pantalla las proyecta durante la configuración inicial. Luego, transmite esa información mediante una conexión celular propia, logrando extraer las credenciales sin vulnerar el chip de seguridad original ni modificar el sistema operativo de la wallet.
Por su parte, el director ejecutivo ratificó que están colaborando con las autoridades policiales para dar con los actores maliciosos y reconoció que la manipulación física de la cadena de suministro es un riesgo generalizado en la industria.
Además, solicitó a investigadores y otros proveedores trabajar conjuntamente en prácticas de detección de alteraciones y cadena de custodia, aclarando que la infraestructura y los servidores de la empresa permanecen seguros.
Quienes posean equipos adquiridos a través del distribuidor asiático no deben configurarlos y, en caso de haberlo hecho, tienen que transferir inmediatamente sus activos hacia un nuevo dispositivo con una frase semilla inédita.



 Guarda lo que vale la pena descifrar