










-
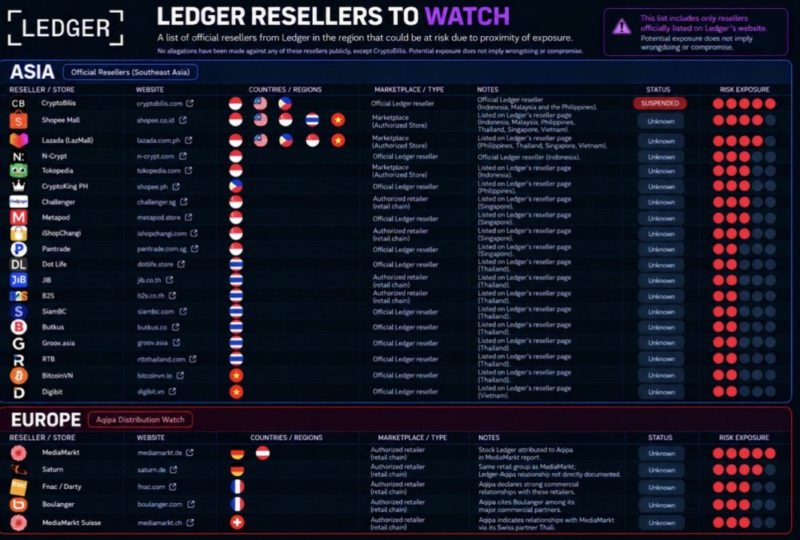
En Europa, la atención recae sobre el distribuidor Aqipa y los comercios minoristas que abastece.
-
Los robos confirmados se limitan exclusivamente a los equipos vendidos por la tienda CryptoBilis.
El investigador pseudónimo Darkfost publicó el 12 de octubre de 2026 una lista actualizada de revendedores oficiales de Ledger que podrían estar en riesgo tras descubrirse un segundo dispositivo adulterado en la cadena minorista europea MediaMarkt.
El nuevo reporte amplía el espectro geográfico y comercial del incidente logístico que afecta a la cadena de suministro del fabricante de hardware wallets.
Según detalló Darkfost a través de la red social X, en Europa la atención se centra en Aqipa GmbH, empresa que opera como distribuidor oficial de Ledger desde agosto de 2023, con operaciones principales en Alemania y Austria.
El analista agregó una lista de tiendas en el continente que «podrían haber sido abastecidas por Aqipa», como Saturn, Fnac, Darty y Boulanger, entre otras.
En Asia, el foco sigue siendo el Sudeste, donde ya se confirmaron robos por un estimado de 86 millones de dólares en activos vinculados a dispositivos vendidos por el comercio CryptoBilis.
La nueva lista de seguimiento elaborada por el investigador incluye a tiendas como Shopee Mall, Lazada, N-Crypt, Tokopedia, Challenger, Metapod y otros vendedores con presencia en Indonesia, Malasia, Filipinas, Tailandia, Singapur y Vietnam.
Pese a la publicación de los nombres, el analista de Cryptoquant remarcó que las sospechas sobre la expansión del ataque logístico son preliminares: “Nada está probado excepto [en el caso de] MediaMarkt y CryptoBilis”, afirmó.
A continuación, se observa el listado completo elaborado por Darksfost (hacer clic en la imagen para ampliarla):
Tal como lo reportó CriptoNoticias, el incidente original se dio a conocer el 9 de octubre, cuando Ledger informó estar investigando el robo de fondos que afectaron a personas que compraron a CryptoBillis. Según la propia empresa, las pérdidas registradas hasta ahora están vinculadas «exclusivamente» a ese vendedor del Sudeste Asiático.
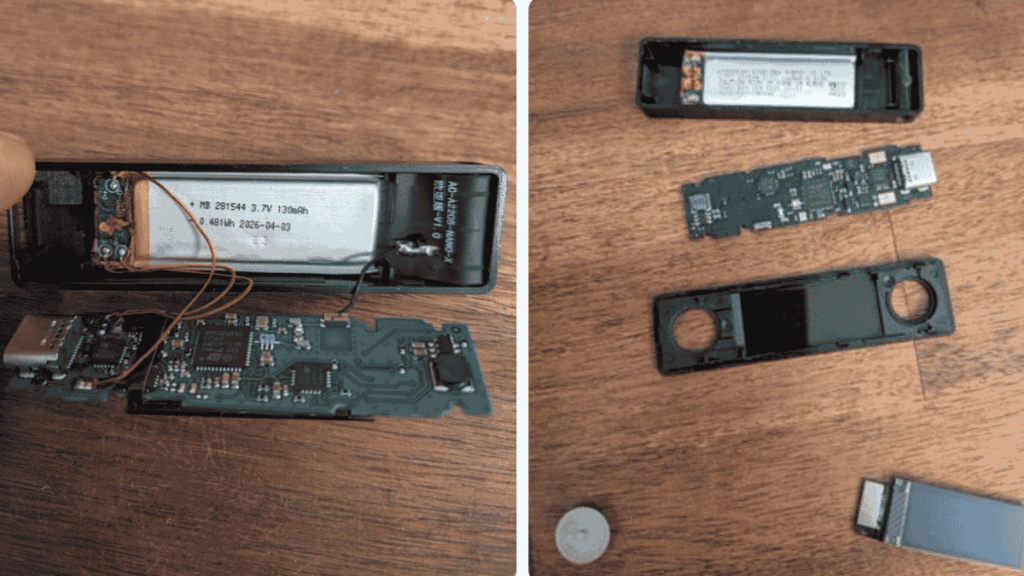
Sin embargo, el 11 de octubre un usuario europeo reportó el hallazgo de un implante malicioso en una hardware wallet adquirida recientemente en MediaMarkt, Europa. El equipo espía descubierto no había llegado a transferir fondos de su propietario.
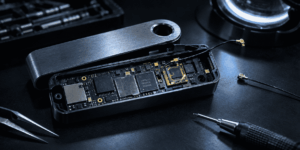
El fabricante confirmó días atrás el modo de operación del hardware espía: se trata de un implante que lee las 24 palabras de la frase de recuperación cuando se muestran en pantalla y las envía mediante una red celular, lo que permite extraer las credenciales sin comprometer el chip de seguridad oficial ni el software del equipo.
Darkfost cuestionó duramente a la empresa por la gestión de la crisis: “¿No les parece una locura que cuentas aleatorias en X les den más información sobre los riesgos, cómo comprobar y qué dispositivos pueden estar comprometidos que el propio fabricante?”.
En este contexto, se recomienda a quienes hayan adquirido equipos Ledger a través de revendedores externos que inspeccionen físicamente el aparato antes de utilizarlo y, si sospechan que el empaque o el interior del producto han sido alterados, se abstengan de configurarlo para evitar posibles robos.



 Guarda lo que vale la pena descifrar