










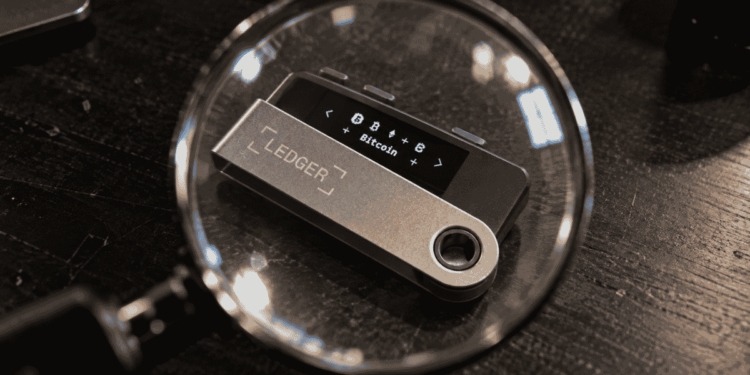
-
Especialistas de la industria instan a adoptar configuraciones multifirma con distintos proveedores.
-
El trader PlanB dice no arrepentirse de haberse "rendido" frente a los ETF en 2025.
El ataque a la cadena de suministro de dispositivos Ledger, en el que se han descubierto implantes maliciosos diseñados para robar las frases de recuperación de los usuarios, ha provocado una ola de reacciones dentro del ecosistema de Bitcoin.
El incidente, aparentemente originado en Asia a través del revendedor CryptoBilis y recientemente detectado también en Europa, ha puesto en evidencia las limitaciones de las verificaciones de software frente a la manipulación del diseño físico de las hardware wallets.
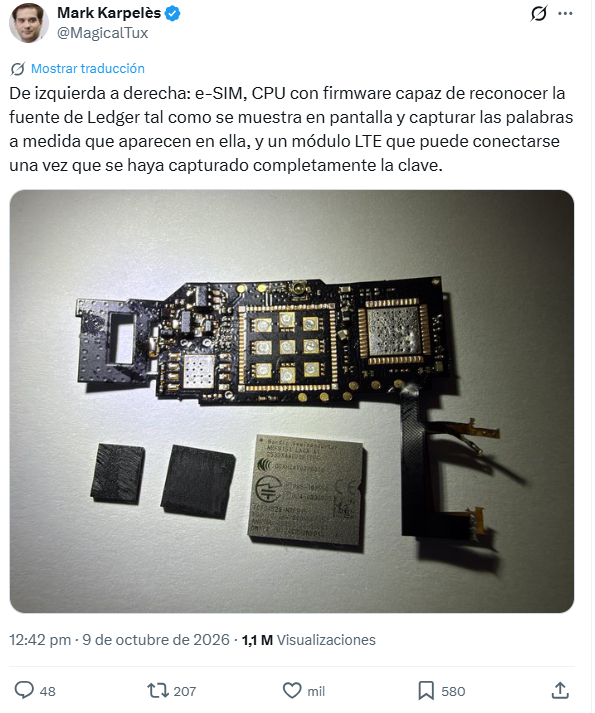
Mark Karpelès, exdirector ejecutivo de Mt. Gox, analizó y compartió imágenes de los componentes del implante, el cual incluye una e-SIM, un módulo LTE y un microprocesador con firmware capaz de reconocer la tipografía de Ledger en la pantalla.
Esto le permite al circuito pirata capturar las palabras de la semilla de recuperación a medida que aparecen y transmitirlas a través de la red celular.
Asimismo, Karpelès advirtió recientemente lo que parece ser el primer caso de un implante en el modelo Ledger Stax, señalando que la vulnerabilidad abarca diferentes productos de la marca.
La sofisticación de esta técnica ha llevado a diversos actores de la industria a cuestionar la arquitectura de estos equipos.
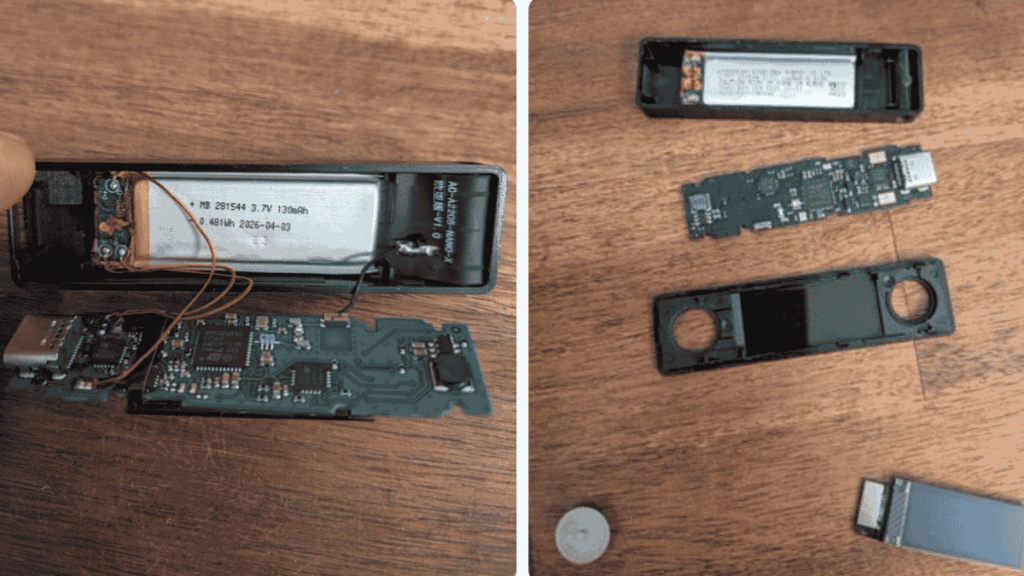
Desde la empresa Tangem (que, vale aclarar, es competencia de Ledger y está aprovechando la situación para promocionar su producto) se argumentó que la complejidad inherente a estos aparatos —que incorporan pantallas, baterías y cableado interno— crea nuevos vectores de ataque.
Por su parte, Zach Herbert, representante de Foundation Devices, calificó la manipulación como el ataque logístico más complejo y mejor ejecutado que se ha documentado en el sector.
Herbert subrayó que ninguna compañía fabrica en la actualidad un chip controlador de pantalla cifrado, una carencia que habilitó la intercepción de los datos visuales. Además de abogar por la manufactura doméstica para evitar que las cadenas de ensamblaje operen sin control en el extranjero, Herbert remarcó la necesidad de implementar mecanismos activos de detección de manipulación física.
En cuanto a las medidas de protección, los especialistas coinciden en que las recomendaciones tradicionales ya no bastan. El equipo de la wallet Nunchuk catalogó el incidente como un punto de inflexión para la autocustodia.
Explicaron que el uso de una frase de contraseña (passphrase) o la generación de claves en un entorno externo no habrían evitado el robo, dado que el dispositivo comprometido puede transmitir cualquier dato en el instante en que el usuario lo ingresa. En consecuencia, tanto Nunchuk como Herbert sostienen que el estándar de seguridad debe migrar hacia esquemas multifirma (multisig) que utilicen aparatos de múltiples proveedores, eliminando cualquier punto único de fallo.
La desconfianza ante la logística de distribución ha calado hondo entre los usuarios. Comentaristas como Diego DeFi expresaron la dificultad de adquirir un equipo que, incluso comprado en la tienda oficial, pasa por múltiples intermediarios durante el envío sin que el software pueda comprobar su integridad física.
Ante este panorama, Changpeng Zhao, fundador y exdirector ejecutivo de Binance, sugirió como precaución dejar cualquier hardware wallet nueva en reposo durante un par de semanas antes de depositar fondos significativos, para así dar tiempo a que surjan noticias sobre posibles vulnerabilidades.
Por otro lado, los riesgos que implica el almacenamiento seguro han llevado a algunos a abandonar la autocustodia por completo. El analista y trader conocido como PlanB declaró que, tras los problemas de seguridad previos de otras marcas y el actual incidente de Ledger, no se arrepiente de haber transferido su exposición a bitcoin hacia fondos cotizados en bolsa (ETF) en 2025. Aunque reconoció que posee «acciones en un fondo» y no bitcoin real, argumentó que esto le proporciona tranquilidad mental al evitar la gestión constante de claves privadas.
Con pérdidas que superan los 86 millones de dólares —y que la firma analítica Bitquery estima en 92,9 millones a través de múltiples redes—, el ataque logístico contra Ledger demuestra que las amenazas físicas operan a escala industrial.
La necesidad de inspeccionar visualmente los circuitos del hardware y la adopción de esquemas de multifirma descentralizados se consolidan ahora como requisitos ineludibles para quienes buscan mantener la soberanía y seguridad total sobre su dinero.



 Guarda lo que vale la pena descifrar