










-
El equipo vulnerado no llegó a transferir fondos a los atacantes.
-
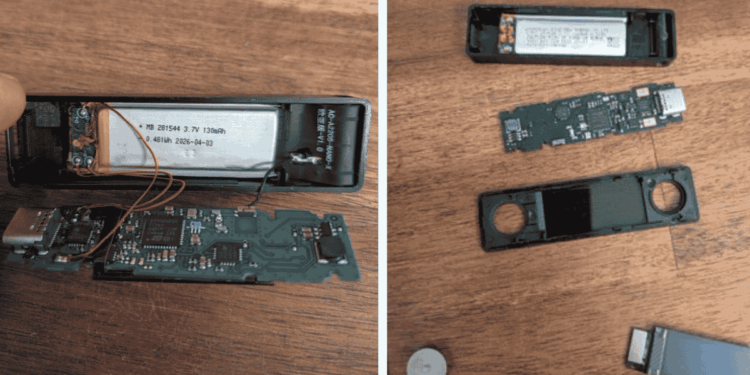
La antena del implante tiene la inscripción "versión euroasiática".
El ataque a la cadena de suministro de dispositivos Ledger, que involucra la instalación de implantes de hardware no autorizados, se ha expandido más allá de los casos inicialmente documentados en Asia.
Este 11 de octubre de 2026 un usuario identificado como @0xJohannes_ reportó en la red social X lo que califica como el hallazgo de un componente espía en una hardware wallet adquirida hace un par de semanas en una tienda física de Europa. Mediamarkt, la tienda donde habría sido comprado el dispositivo —según la narración del usuario de X— es un revendedor oficial de Ledger.
Según las imágenes compartidas por Johannes, el dispositivo contenía una versión aparentemente antigua del implante, caracterizada por la presencia de cables adicionales, a diferencia de modificaciones más recientes que ocultan el mecanismo cerca de la pantalla para dificultar su detección.
A pesar de la vulnerabilidad física, el usuario detalló que este dispositivo comprometido nunca llegó a transferir fondos hacia ninguna cuenta explotadora.
El ex director ejecutivo de Mt. Gox, Mark Karpelès, analizó las fotografías publicadas del implante europeo y señaló que la antena del módulo lleva la inscripción «欧亚版», que se traduce como «versión euroasiática».
A partir de este hallazgo, Karpelès estimó que los atacantes habrían fabricado diferentes variantes del componente para adaptarse a las frecuencias de redes celulares LTE operativas en cada región.
Este descubrimiento en el mercado europeo amplía geográficamente un incidente que se había vinculado inicialmente de forma exclusiva a una región de Asia.
El 10 de octubre de 2026, el fabricante confirmó la existencia de estos microcontroladores ocultos que interceptan las frases de recuperación proyectadas en la pantalla y transmiten los datos a través de una red celular, un proceso que se ejecuta sin necesidad de romper el chip de seguridad original de la wallet.
Anteriormente, la amenaza parecía restringida a los clientes de CryptoBilis, un revendedor en Malasia, Indonesia y Filipinas. A raíz de los aparatos manipulados provenientes de ese distribuidor asiático, las estimaciones independientes de investigadores on-chain ubicaron las pérdidas en torno a los 86 millones de dólares en activos como bitcoin (BTC), ether (ETH) y tron (TRX).
Debido a que el chip de seguridad permanece inalterado, la aplicación oficial Ledger Live reconoce estos equipos como genuinos; la verificación interna analiza únicamente el software y no inspecciona el circuito electrónico pirata añadido físicamente en la placa.
Johannes sugirió la necesidad de alertar a los empleados de las tiendas minoristas sobre el problema para que puedan detectar irregularidades en los empaques o en las devoluciones de productos, si bien indicó que en su caso el empaque lucía en buenas condiciones.
La existencia de hardware comprometido en grandes comercios minoristas europeos evidencia que el ataque logístico abarcaría múltiples eslabones de distribución internacional, lo que impone a quienes compran fuera de la tienda oficial del fabricante el desafío de no depender exclusivamente de la verificación de software y realizar una inspección física del dispositivo para asegurar su seguridad.



 Guarda lo que vale la pena descifrar