



-
La firma advirtió sobre presuntas ventas de accesos administrativos de X en la darknet.
-
El antecedente de julio agrava las preocupaciones sobre la seguridad de las hardware wallets.
La cuenta oficial en X de Coldcard , fabricante de monederos de hardware para bitcoin (BTC), publicó y posteriormente eliminó un mensaje que contenía un enlace de phishing durante la madrugada de este 11 de octubre.
El equipo de Coldcard dice estar investigando el origen de la publicación, mientras advierte a sus usuarios que no interactúen con el enlace malicioso y reitera que su único sitio web oficial es coldcard.com.
De acuerdo con un mensaje emitido por la misma cuenta tras el incidente, Coldcard asegura haber mantenido una autenticación de dos factores (2FA) fuera de línea con acceso estrictamente restringido desde 2017.
Además, la compañía indicó que no logran hallar registros de inicio de sesión o accesos que correspondan a la publicación fraudulenta. Asimismo, afirmaron que sus credenciales y su sistema 2FA fuera de línea continúan seguros.
La ausencia de registros internos en la cuenta que justifiquen el origen de la publicación ha llevado a Coldcard a expresar preocupación sobre un posible acceso no autorizado a nivel de plataforma o administrativo.
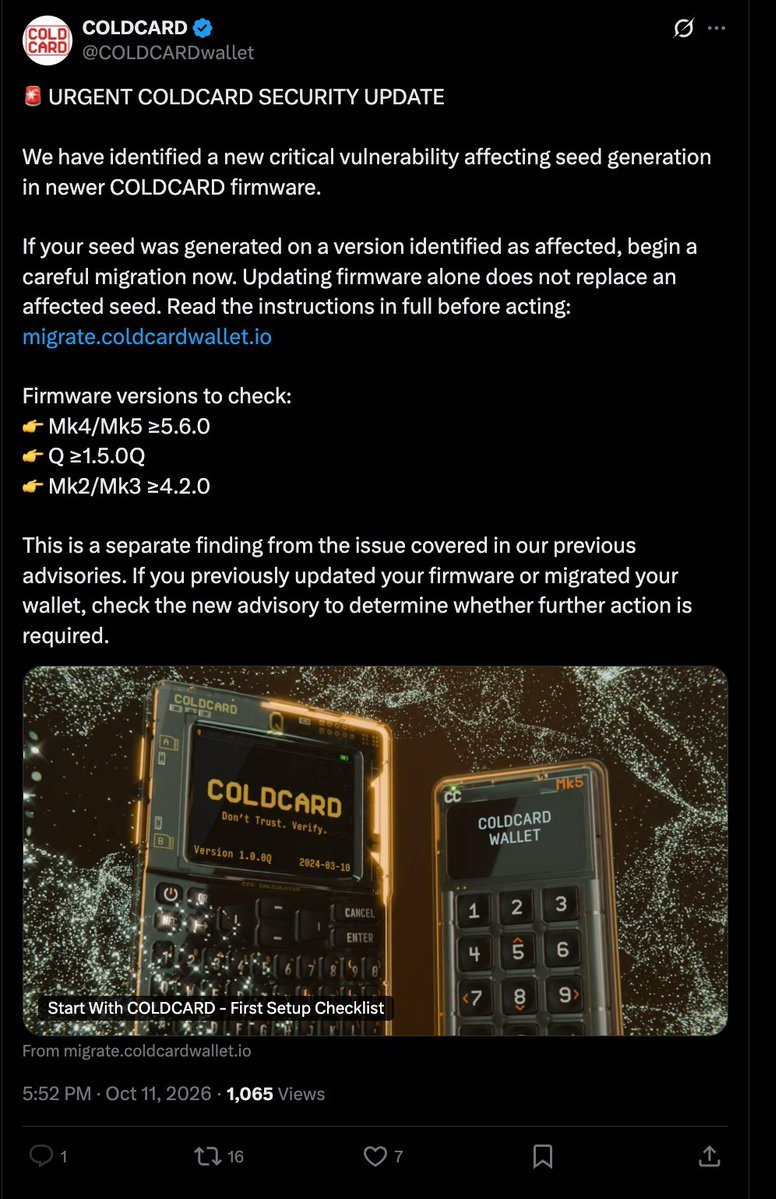
Desde la cuenta de X señalaron tener conocimiento de reportes sobre la supuesta venta de accesos a cuentas administrativas en mercados de la darknet, si bien aclararon que no pueden verificar de forma independiente que exista una conexión con su caso.
Adicionalmente, solicitaron a la red social preservar los registros relevantes y realizar una investigación inmediata por parte de su equipo de seguridad, calificando el suceso como un ataque aparentemente dirigido y muy específico.
Este incidente en la cuenta de X de Coldcard adquiere alta sensibilidad dado un antecedente reciente relacionado con la seguridad de sus dispositivos. Tal como lo reportó CriptoNoticias, una vulnerabilidad en el generador de números aleatorios (RNG) en versiones más nuevas de firmware de los monederos Coldcard permitió el robo de más de 2.000 BTC a través de múltiples oleadas de ataques.
Sobre el hecho actual, la compañía se comprometió a compartir nuevas actualizaciones verificadas a través de su cuenta en X conforme avance la investigación.

 Guarda lo que vale la pena descifrar