



-
La app reconoce los equipos como genuinos, pero los robos suman unos 86 millones de dólares.
-
La industria busca cerrar la brecha física que expone las frases semilla.
Analistas e investigadores de la industria criptográfica documentaron el mecanismo de un ataque que integra microcontroladores espía y módulos de comunicación celular dentro de hardware wallets Ledger.
El análisis técnico más detallado del vector de ataque fue publicado por Yishi, fundador del fabricante de wallets OneKey, quien desglosó, basándose en las investigaciones previas de Joe Grand y Tibane Labs, la ingeniería inversa aplicada a tres generaciones de implantes capaces de interceptar las palabras de recuperación o frases semilla proyectadas en pantalla sin romper el chip seguro de los dispositivos. Yishi presenta esto como una evaluación técnica, no como un hallazgo forense del incidente específico.
El descubrimiento responde a análisis forenses e investigaciones on-chain tras el reporte de transferencias no autorizadas en cuentas del Sudeste Asiático, reportado ayer por CriptoNoticias.
El mecanismo de ataque documentado en las investigaciones públicas por Yishi aprovecha el canal que conecta la memoria interna del dispositivo con la pantalla. Aunque el chip de seguridad genera las claves correctamente, un circuito pirata escondido dentro del aparato intercepta las palabras de recuperación justo cuando se muestran en pantalla y las envía por internet al atacante.
La transmisión de datos a la pantalla ocurre en texto plano. Un módulo espía puede leer la frase de recuperación sin necesidad de romper el chip seguro ni alterar el firmware oficial.
Yishi.
Como el chip de seguridad sigue siendo original, la aplicación oficial Ledger Live aprueba el dispositivo sin detectar la alteración física, ya que su verificación analiza el software pero no inspecciona las piezas electrónicas internas.
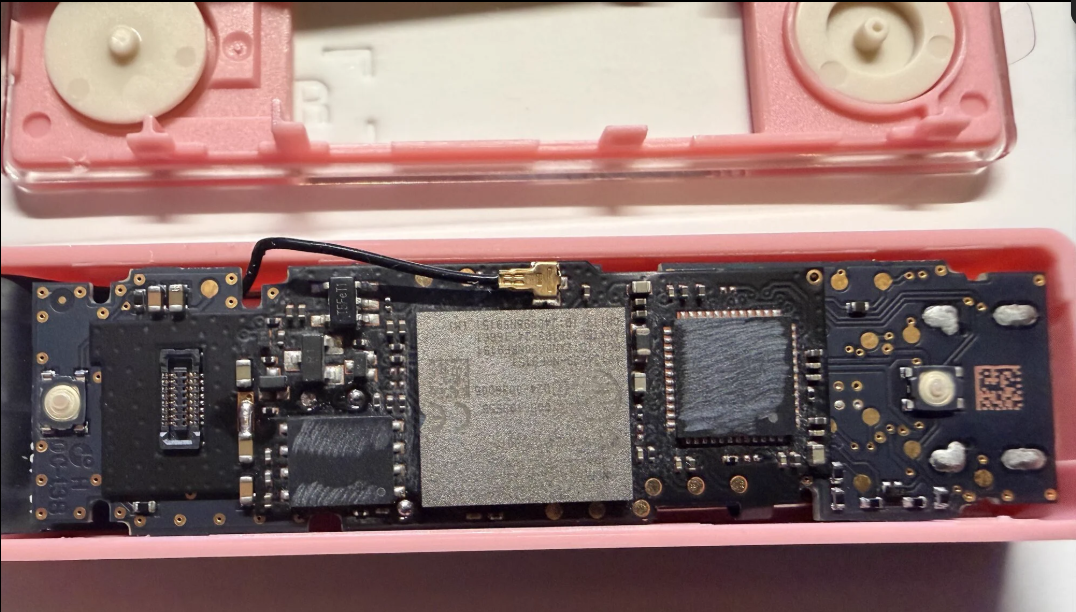
El ex director ejecutivo de Mt. Gox, Mark Karpelès, confirmó la gravedad de la brecha tras analizar un dispositivo manipulado procedente de Malasia. Karpelès comprobó que el aparato contenía un implante oculto bajo la pantalla que enviaba la frase de recuperación por red celular.
Además, reveló que el ataque coincidió con la venta no anunciada del revendedor autorizado CryptoBilis a un tercero, formalizada en marzo de 2026, lo que pudo facilitar la intercepción de los paquetes durante la distribución. La relación causal entre la venta y el ataque no está confirmada.
Por su parte, el análisis on-chain de AMLBot y el investigador FatManTerra aportaron dos claves distintas. AMLBot rastreó las 258 wallets drenadas y observó cuándo recibieron fondos por primera vez, es decir, cuándo empezaron a usarse.
Encontró que alrededor del 90% fueron financiadas después del 1 de junio de 2026, con una fecha mediana del 6 de agosto, pero que 98 de ellas —el 38%, que concentraban cerca del 46% del valor robado, ya estaban en uso antes del 11 de julio.
Eso importa porque Ledger limitó su advertencia a quienes compraron a CryptoBilis en los últimos 90 días, una ventana que comienza justo alrededor de esa fecha. Si una parte importante de las víctimas ya usaba sus wallets antes de ese corte, la advertencia de 90 días no cubre a todos los afectados posibles.
FatManTerra, por su lado, señaló que los atacantes no desarrollaron un hackeo sofisticado, sino que compraron el revendedor autorizado CryptoBilis a través de una empresa china e impusieron un acuerdo de confidencialidad al propietario anterior para ocultar la operación. En conjunto, ambas fuentes apuntan a lo mismo: el problema no es solo cuándo compraste, sino si el dispositivo pasó por las manos equivocadas en algún punto de la cadena.
Mientras los fabricantes evalúan flujos de configuración sin exposición visual de claves y mayores controles a distribuidores, la industria busca cerrar las brechas logísticas que amenazan la seguridad de la autocustodia a escala global.
 Guarda lo que vale la pena descifrar