



-
El 31,2% de los bitcoin emitidos tiene su clave pública visible en la cadena de bloques.
-
Especialistas debaten si los avances en IA realmente amenazan estas direcciones.
Un total de 6,26 millones de bitcoin (BTC), equivalentes al 31,2% del suministro emitido, se encuentran alojados en direcciones cuya clave pública ya es visible en la red.
Según Rafael Schultze-Kraft, cofundador de la firma de análisis Glassnode, esta cantidad debería migrar hacia direcciones nuevas cuyas claves se mantengan ocultas detrás de un hash para eliminar su exposición. Así lo expresó este 8 de octubre de 2026 a través de una publicación en X.
Esta proporción ha experimentado un aumento sostenido desde principios de 2021, cuando el nivel de exposición se ubicaba en el 24,8%, regresando actualmente a los niveles observados en el año 2016.
El análisis detalla que la mayor parte de este suministro vulnerable, unos 4,33 millones de BTC, obedece a un factor de exposición operativa conocido como la reutilización de direcciones.
Al gastar fondos desde una dirección, la clave queda expuesta al público, por lo que mover las monedas restantes a una dirección inédita culmina la exposición.
Adicionalmente, existen 1,94 millones de BTC expuestos por cuestiones estructurales, donde el diseño del script revela la clave.
Dentro de este grupo, 1,71 millones de BTC corresponden al formato P2PK, del cual 1,10 millones se atribuyen a Satoshi Nakamoto, mientras que 222.000 BTC se encuentran en direcciones Taproot, las cuales muestran la clave pública en la cadena de bloques por defecto.
Las monedas pertenecientes a la era de Satoshi representan el factor más persistente de exposición, dado que las direcciones perdidas o inactivas no pueden migrar voluntariamente a formatos más seguros.
En el ámbito institucional, los exchanges mantienen 1,79 millones de BTC detrás de claves visibles. La proporción varía considerablemente según la plataforma.
De acuerdo con los datos brindados por el cofundador de Glassnode, Coinbase presenta un 10% de exposición, Binance un 83% y Bitfinex alcanza el 100%.
Otras entidades financieras, como Fidelity, mantienen 375.000 BTC con un 2% expuesto, mientras que los gobiernos de Estados Unidos, Reino Unido y El Salvador registran un 0%. En contraste, firmas como Grayscale registran un 49%, Revolut un 99% y Robinhood un 100% de exposición.
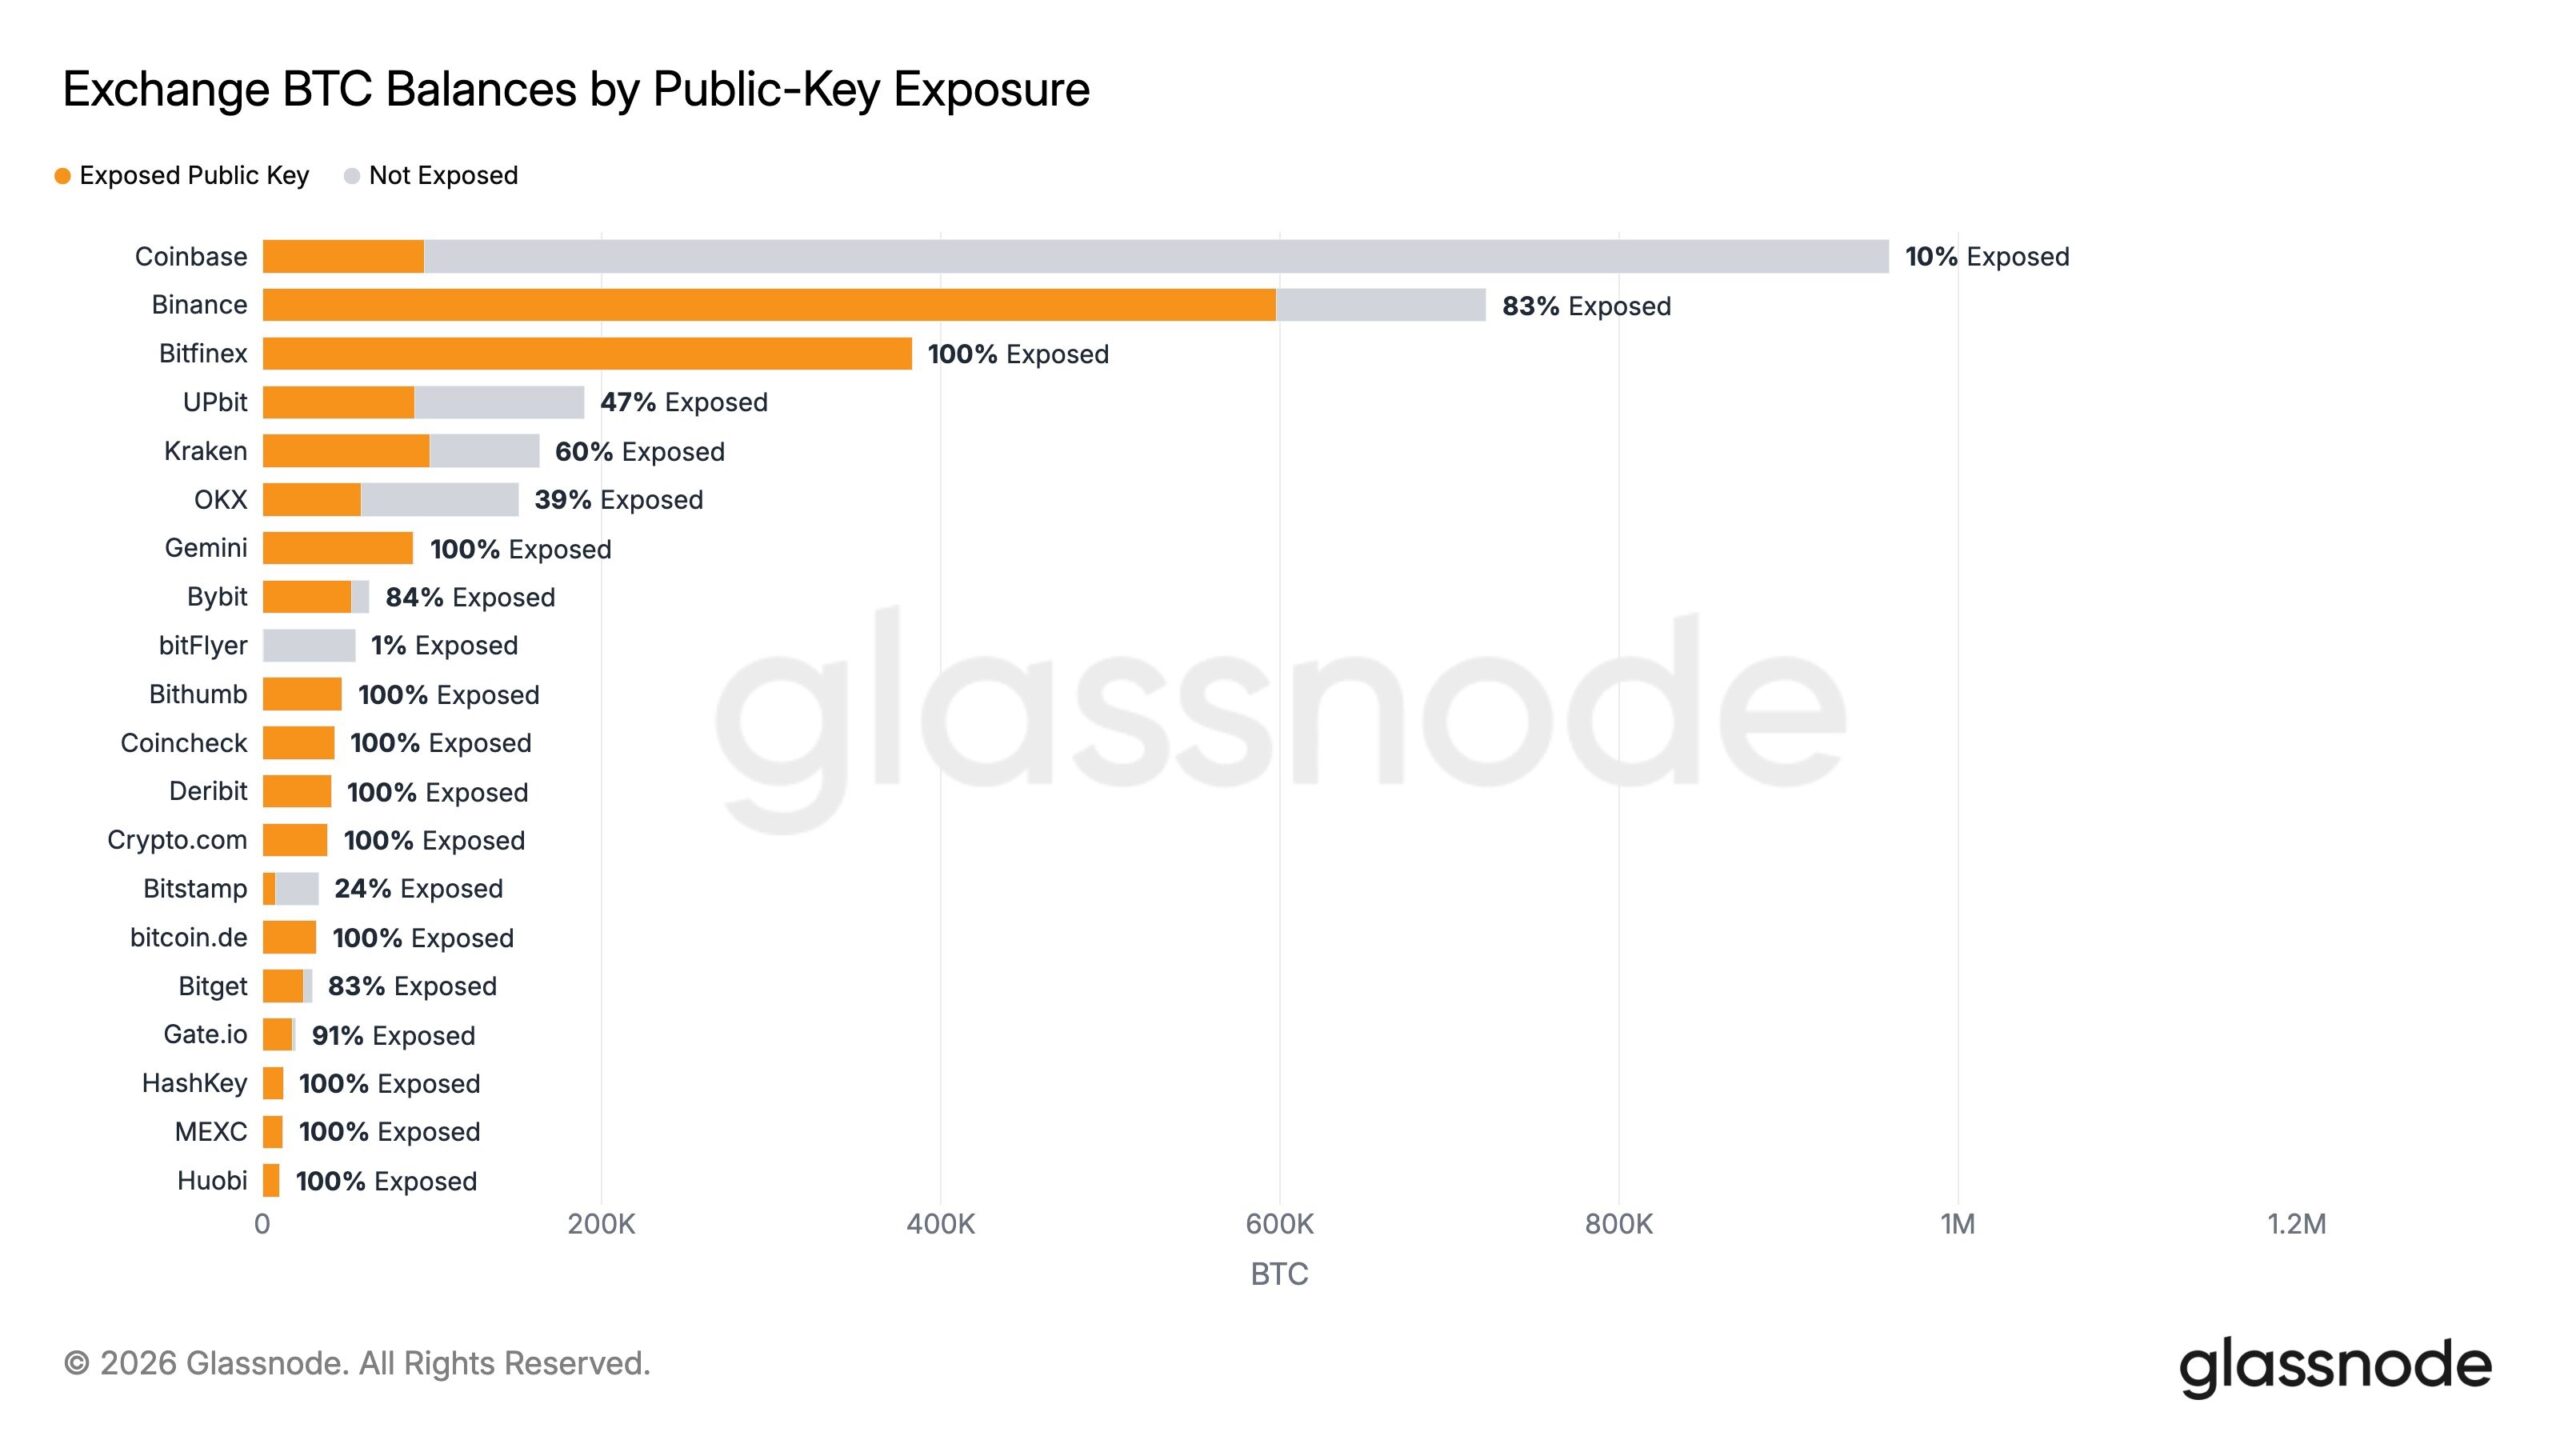
Schultze-Kraft aclaró que estas métricas describen el uso de las direcciones y no deben leerse como una señal de solvencia o un ranking de riesgo corporativo.
Desde el informe publicado en mayo por Glassnode, el suministro expuesto total creció en 222.000 BTC, mientras que el suministro circulante total se incrementó apenas en 64.000 BTC.
Los exchanges representan 123.000 BTC de este aumento, llevando la proporción de los balances vulnerables en plataformas de intercambio a un 57%, en comparación con el 55% registrado en mayo y el 39% observado a principios de 2021.
La publicación de estos datos ocurre de forma paralela a recientes advertencias sobre la inteligencia artificial.
Tal como reportó CriptoNoticias, Justin Drake, investigador de Ethereum, recomendó activar un «modo búnker» y trasladar fondos a direcciones nuevas sin transacciones previas.
Drake estimó que las firmas de curva elíptica podrían ser vulneradas en meses, apoyándose en resultados matemáticos divulgados por OpenAI, e instó a los grandes poseedores a migrar sus activos.
En contraparte, Charles Guillemet, director de tecnología de Ledger, descartó un quiebre inminente y argumentó que los avances matemáticos son teóricos, sin alterar la seguridad práctica actual.
Guillemet señaló que, si la criptografía asimétrica colapsa, la protección de bitcoin pasaría a un segundo plano, pues protocolos globales como TLS y los sistemas bancarios tradicionales dejarían de funcionar.
Más allá del debate teórico, la exposición de las claves públicas es un factor cuantificable. Para los grandes custodios y usuarios particulares, la adopción de prácticas estándar de gestión de direcciones, como evitar su reutilización y rotar el almacenamiento, representa la vía comprobada para reducir la vulnerabilidad en la red, sin depender de futuras resoluciones a nivel de protocolo.

 Guarda lo que vale la pena descifrar