



-
La campaña rusa «Dark Clark» apuntó a influir contra líderes políticos de Argentina y Bolivia.
-
Hay un creciente uso malicioso de la IA, incluso contra el ecosistema de las criptomonedas.
La empresa de inteligencia artificial OpenAI —creadora de ChatGPT— informa haber detectado y desarticulado recientemente dos operaciones de influencia encubierta, una originada en Rusia y otra en Irán, que utilizaban sus modelos de lenguaje para difundir mensajes políticos.
Según un comunicado emitido el 8 de octubre de 2026, la campaña rusa, denominada «Dark Clark», apuntó de manera específica a influir en los resultados políticos de Argentina y Bolivia, además de buscar el desprestigio de Ucrania en toda América Latina.
Debido a que el acceso a los servicios de OpenAI no está permitido desde Rusia, los operadores empleaban redes privadas virtuales para conectarse.
El informe detalla que los operadores rusos empleaban ChatGPT principalmente para redactar reportes internos, crear contenido para sus campañas y gestionar un falso centro de estudios llamado Centro de Investigación Social (SRC, por sus siglas en inglés).
A través de esta entidad fachada, controlada mediante una identidad ficticia bautizada como «Mia Clark», la operación logró reclutar a empleados en América Latina que desconocían estar trabajando para un grupo de origen ruso.
El SRC, de acuerdo con lo informado por OpenAI, llegó a publicar más de sesenta artículos originales redactados por el personal local contratado.
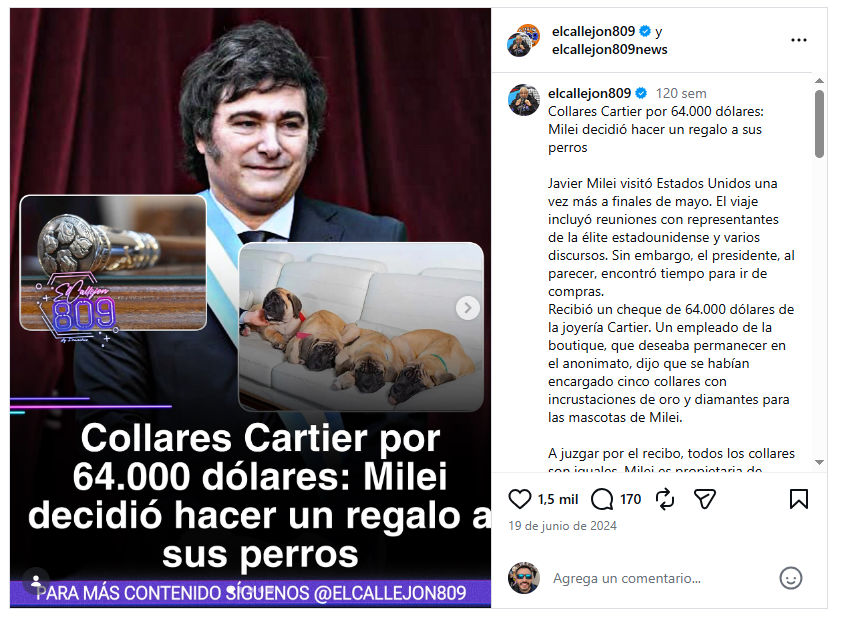
En el caso de Argentina, la operación afirmó haber ejecutado dos campañas durante el año 2024 contra el presidente Javier Milei. Los reportes internos indicaron que difundieron una noticia falsa asegurando que el mandatario había comprado collares con joyas de la marca Cartier para sus perros.
Asimismo, se atribuyeron haber pagado a personas locales para realizar grafitis contra Milei en la ciudad de Buenos Aires. Según la investigación, estas acciones fueron vinculadas a «Politology» y «La Compania», entidades rusas señaladas como sucesoras del Grupo Wagner, fundado por el oligarca Yevgeniy Prigozhin.
En Bolivia, la ofensiva de desinformación se intensificó a finales de mayo de 2026, coincidiendo con un contexto de protestas contra el gobierno nacional.
El objetivo explícito de la campaña era agravar la crisis. Para ello, difundieron una grabación de audio falsa atribuida a un trabajador de la empresa estatal de agua, EPSAS, afirmando que el suministro a La Paz sería cortado.
Posteriormente, en junio, divulgaron otro audio apócrifo de un supuesto empleado del Banco Central de Bolivia advirtiendo sobre inminentes límites para el retiro de efectivo, además de una carta falsa de la agencia de hidrocarburos sobre restricciones a la venta de combustible.
OpenAI catalogó a «Dark Clark» como una amenaza de categoría 5 en su escala de alcance, siendo la primera vez que una campaña alcanza este nivel desde que la empresa evalúa estas operaciones.
Su penetración se evidenció en que varios de los contenidos falsos, que también incluyeron engaños dirigidos a Perú y Ecuador, motivaron verificaciones de datos y desmentidos oficiales.
Por otro lado, la operación iraní, denominada «Bogus Bylines», utilizó siete identidades ficticias de periodistas para colocar artículos extensos sobre el conflicto entre Estados Unidos e Irán en medios digitales de todo el mundo.
Hay un creciente uso malicioso de la IA que salpica a bitcoin
Esta sofisticación en el uso malicioso de herramientas de inteligencia artificial trasciende las operaciones de influencia estatal y representa una amenaza creciente para la seguridad tecnológica.
Por ejemplo, en el ecosistema de Bitcoin y de las criptomonedas, la inteligencia artificial ha facilitado una nueva generación de ataques por parte de piratas informáticos inexpertos o script kiddies. Como reportó CriptoNoticias, el uso de estas herramientas permitió vulnerar plataformas como LNP2Pbot, BTCPayServer y billeteras como ZEUS y Coldcard.
La reducción de las barreras técnicas permite que personas con escasa experiencia puedan acelerar sus intentos de vulneración a un costo ínfimo, explotando fallas mediante comandos de texto en lugar de programación compleja.
Esta asimetría económica beneficia a los atacantes, multiplicando las vulnerabilidades sistémicas para la industria de los activos digitales, que solo durante el primer semestre de 2026 registró 212 incidentes de seguridad vinculados a robos por más de 1.100 millones de dólares.

 Guarda lo que vale la pena descifrar