










-
Un ataque a la cadena de suministro permitió robos en dispositivos Ledger.
-
Abrir el dispositivo puede invalidar la garantía y exige precaución ante posibles daños técnicos.
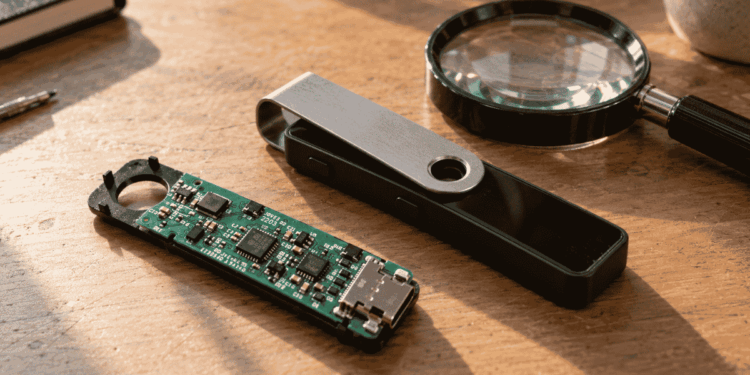
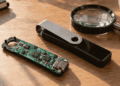
El fabricante de hardware wallets Ledger ha publicado directrices oficiales para que los usuarios puedan inspeccionar internamente sus dispositivos.
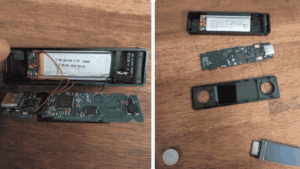
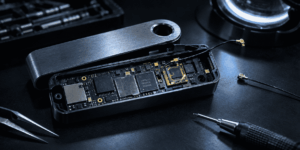
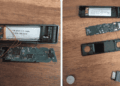
Esta medida permite abrir el equipo con el fin de comparar la placa de circuito impreso con las imágenes provistas por la compañía y asegurar que no contenga componentes de espionaje introducidos por terceros.
La iniciativa, si bien no es novedosa, cobra especial relevancia actualmente en medio de investigaciones sobre alteraciones físicas en la cadena de suministro internacional que han derivado en la pérdida estimada de 86 millones de dólares en bitcoin (BTC) y criptomonedas, tal como ha reportado CriptoNoticias.
Según los datos proporcionados por la página oficial de Ledger, durante la fabricación se asigna una clave secreta a cada autenticador genuino.
Al conectar el dispositivo a la aplicación Ledger Live, un proceso de atestación criptográfica valida la legitimidad del Elemento Seguro integrado. Sin embargo, la compañía aclara que este mecanismo de verificación por software no puede detectar modificaciones físicas no autorizadas, como la inserción de implantes maliciosos, debido a que el chip de seguridad original permanece intacto.
En el sitio web de Ledger pueden verse los componentes de los diversos dispositivos de la firma: Ledger Stax, Ledger Flex, Ledger Nano Gen5, Ledger Nano X y Ledger Nano S Plus.
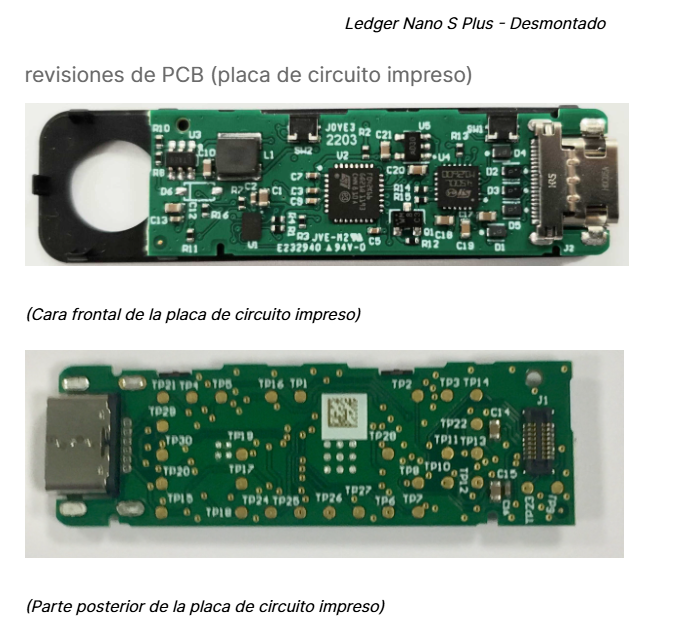
Vale aclarar que el desmontaje —si bien puede ser util en el contexto actual— no está destinado al mantenimiento rutinario, según las aclaraciones de la empresa.
La propia Ledger advierte en su sitio web que abrir el equipo exige experiencia técnica para evitar daños irreversibles en la carcasa o deterioros en la placa causados por descargas electrostáticas (ESD).
Asimismo, aclaran que cualquier daño ocasionado durante el proceso de inspección anulará de forma permanente la garantía del producto.
La alerta sobre la integridad del hardware ha escalado tras la aparición de equipos modificados para el robo de fondos.
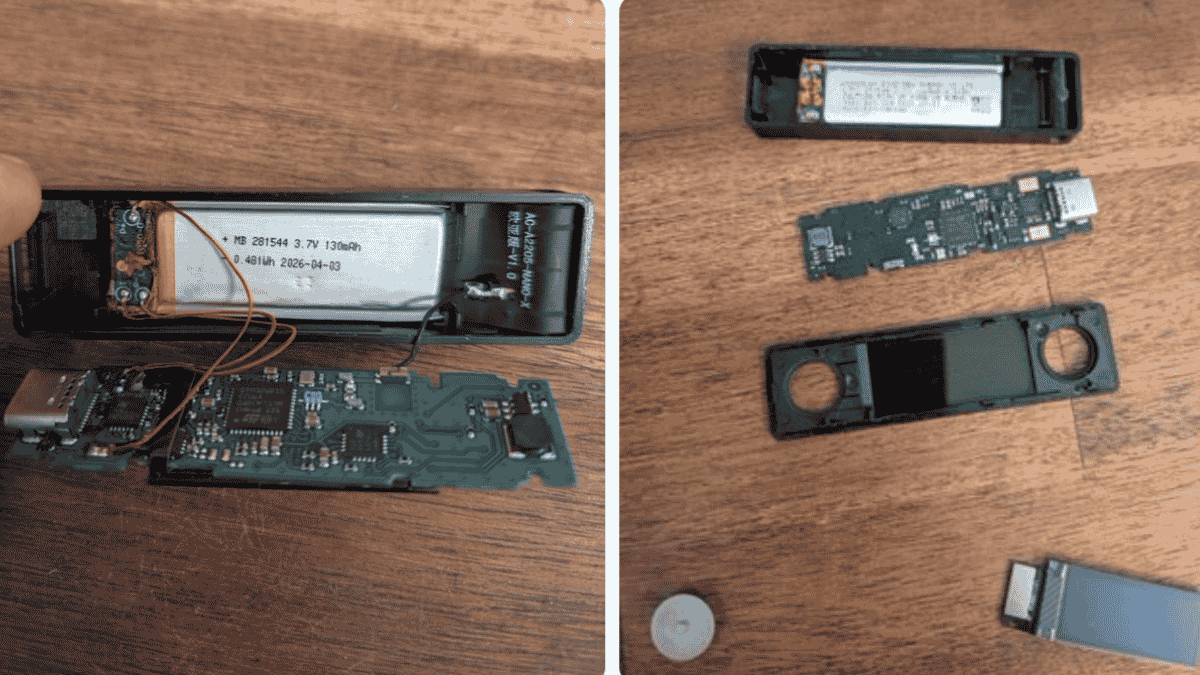
Inicialmente, Ledger indicó que los vaciados de cuentas confirmados se vinculaban de manera exclusiva a dispositivos adquiridos a través del comercio minorista asiático CryptoBilis. Tras estos incidentes, la compañía recomendó a los compradores de dicho distribuidor no configurar los aparatos.
Poco después, el alcance del ataque logístico demostró ser más amplio luego de que un usuario europeo descubriera un implante malicioso en una wallet comprada en la tienda MediaMarkt, un revendedor abastecido por distribuidores oficiales en la región.
Diversos análisis revelaron que los módulos espía interceptan las 24 palabras de la frase de recuperación en el preciso instante en que estas se proyectan en la pantalla de la wallet.
Posteriormente, el dispositivo modificado transmite las credenciales mediante redes celulares, logrando la extracción sin vulnerar el sistema operativo.
Frente a este escenario de riesgo logístico, se recomienda que aquellos usuarios que ya hayan configurado dispositivos de procedencia sospechosa o vinculados a los revendedores investigados transfieran sus criptomonedas inmediatamente a un nuevo equipo generado con una frase semilla inédita.



 Guarda lo que vale la pena descifrar