










-
La empresa Ledger estaba al tanto de la existencia de este tipo de ataques.
-
Seis meses después, la vulnerabilidad está siendo explotada y fondos de usuarios corren peligro.
El reciente ataque a la cadena de suministro de Ledger, que ha resultado en la pérdida de aproximadamente 86 millones de dólares en activos como bitcoin (BTC), ether (ETH) y tron (TRX), no es un incidente completamente nuevo.
A pesar de que el robo de fondos estalló públicamente en octubre de 2026, la introducción de componentes espías que comprometen los dispositivos había sido descubierta e investigada de forma detallada al menos seis meses atrás.
La existencia de estos implantes maliciosos ya era de conocimiento público desde abril gracias al trabajo del ingeniero y especialista en seguridad Joe Grand. Ese mismo mes, el investigador publicó un análisis exhaustivo documentando el proceso de ingeniería inversa aplicado a un Ledger Nano X adulterado.
El hallazgo original ocurrió de manera fortuita. En una conferencia técnica, Grand explicó que un usuario residente en Tailandia compró el dispositivo a través de la plataforma de comercio electrónico Lazada con la única intención de utilizar su batería como repuesto para su propio equipo.
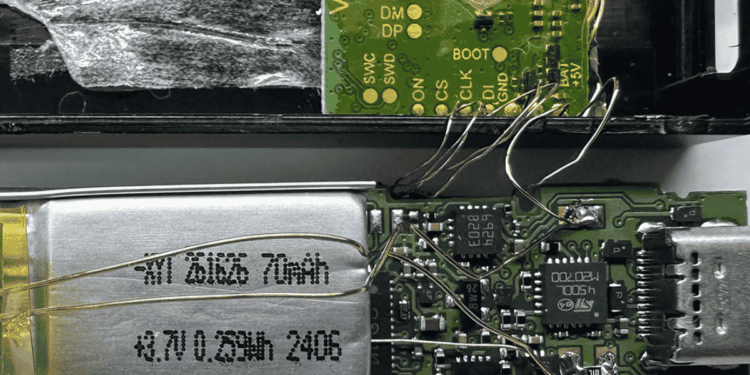
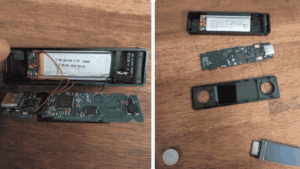
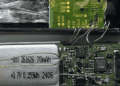
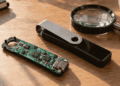
Al abrir la carcasa, constató que la batería original había sido reemplazada por un modelo más pequeño. En el espacio liberado se alojaba una placa de circuito verde, no autorizada, conectada a los componentes legítimos a través de múltiples cables de cobre soldados directamente a los contactos.
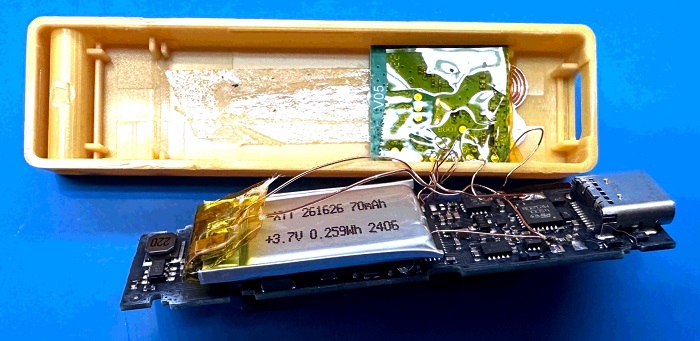
Tras recibir el hardware físico, Grand descubrió que el implante contenía un microcontrolador y un módulo de comunicación celular LTE equipado con una tarjeta ESIM. Al revisar los registros internos del circuito, el analista constató que su última conexión de red se había establecido en Filipinas, lo que evidenciaba un traslado internacional del hardware modificado.
El ingeniero determinó que el ataque se basa en interceptar la comunicación de la interfaz periférica en serie (SPI) que viaja entre el elemento seguro del Ledger y su pantalla.
Cuando el usuario genera y visualiza en pantalla las 24 palabras de su frase de recuperación, el circuito espía lee los datos proyectados, los almacena en su propia memoria y los transmite a un tercero mediante una red móvil comercial.
Al operar físicamente fuera del procesador principal, el chip de seguridad no resulta vulnerado y la interfaz del fabricante reconoce al equipo como original.
Meses antes de que se registraran los vaciados masivos vinculados al revendedor CryptoBilis, Grand reportó sus hallazgos a Ledger. La firma reconoció el problema y colaboró activamente en la investigación, confirmando que la robustez del chip seguro limitaba a los atacantes a recurrir a esta compleja intercepción externa de componentes.
Evidentemente, las medidas tomadas por Ledger no fueron suficientes. Tal como lo reportó CriptoNoticias, el analista Darkfost de Cryptoquant, ha criticado el hecho de que la comunidad de usuarios de criptomonedas esté compartiendo mayor información de utilidad sobre el asunto que la propia empresa Ledger.
Ahora que la amenaza se ha materializado con víctimas a escala masiva en el sudeste asiático y el reciente descubrimiento de unidades manipuladas en comercios minoristas europeos como MediaMarkt, la inspección visual interna de los equipos se vuelve un requisito ineludible. Dado que el software oficial es incapaz de advertir sobre modificaciones electrónicas añadidas sobre la placa, los usuarios no deben depositar bitcoin ni ningún activo digital sin antes verificar la integridad del empaque y del hardware.



 Guarda lo que vale la pena descifrar