










-
Un usuario detectó rasguños en su dispositivo comprado en la tienda física Metapod.
-
Ledger limita su investigación oficial a los equipos del distribuidor CryptoBilis.
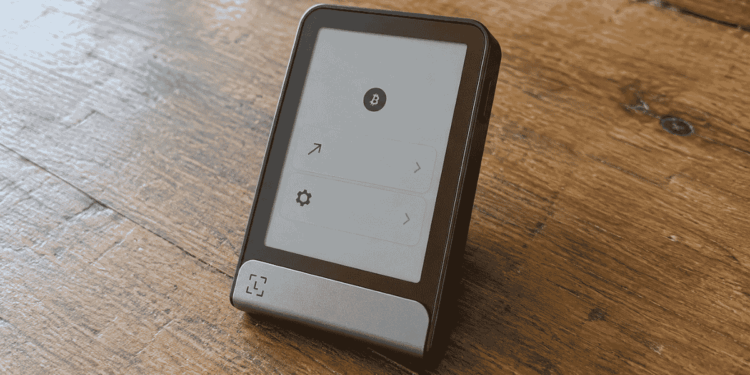
El ataque a la cadena de suministro de los dispositivos Ledger se ha expandido hacia sus modelos más recientes. Diversos reportes en redes sociales confirmaron el hallazgo de implantes físicos espías en unidades de la wallet Ledger Flex, específicamente en equipos comercializados en tiendas físicas del sudeste asiático.
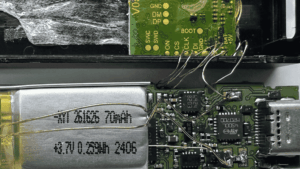
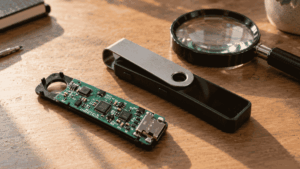
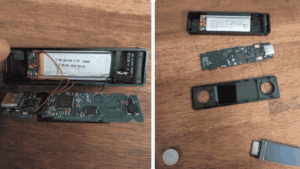
El exdirector ejecutivo de Mt. Gox, Mark Karpelès, confirmó a través de la red social X que un Ledger Flex adquirido en la tienda minorista Metapod, ubicada en el aeropuerto de Singapur, contenía un implante espía en su interior.
El dispositivo fue enviado a Karpelès para su inspección por el usuario Ben Yorke, quien notó marcas sospechosas y rasguños en la carcasa del equipo, el cual había comprado durante el verano boreal por 300 dólares. Ante los indicios de manipulación física, Yorke decidió no conectar ni configurar el aparato.
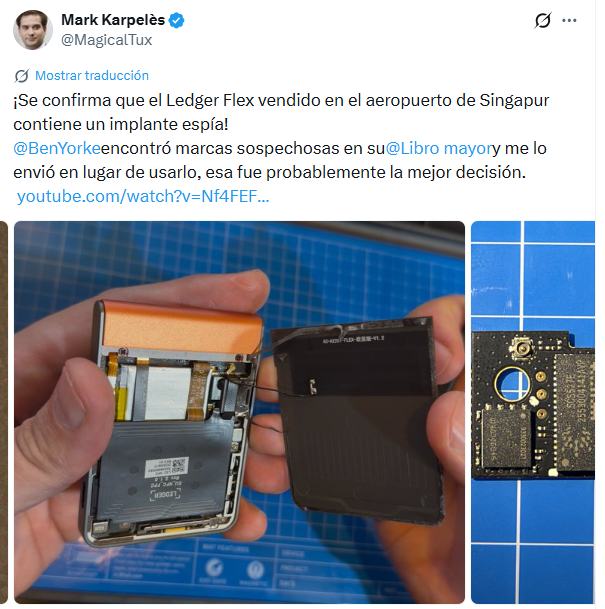
Mark Karpelès en X, donde confirma la vulneración del dispositivo Ledger Flex. Fuente:
Mark Karpelès – X. Traducción automática por Google (nota de la redacción: donde se lee «@Libro Mayor» debe leerse @Ledger).
De manera paralela, el investigador identificado en X como 大方BigFang reportó el 12 de octubre de 2026 haber recibido información sobre otra unidad Ledger Flex físicamente alterada. Según detalló, el dispositivo fue abierto y reveló la adición de un chip de comunicación, aunque aclaró que la función exacta y el propósito de dicho componente añadido aún deben ser verificados técnicamente.
Estos descubrimientos contrastan con los comunicados oficiales del fabricante. Tal como reportó CriptoNoticias esta mañana, Ledger informó recientemente que su equipo de seguridad, Ledger Donjon, está investigando la presencia de implantes de hardware no autorizados, pero limitó el incidente a los equipos vendidos por CryptoBilis, un revendedor del sudeste asiático.
Ledger aseguró que todas las pérdidas de fondos confirmadas hasta la fecha están vinculadas exclusivamente a ese distribuidor. Ante estas declaraciones, Karpelès respondió directamente a la cuenta corporativa de Ledger para señalar que el equipo Flex vulnerado no provino de CryptoBilis, sino de la tienda Metapod en Singapur.
La mecánica de funcionamiento de este ataque logístico ya había sido confirmada por la propia empresa de seguridad. Los atacantes insertan un microcontrolador que lee las 24 palabras de la frase de recuperación en el momento en que la pantalla las proyecta durante la configuración inicial y, luego, transmite esa información mediante una conexión celular propia.
Este proceso logra extraer las credenciales sin necesidad de vulnerar el chip de seguridad original ni el software interno del equipo. A raíz de este sabotaje en la cadena de distribución, estimaciones independientes ubicaron las pérdidas en torno a los 86 millones de dólares en activos como bitcoin (BTC) y ether (ETH).
Además de afectar ahora al modelo Flex, el incidente ya había demostrado una mayor amplitud geográfica. Tal como se documentó esta misma semana, un usuario europeo encontró una versión de este componente espía en una wallet adquirida en una sucursal física de la cadena MediaMarkt, un hecho que la comunicación oficial de la compañía omitió al centrar su investigación en Asia.
Frente a la expansión del ataque logístico a través de múltiples eslabones de distribución minorista y nuevos modelos de hardware, la principal recomendación para quienes adquieran equipos fuera de la tienda oficial es realizar una inspección física exhaustiva. En caso de sospechar que el producto ha sido alterado, los usuarios deben abstenerse de configurarlo y proceder a transferir inmediatamente sus fondos hacia un nuevo dispositivo con una frase semilla inédita.



 Guarda lo que vale la pena descifrar