










-
No se llegó a robar criptomonedas debido a una presunta falla del componente manipulado.
-
El incidente amplía el alcance del ataque logístico que afecta a los revendedores del fabricante.
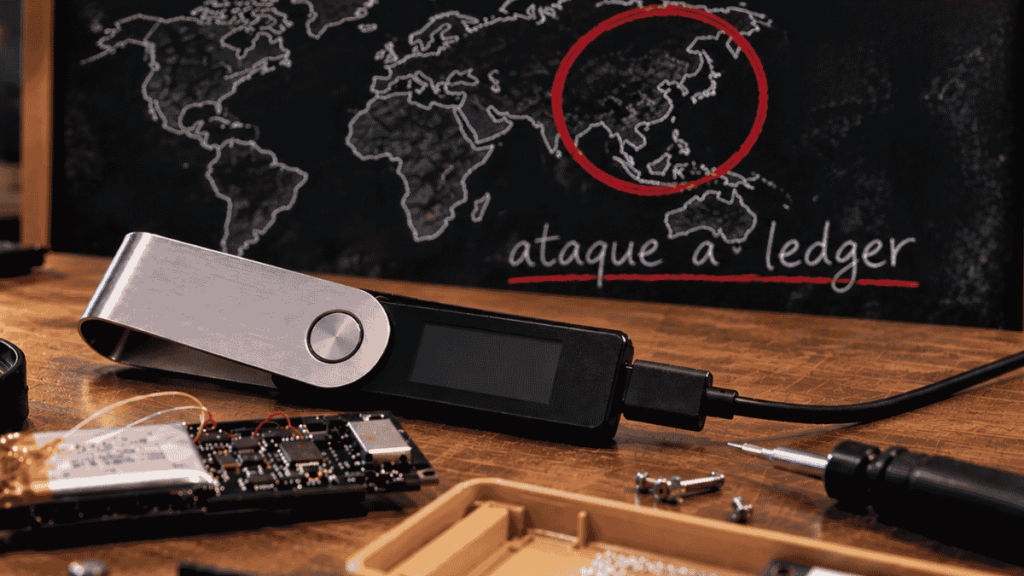
La crisis de seguridad en la cadena de suministro de Ledger continúa expandiéndose con el reporte de un nuevo dispositivo físico presuntamente manipulado.
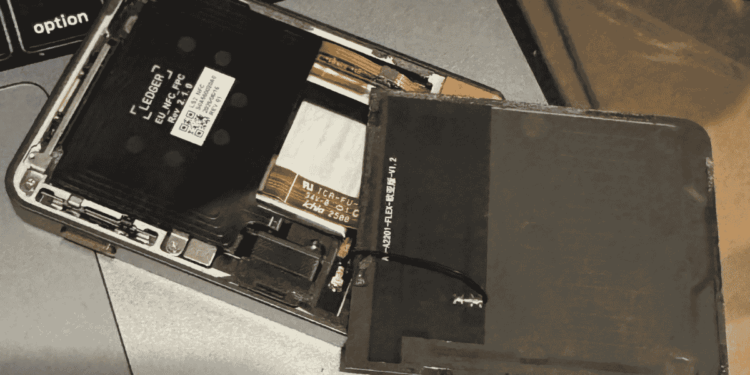
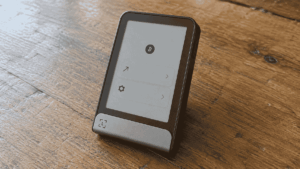
El usuario identificado en la red social X como @effdog_ denunció la compra de una hardware wallet comprometida en la sucursal de Vivo City de Challenger, una cadena de tiendas minoristas con sede en Singapur.
Según las publicaciones realizadas por el comprador el 13 de octubre, el equipo fue adquirido la semana pasada y, al momento de abrirlo, descubrió que estaba adulterado.
El analista independiente conocido como Darkfost señaló en la misma plataforma que el hallazgo corresponde a un implante colocado en un modelo Flex de la marca.
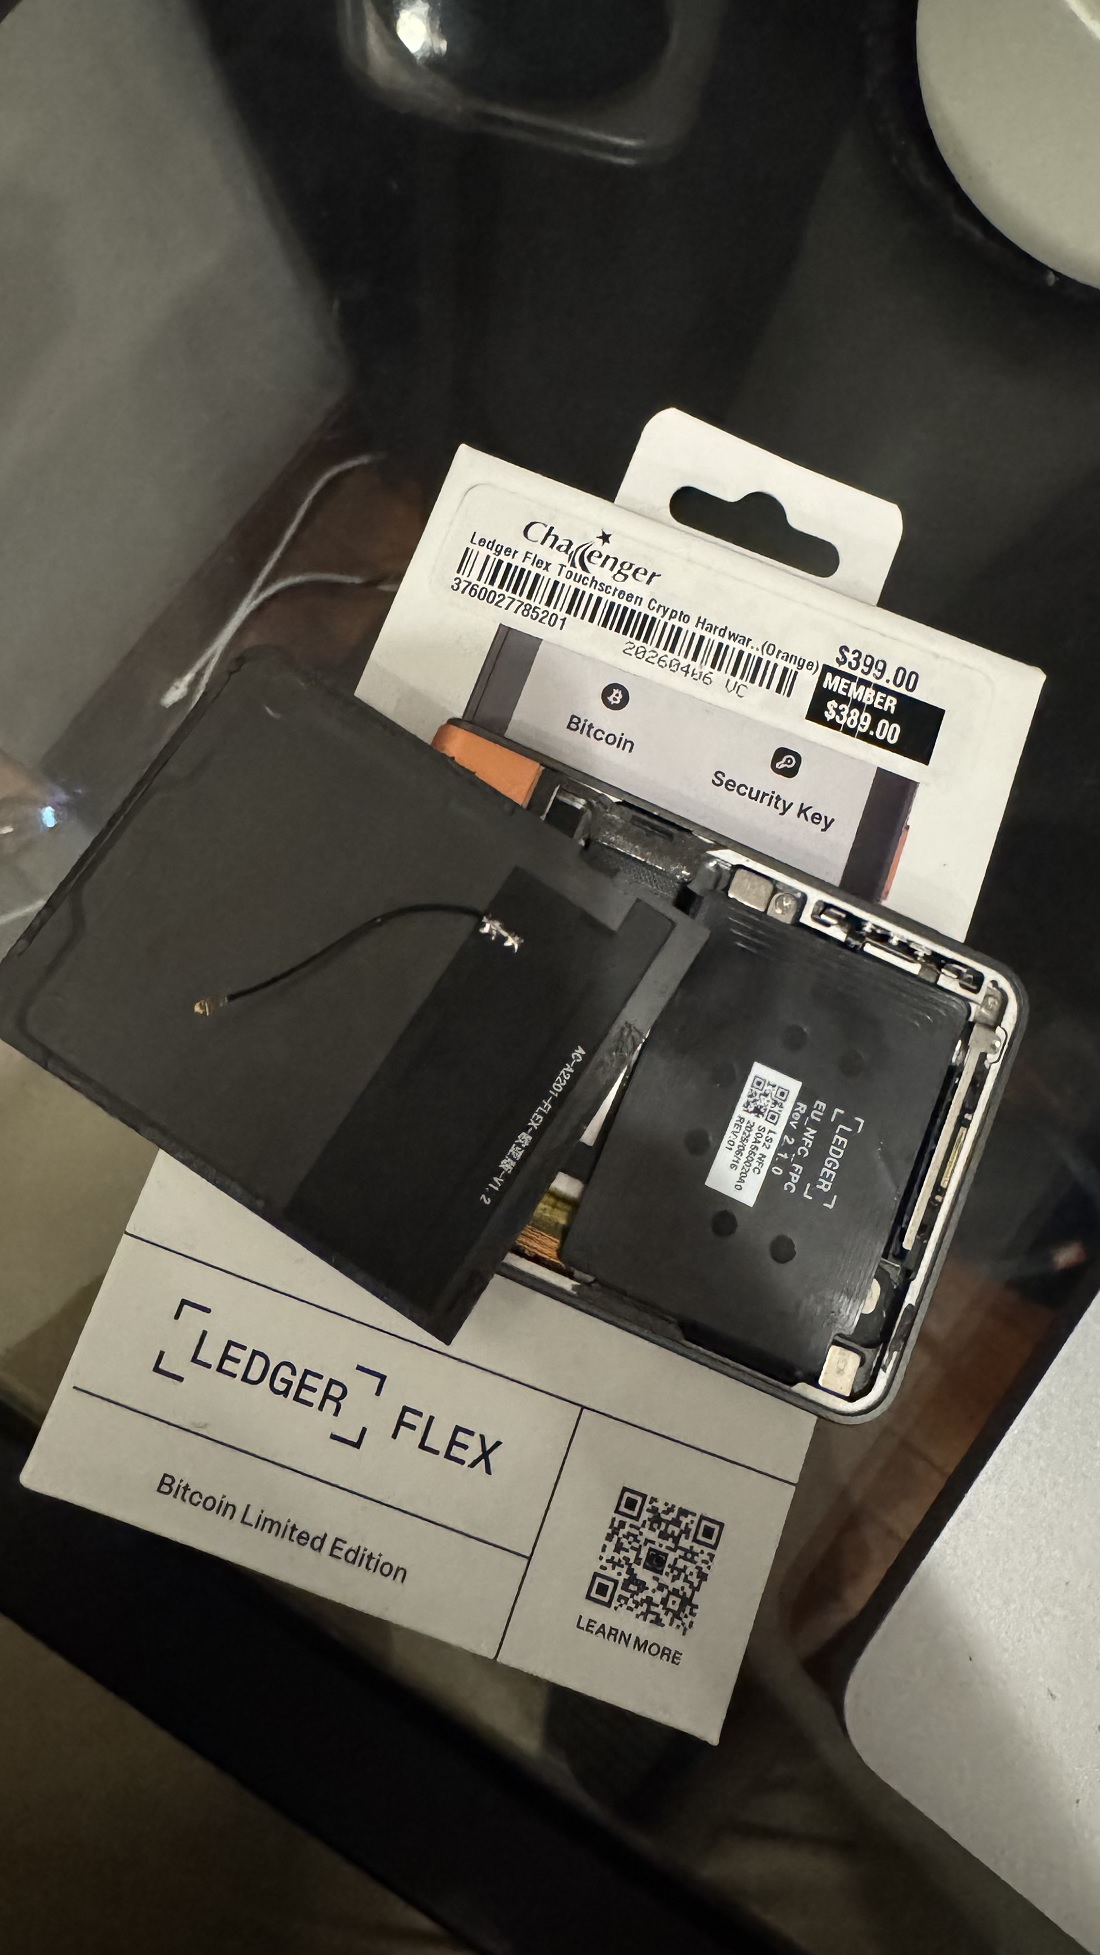
Pese a la alteración del hardware, el usuario confirmó que sus fondos no fueron extraídos. En su interacción en la red social, atribuyó esta protección fortuita a una posible falla técnica en el chip añadido por los atacantes.
Tras confirmar la vulneración del aparato, el cliente regresó a la sucursal de Challenger, donde el personal le indicó que la tienda había detenido todas las ventas de esas wallets.
Sin embargo, los representantes se negaron a procesar un reembolso bajo el argumento de que aún no habían recibido instrucciones formales sobre el incidente.
El usuario explicó que también intentó contactar al proveedor de la tienda, pero recibió una respuesta negativa respecto a su reclamo, por lo que procedió a abrir un ticket de soporte de manera directa con Ledger.
Este caso reportado en Singapur se enmarca en la serie de alteraciones físicas descubiertas recientemente en equipos del fabricante que se comercializan a través de revendedores externos.
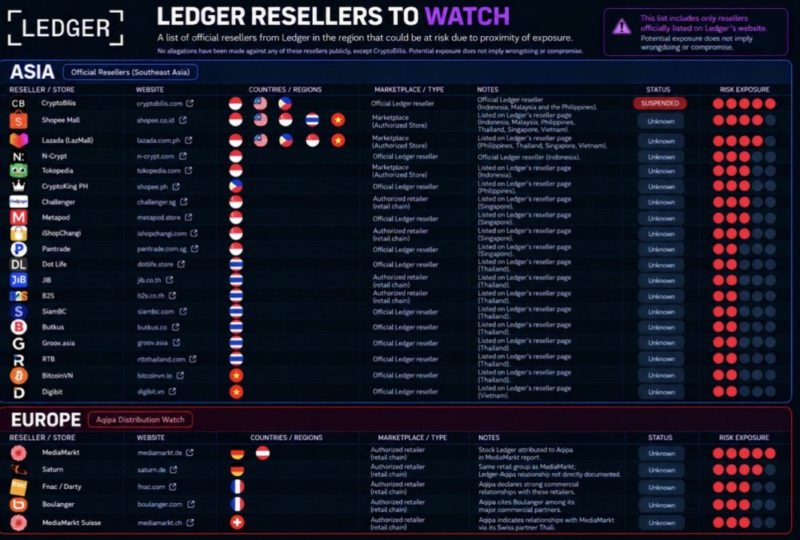
En un principio, la empresa vinculó las pérdidas de los usuarios —estimadas por analistas on-chain en alrededor de 86 millones de dólares en bitcoin (BTC), ether (ETH) y tron (TRX)— exclusivamente a la red de distribución de CryptoBilis en el sudeste asiático.
No obstante, el hallazgo en Challenger se suma al reporte de otro equipo vulnerado en Europa, adquirido en la cadena minorista MediaMarkt.
El equipo de seguridad del fabricante ha confirmado previamente que la metodología del ataque consiste en la instalación de un componente que lee las 24 palabras de la frase de recuperación cuando se muestran en la pantalla.
Esta información privada es posteriormente transmitida mediante una conexión de red celular propia, logrando el robo sin modificar el chip de seguridad original ni el sistema operativo de la wallet.
La aparición de dispositivos vulnerados en las vitrinas de Challenger materializa las advertencias recientes de investigadores independientes, como el ya mencionado Darkfost, quienes —tal como reportó CriptoNoticias ayer— ya habían incluido a esta cadena en una lista preliminar de comercios con riesgo logístico.
Ante la incapacidad de la aplicación oficial para detectar estas modificaciones en la placa electrónica, los compradores que recurren a distribuidores de terceros se ven forzados a realizar una inspección física de los equipos antes de depositar valor para descartar la presencia de mecanismos de espionaje.



 Guarda lo que vale la pena descifrar