










-
La empresa pidió a distribuidores asiáticos suspender ventas por la investigación en curso.
-
Un usuario reportó un equipo con componentes de espionaje en un comercio oficial de Europa.
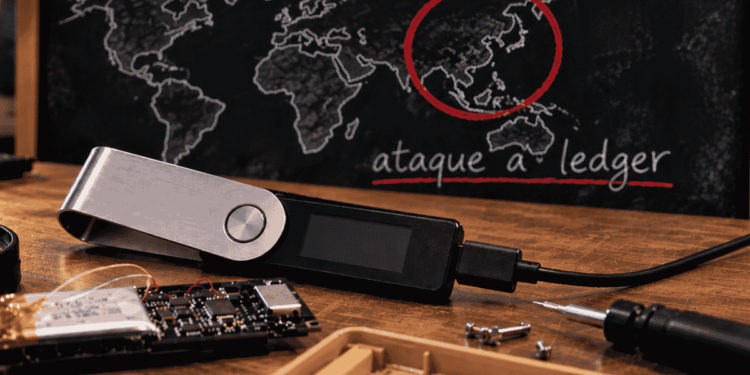
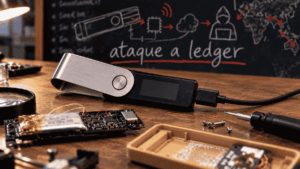
El fabricante de hardware wallets Ledger emitió en la tarde del 13 de octubre de 2026 un nuevo comunicado sobre el ataque a su cadena de suministro, donde reiteró que los únicos incidentes confirmados de robo de fondos se limitan al sudeste asiático.
La declaración oficial omite hacer referencia al reciente hallazgo de un dispositivo adulterado en el mercado europeo, manteniendo su postura de que no han verificado vaciados de cuentas vinculados a equipos comprados en otras regiones geográficas.
A través de su cuenta corporativa de X, la empresa informó que solicitó a revendedores y distribuidores en países como Indonesia, Singapur, Tailandia, Filipinas, Vietnam, Malasia y Hong Kong la suspensión de las ventas y el retiro de los productos de sus estantes.
Según Ledger, esta medida de precaución busca facilitar las investigaciones en curso para determinar quién manipuló los equipos y en qué punto específico de la distribución logística ocurrió el sabotaje.
En respuesta a las preocupaciones públicas sobre la seguridad, la firma aclaró que no comentará sobre las cadenas de suministro de revendedores individuales mientras la revisión interna continúe, pero aseguró que su infraestructura y canales de venta directa permanecen inalterados.
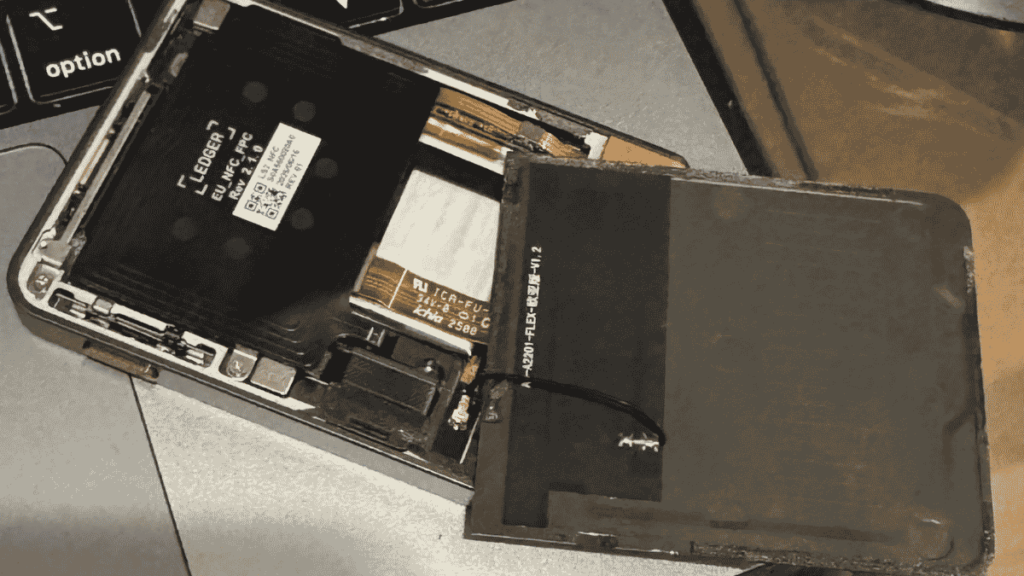
La insistencia de la compañía en centralizar la crisis en Asia contrasta directamente con los reportes documentados en los últimos días. Tal como reportó CriptoNoticias, el 11 de octubre, un usuario identificado como @0xJohannes_ hizo público el descubrimiento de un componente espía en una wallet adquirida un par de semanas atrás en una sucursal física de MediaMarkt en Europa, un comercio que opera como revendedor oficial de la marca.
Aunque Ledger sostiene que no hubo robos fuera de Asia (una declaración técnicamente compatible con el incidente europeo, dado que la wallet vulnerada de @0xJohannes_ nunca llegó a transferir fondos hacia una cuenta explotadora), la omisión de este hallazgo en las comunicaciones corporativas ha generado críticas.
El investigador independiente Darkfost cuestionó el manejo público de la crisis, señalando que los clientes están dependiendo de la comunidad en redes sociales para informarse sobre los riesgos logísticos en Europa, donde operan distribuidores oficiales que podrían haber sido afectados.
El análisis demostró la existencia de una adaptación regional coordinada en la elaboración de los dispositivos piratas. El exdirector de Mt. Gox, Mark Karpelès, examinó las fotografías del implante europeo y detectó que la antena del módulo llevaba la inscripción de «versión euroasiática».
El mecanismo malicioso funciona leyendo las 24 palabras de la frase de recuperación al momento de proyectarse en la pantalla durante la configuración inicial.
Posteriormente, transmite esos datos mediante una red celular propia, logrando extraer las llaves privadas. Debido a que el chip de seguridad original no se rompe, la aplicación oficial Ledger Live reconoce los equipos alterados como genuinos, ya que la verificación abarca solo el software y no el hardware añadido.
Hasta la fecha, las estimaciones calculan pérdidas por 86 millones de dólares en activos como bitcoin (BTC), ether (ETH) y tron (TRX), derivadas inicialmente de las ventas del distribuidor asiático CryptoBilis.




 Guarda lo que vale la pena descifrar