




-
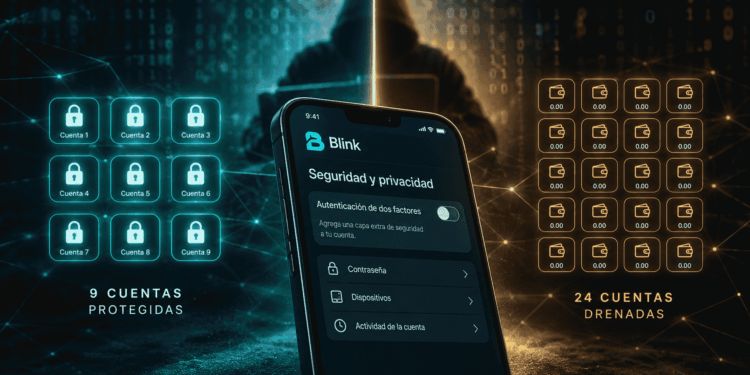
Cada página del post-mortem explica por qué el 2FA debería ser obligatorio.
-
Cada opción de la configuración actual explica por qué sigue sin serlo.
Entre las 09:51 y las 11:54 UTC de un jueves de septiembre, un atacante invisible drenó 24 cuentas y se llevó 6,61 bitcoin (BTC) de la wallet Blink. Las alarmas del sistema no emitieron un solo pitido. Para los servidores de la empresa, no había ninguna anomalía en curso, pero era porque el atacante estaba operando con credenciales legítimas de administrador.
Días después del golpe, la firma publicó un post-mortem técnico de más de 5.000 palabras con una transparencia casi inédita para la industria. Sin eufemismos corporativos, admitieron el fallo de fondo: «El autenticación de dos factores (2FA) funcionó, y deberíamos haberlo exigido para retiros grandes y para cuentas con saldos altos».
 Contenido para usuarios registrados
 Contenido para usuarios registrados
Desencripta la noticia, dale sentido a los hechos. Regístrate gratis.
¿Ya tienes cuenta? Inicia sesión