










-
Ledger invitó al supuesto afectado en Europa a enviar su dispositivo para analizarlo.
-
El ataque a la cadena de suministro ya provocó el robo de 86 millones de dólares en Asia.
El fabricante de hardware wallets Ledger emitió este 14 de octubre de 2026 una actualización sobre el incidente de seguridad reportado recientemente en Europa, descartando que se hayan registrado robos de fondos vinculados a dispositivos adulterados en esa región.
La declaración de la empresa busca llevar tranquilidad a los usuarios tras los temores de una expansión del ataque logístico que afectó a la cadena de suministro en el mercado asiático.
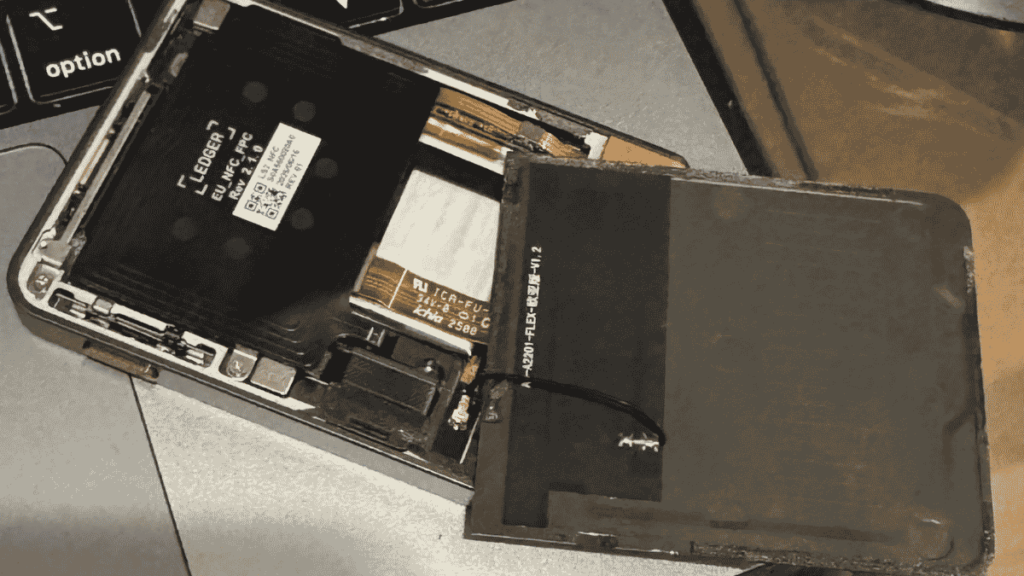
El comunicado surge pocos días después de que un usuario identificado como Johannes reportara en la red social X el supuesto hallazgo de un implante malicioso en un equipo adquirido en la tienda minorista europea MediaMarkt.
Ante la denuncia, el equipo de seguridad de Ledger inspeccionó dispositivos en comercios minoristas y distribuidores de Alemania, incluyendo unidades de las tiendas mencionadas por el usuario.
La compañía detalló que ninguno de los equipos revisados en territorio alemán presentaba signos de manipulación. En ese sentido, Ledger enfatizó de forma categórica que hasta el momento no se ha reportado ninguna pérdida de fondos relacionada con implantes en Europa.
Asimismo, la empresa aclaró que todavía no ha podido examinar el dispositivo presuntamente adulterado mostrado en línea, por lo que invitó a su propietario a enviarlo a su equipo de seguridad para que los especialistas puedan analizarlo de manera exhaustiva y compartir los hallazgos.
El reporte inicial de la hardware wallet manipulada en Europa encendió las alertas sobre la posible escalada de una vulnerabilidad logística detectada previamente en el Sudeste Asiático.
Según se ha confirmado, los atacantes logran instalar microcontroladores ocultos que interceptan las frases de recuperación proyectadas en la pantalla y las transmiten mediante redes celulares, operando sin necesidad de romper el chip de seguridad original ni vulnerar la aplicación oficial Ledger Live.
Estimaciones independientes señalan que los equipos manipulados y vendidos a través del distribuidor asiático CryptoBilis ya causaron pérdidas por alrededor de 86 millones de dólares en activos como bitcoin (BTC), ether (ETH) y tron (TRX).
Ante la incertidumbre sobre la cadena de distribución internacional, la recomendación principal para quienes no le compran directamente al fabricante es realizar una inspección física de la placa antes de configurar el dispositivo, a fin de asegurar la protección de sus fondos.



 Guarda lo que vale la pena descifrar