



-
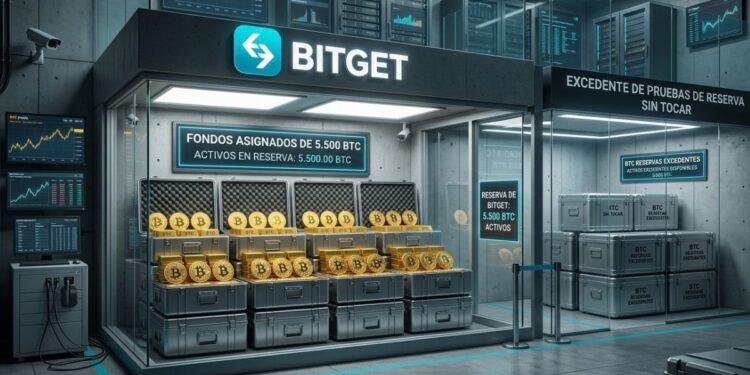
El respaldo consta de USD 464 millones en bitcoin bajo direcciones públicas y verificables.
-
Los retiros de fondos siguen pausados a la espera de restablecer la seguridad en la infraestructura.
El exchange Bitget asumirá la pérdida de 351,6 millones de dólares tras el ataque de ayer, 24 de septiembre de 2026 contra sus wallets mediante su fondo de protección al usuario. La empresa descartó recurrir al 35% de excedente registrado en su última prueba de reservas para mitigar el incidente.
En el canal oficial del exchange ratificó el uso del instrumento financiero tras el fallo de seguridad. “El Fondo de Protección de Bitget existe para momentos como este posee 5.500 bitcoin (BTC), aproximadamente 464 millones de dólares a precios actuales”, detalló la firma.
La compañía subrayó la transparencia de estos recursos financieros. “Todas las direcciones del fondo son públicas y cualquiera puede verificarlas on-chain”, indicó la empresa.
Bitget aclaró que el capital atiende “amenazas de plataforma como incidentes de ciberseguridad” y que “las pérdidas de este incidente de hot wallet, tras la evaluación, las asumirá el Fondo de Protección”. La firma prometió reponer el dinero, aunque “los detalles y los términos de cobertura se anunciarán por separado”.
La CEO de Bitget, Gracy Chen, garantizó la protección de los saldos tras la intromisión. “Los fondos de los usuarios están seguros. El monto total de esta pérdida entra en la cobertura del Fondo de Protección al Usuario de Bitget, que actualmente supera los 464 millones de dólares”, aseveró.
Chen detalló los recursos de la empresa durante una transmisión. “Más allá del Fondo de Protección, Bitget tiene más de 1.000 millones de dólares en activos propios. Los fondos de los usuarios están cubiertos 1 a 1”, indicó.
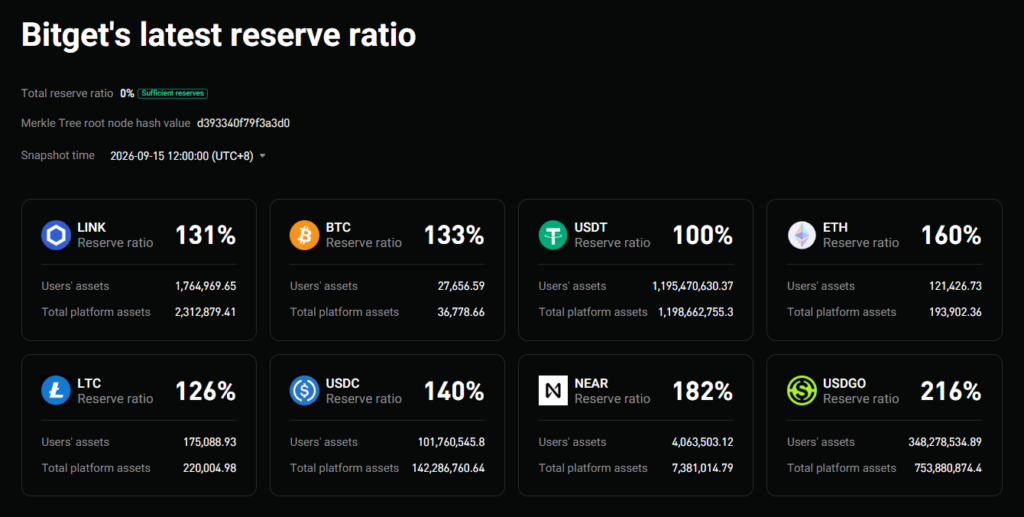
El informe de reservas de agosto presentado el 15 de septiembre mostró un ratio del 135%. No obstante, la empresa aclaró que ese porcentaje “refleja la posición capturada en un snapshot concreto y no debe interpretarse como una auditoría financiera ni como garantía de solvencia futura”.
La ejecutiva explicó que «el atacante comprometió un servidor crítico de la infraestructura de nuestra wallet, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos», detalló Chen. La ejecutiva señaló que la vulnerabilidad no comprometió las claves privadas de los usuarios, por lo que quedaron descartados los escenarios de mayor riesgo.
El valor del fondo fluctuó durante agosto —el mes previo al incidente— con un promedio de 382 millones de dólares, ya que su saldo depende de la cotización de los 5.500 BTC. Tras absorber los 351,6 millones de dólares de pérdida oficial, el remanente del fondo rondaría los 112 millones, sujeto a variaciones de precio. La empresa no ha precisado aún el método para restituir las distintas divisas afectadas ni cómo recargará el fondo.
La directora señaló gestiones con diversos proyectos de la industria. “Algunas ya congelaron las direcciones de la wallet del hacker”, afirmó. Aunque la operativa comercial continúa, la empresa mantiene suspendidas las salidas de capital. “Anunciaremos la ventana exacta en cuanto esté confirmada. No nos comprometeremos con un calendario que no podamos cumplir”, sostuvo Chen.
 Guarda lo que vale la pena descifrar