



-
La manipulación de un servidor crítico indujo al sistema a autorizar la salida de fondos.
-
Un fondo de protección asumirá el impacto total sin afectar el saldo de los clientes.
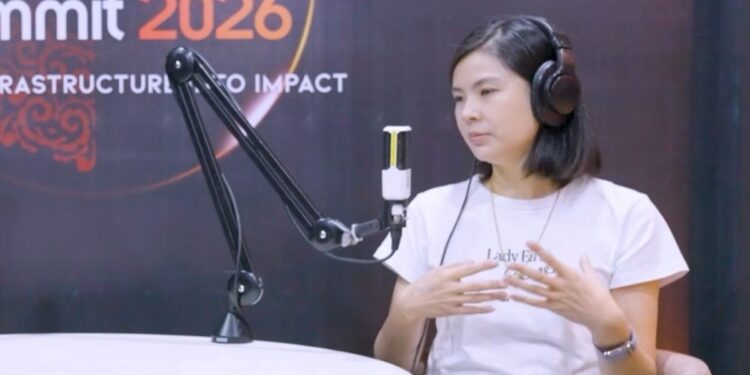
El exchange Bitget registró transferencias no autorizadas por un total estimado de USD 351,6 millones. Ante el cibertaque, la CEO de la empresa, Gracy Chen, reveló ayer, 24 de septiembre de 2026 el origen del fallo.
«El atacante comprometió un servidor crítico de la infraestructura de nuestra wallet, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos», detalló Chen.
La ejecutiva señaló que la vulnerabilidad no comprometió las claves privadas de los usuarios, por lo que quedaron descartados los escenarios de mayor riesgo.
En cuanto al estado actual del incidente, la directiva aseguró: «Se confirma el control de pérdidas. No son posibles más transferencias no autorizadas». No obstante, aclaró que «el método específico de intrusión al sistema sigue bajo investigación activa» y que «seguirá un informe técnico completo una vez confirmado».
A la par de estas indagatorias, se determinó que la brecha abarcó la salida de ether (ETH); avalanche (AVAX); BNB; las stablecoins USDT, USDT0 y USDC; el token XAUT y otros activos, como reportó CriptoNoticias.
Sobre los trabajos de recuperación tecnológica, la CEO indicó que varios equipos técnicos trabajan de forma simultánea para reparar el sistema y reforzar sus medidas de seguridad. También señaló que la plataforma prepara la reactivación de los retiros.
Sin embargo, al abordar los plazos operativos, la directiva puntualizó: «Anunciaremos un cronograma tan pronto como se confirme uno — no nos comprometemos con una ventana que no podamos garantizar».
En el marco de este proceso, Chen confirmó hoy, 25 de septiembre de 2026, la incorporación de auditoría externa mediante la colaboración con expertos independientes de Mandiant y SlowMist. Ambos equipos especializados ejecutan un análisis forense exhaustivo sobre el ataque a la infraestructura del exchange.
En relación con el patrimonio de los clientes, la ejecutiva llevó tranquilidad: «Los saldos de los usuarios se mantienen intactos, y el Fondo de Protección para Usuarios de Bitget cubrirá el impacto causado por este incidente a nivel de plataforma». Esta cobertura es viable dado que el fondo de reserva de la empresa supera los USD 464 millones, monto que cubre la pérdida de USD 351,6 millones sin afectar las cuentas de los usuarios.
 Guarda lo que vale la pena descifrar