




-
Metamask activa por defecto en la extensión para 13 redes EVM.
-
La medida responde a un entorno de seguridad donde la inteligencia artificial abarató los ataques.
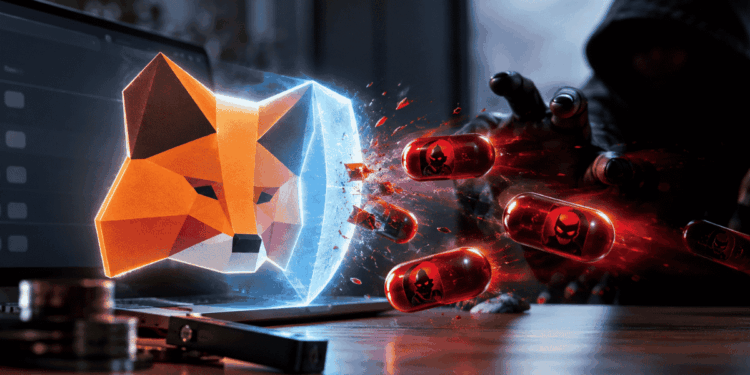
La wallet multicadenas MetaMask implementó una nueva función de seguridad diseñada para neutralizar los fraudes conocidos como ataques «red pill» (píldora roja).
El comunicado de Metamask del 17 de septiembre de 2026 donde se anuncia la novedad explica en qué consiste este tipo de ataque. «Un ataque de píldora roja ocurre porque un contrato malicioso puede detectar cuándo se está previsualizando, por lo que actúa de forma inofensiva, mostrándote un resultado limpio e inofensivo como ‘Recibirás 0.1 ETH’. Luego firmas, se ejecuta y hace algo completamente diferente: como vaciar tu wallet. Como la previsualización parecía perfecta, no tenías motivos para dudar».
Para mitigar este riesgo, la actualización establece el resultado de la previsualización como un requisito ineludible de la transacción.
Esto significa que, si durante la ejecución en la red el contrato inteligente intenta desviarse del comportamiento prometido, la operación falla automáticamente y los fondos no abandonan la dirección del usuario.
En este escenario, la única pérdida asumida es la comisión de red (gas) por el intento fallido. La herramienta, que no cobra tarifas adicionales y distingue entre resultados manipulados y fluctuaciones ordinarias del mercado, se activa por defecto, aunque los usuarios pueden desactivarla manualmente en la pantalla de confirmación.
Actualmente está operativa en la versión 13.45 de la extensión para navegadores, abarcando 13 redes de la Máquina Virtual de Ethereum (EVM) compatibles con cuentas inteligentes (EIP-7702), con un despliegue posterior previsto para dispositivos móviles. Vale aclarar que Metamask no ha informado explícitamente cuáles son esas 13 redes hasta el momento.
Una actualización necesaria en un contexto crítico para las criptomonedas
El lanzamiento de este mecanismo de defensa se produce en un entorno de seguridad informática severamente deteriorado para la industria.
Recientemente, el ecosistema de Bitcoin y de las criptomonedas experimentó una sucesión de vulneraciones que afectaron a plataformas como BTCPayServer, ZEUS, Coldcard, Boltz y LNP2Pbot, siendo este último forzado a cesar operaciones definitivamente tras el asedio continuo a su infraestructura.
La raíz de esta ola delictiva reside en el uso de herramientas de inteligencia artificial (IA) por parte de atacantes sin experiencia técnica avanzada, conocidos como script kiddies.
De acuerdo con investigaciones de la firma de ciberseguridad Cisco Talos reportadas por CriptoNoticias, los delincuentes logran evadir las barreras de modelos como Claude Code o Gemini reformulando las instrucciones, fingiendo ser dueños de los servidores o simulando auditorías de código.
Esto reduce la barrera de entrada, permitiendo ensamblar ataques con presupuestos ínfimos. El hallazgo de una vulnerabilidad puede costar apenas un par de dólares en recursos de cómputo, mientras que la defensa y auditoría constante exigen presupuestos de miles de dólares que la mayoría de los proyectos de código abierto no poseen.
El impacto de esta asimetría es directo. La firma Blockaid registró 212 incidentes de seguridad durante el primer semestre de 2026, totalizando robos por 1.100 millones de dólares, lo que representa un aumento del 240% en la cantidad de ataques respecto a todo 2025. Simultáneamente, CrowdStrike reportó un incremento interanual del 89% en incidentes habilitados por IA, reduciendo los tiempos de reacción para parchear vulnerabilidades a un margen de apenas 24 a 48 horas.