




-
Se filtraron correos, IBAN, direcciones de Bitcoin e historial de transacciones.
-
Este ataque se suma a la ola de vulnerabilidades explotadas en los últimos meses.
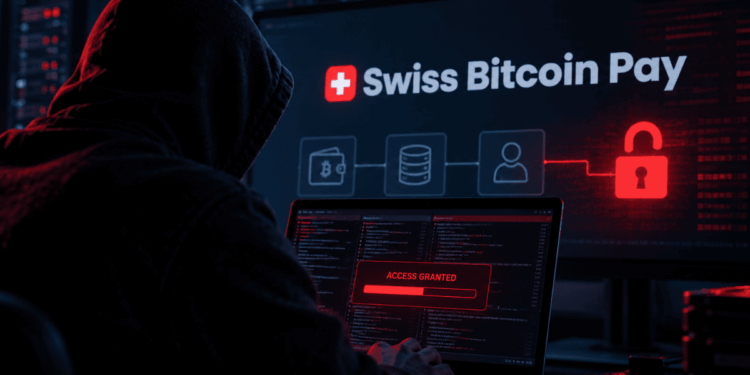
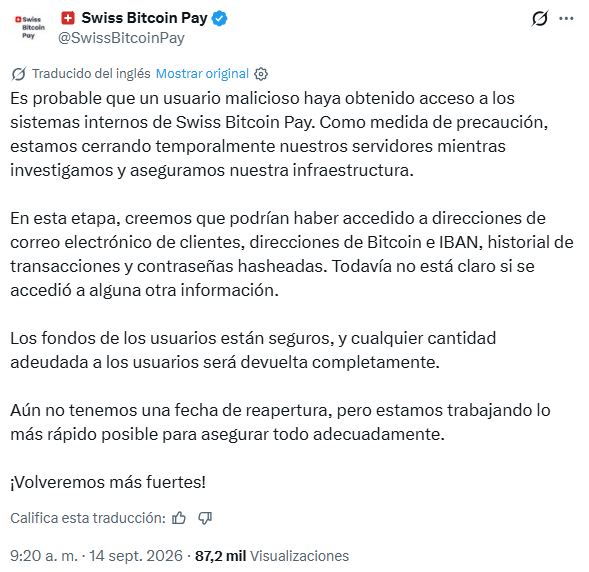
Este lunes 14 de septiembre de 2026, el procesador de pagos Swiss Bitcoin Pay anunció la paralización temporal de sus servidores tras detectar que un usuario malintencionado probablemente obtuvo acceso a su infraestructura interna.
Mediante un comunicado en la red social X, la compañía indicó que, como medida de precaución, decidió apagar sus sistemas mientras investiga el alcance del incidente y asegura la plataforma.
De acuerdo con la información preliminar compartida por la empresa, los atacantes habrían logrado acceder a datos confidenciales de los clientes.
Entre la información comprometida se encuentran:
- Direcciones de correo electrónico.
- Cuentas bancarias con formato IBAN.
- Direcciones de bitcoin (BTC).
- El historial de transacciones.
- Contraseñas cifradas.
La firma aclaró que todavía no es posible determinar si se extrajo otro tipo de información de sus bases de datos.
A pesar de la filtración informática, Swiss Bitcoin Pay aseguró que los fondos de los usuarios se encuentran a salvo y se comprometió a que cualquier monto adeudado será devuelto en su totalidad.
El equipo técnico trabaja para asegurar la infraestructura, aunque no se ha establecido una fecha para la reactivación del servicio.
La plataforma, supervisada por la Autoridad Supervisora del Mercado Financiero Suizo (FINMA), provee —de acuerdo con la información de su sitio web— herramientas a más de 1.000 comercios en 21 países para aceptar pagos con bitcoin y registra más de cinco millones de francos suizos procesados históricamente.
La interrupción de este servicio se produce en un escenario de creciente hostilidad informática para los proyectos del ecosistema.
Tal como reportó CriptoNoticias, la industria ha experimentado una seguidilla de incidentes de seguridad que afectaron a plataformas como LNP2Pbot, BTCPayServer, Boltz y las carteras ZEUS y Coldcard, entre otras.
Las investigaciones sobre estos casos revelaron un patrón en el que actores sin experiencia técnica avanzada utilizan modelos de inteligencia artificial para vulnerar sistemas, logrando evadir barreras de seguridad simulando tareas legítimas con presupuestos mínimos.
Datos recopilados por la firma de ciberseguridad Blockaid confirman la magnitud de esta tendencia. Durante el primer semestre de 2026, se registraron 212 incidentes de seguridad que resultaron en 1.100 millones de dólares robados, un aumento del 240% en la cantidad de ataques en comparación con 2025.
La proliferación de estas herramientas ha reducido drásticamente los costos operativos para los atacantes, multiplicando el volumen de amenazas y dejando a las plataformas financieras con ventanas de reacción cada vez más limitadas para proteger sus infraestructuras críticas.
El KYC muestra su lado más peligroso
La paralización de Swiss Bitcoin Pay ocurre apenas días después de una grave filtración de datos en el neobanco Revolut.
Tal como reportó CriptoNoticias, dicha entidad entregó historiales de transacciones con bitcoin, pasaportes y fotografías de verificación de clientes de alto perfil tras ser víctima de un ataque de ingeniería social que utilizó un correo gubernamental legítimo.
Posteriormente, los actores maliciosos comenzaron a publicar estos expedientes confidenciales y exigieron el pago de un rescate de 10.000 bitcoin para detener las divulgaciones.
Estos incidentes exponen los peligros inherentes a la recopilación centralizada de información bajo las normativas de Conoce a tu Cliente (KYC).
Aunque la exigencia de estos datos se justifica supuestamente para prevenir robos y fraudes financieros, la vulnerabilidad de las plataformas a la hora de administrarlos y resguardarlos demuestra un efecto crítico contrario.
Cuando las bases de datos que vinculan identidades reales con historiales de operaciones son vulneradas, las políticas diseñadas para proteger el sistema terminan convirtiéndose en una herramienta que expone directamente a los usuarios a la extorsión y el phishing dirigido.