



-
DarkSword encadena seis vulnerabilidades para avanzar desde Safari hacia componentes internos.
-
El ataque puede alcanzar el kernel de iOS, núcleo encargado de funciones esenciales del dispositivo.
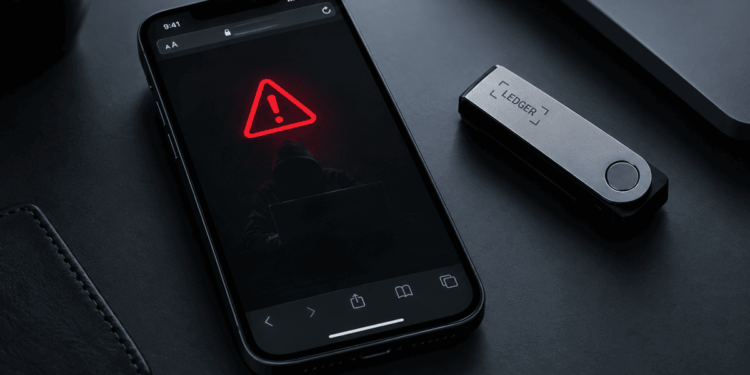
El director de Tecnología de Ledger, Charles Guillemet, advirtió a los usuarios de criptomonedas sobre DarkSword, una cadena de exploits para iPhone que puede utilizar una página maliciosa abierta en Safari como punto de entrada para comprometer el dispositivo y buscar información sensible.
La alerta cobra especial relevancia para quienes almacenan frases de recuperación, claves privadas o datos de sus wallets en el teléfono. Guillemet resumió el riesgo con una advertencia publicada en X: “En texto plano, visitas un sitio web y pierdes tus criptomonedas”. El ejecutivo recomendó evitar guardar este tipo de información en dispositivos conectados y considerar una hardware wallet para separar la custodia de los activos del entorno general del teléfono.
DarkSword no requiere necesariamente que la víctima descargue una aplicación sospechosa o entregue sus claves. La cadena combina varias vulnerabilidades de iOS para superar las protecciones que normalmente mantienen aislado el contenido de una página web.
Safari utiliza JavaScriptCore para procesar JavaScript. En condiciones normales, este contenido permanece limitado por el sandbox, un mecanismo que restringe el acceso del navegador a otras partes del sistema. DarkSword encadena fallas para avanzar desde ese entorno hacia componentes más sensibles del iPhone.
Entre las protecciones que busca superar se encuentran los Pointer Authentication Codes (PAC), diseñados por Apple para dificultar la manipulación de direcciones de memoria y el control de la ejecución de los programas. La cadena también puede alcanzar el kernel, el núcleo de iOS que administra funciones fundamentales del dispositivo. Con ese nivel de acceso, un atacante puede intentar obtener información almacenada en el teléfono, incluidos archivos, credenciales y datos relacionados con billeteras.
El riesgo para los usuarios de criptomonedas aumenta si la frase semilla está guardada como una captura de pantalla, una nota o un documento. Esta información funciona como respaldo para recuperar una wallet, por lo que su exposición puede permitir que un atacante tome el control de los fondos sin necesidad de engañar al usuario para que apruebe una transferencia.
La amenaza tampoco es únicamente teórica. Google Threat Intelligence Group informó que DarkSword fue utilizado en campañas desde al menos noviembre de 2025 contra usuarios de Arabia Saudita, Turquía, Malasia y Ucrania. Los investigadores identificaron seis vulnerabilidades involucradas en distintas etapas de la cadena.
Apple ya corrigió las fallas conocidas utilizadas por DarkSword mediante actualizaciones de iOS, incluida iOS 26.3. Por eso, mantener el sistema operativo actualizado es una de las principales medidas para cerrar estas vías de ataque.
La advertencia de Ledger apunta así a dos aspectos de la autocustodia: proteger el dispositivo desde el que se accede a los fondos y, al mismo tiempo, evitar que las claves de recuperación permanezcan almacenadas en lugares que podrían quedar expuestos si el teléfono es comprometido.
 Guarda lo que vale la pena descifrar