



-
Las direcciones de los atacantes fueron marcadas para su rastreo.
-
Bitget notificó el caso a autoridades de Corea del Norte y firmas de seguridad para su rastreo final
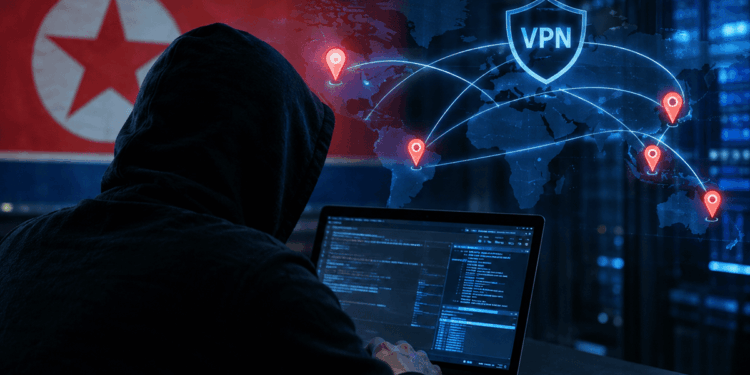
Bitget encontró direcciones IP relacionadas con el ataque que coinciden con servicios VPN utilizados anteriormente por hackers vinculados con Corea del Norte, una pista que refuerza la hipótesis sobre el origen del robo de USD 351,6 millones sufrido por el exchange.
La CEO de Bitget, Gracy Chen, reveló el hallazgo durante una transmisión posterior al incidente. Según explicó, los investigadores identificaron varias IP que coinciden con opciones de VPN empleadas por un grupo de hackers de la República Popular Democrática de Corea (RPDC).
Además de esta coincidencia técnica, Bitget detectó similitudes entre las tácticas utilizadas en el ataque y métodos observados anteriormente en operaciones atribuidas a hackers norcoreanos. La compañía considera que estos elementos hacen “muy probable” la participación de actores vinculados con ese país.
El rastreo de los fondos también ha aportado nuevas pistas. Investigadores independientes observaron que los atacantes convirtieron rápidamente parte de las stablecoins robadas en ETH, un comportamiento que presenta similitudes con movimientos registrados después de otros ataques contra plataformas de criptomonedas.
Las direcciones asociadas con los atacantes fueron marcadas y el caso fue notificado a organismos encargados de hacer cumplir la ley y a empresas especializadas en seguridad y análisis de transacciones, según destacó Chen.
El analista onchain Specter encontró además una posible conexión entre el robo a Bitget y un ataque contra AFX ocurrido en julio, por unos USD 24 millones. De acuerdo con su análisis, el movimiento del XRP sustraído a Bitget entre distintas redes permitió identificar una relación con activos asociados a ese incidente.
El hackeo de AFX fue relacionado con TraderTraitor, un grupo que se considera vinculado al Grupo Lazarus de Corea del Norte. Este último ha sido asociado con algunos de los mayores robos registrados contra plataformas de criptomonedas.
Bitget afirma que, pese al robo, los fondos de sus clientes permanecen intactos, como informó CriptoNoticias. El exchange también señala que su Fondo de Protección al Usuario supera actualmente los USD 464 millones, por encima de los USD 351,6 millones sustraídos, por lo que asegura contar con recursos suficientes para cubrir la pérdida.
El posible vínculo con Corea del Norte aún forma parte de la investigación. Bitget no ha publicado un informe forense definitivo que identifique al grupo responsable y ninguna agencia gubernamental ha atribuido públicamente el ataque a Pyongyang.
El caso recuerda al hackeo de Bybit de febrero de 2025, cuando fueron robados alrededor de USD 1.460 millones. Investigaciones posteriores de Mandiant vincularon ese ataque con TraderTraitor.
 Guarda lo que vale la pena descifrar