










-
El atacante ejecutó más de 14 millones de consultas sobre la base de datos estatal.
-
La intrusión pasó inadvertida hasta que una factura inusualmente alta alertó a las autoridades.
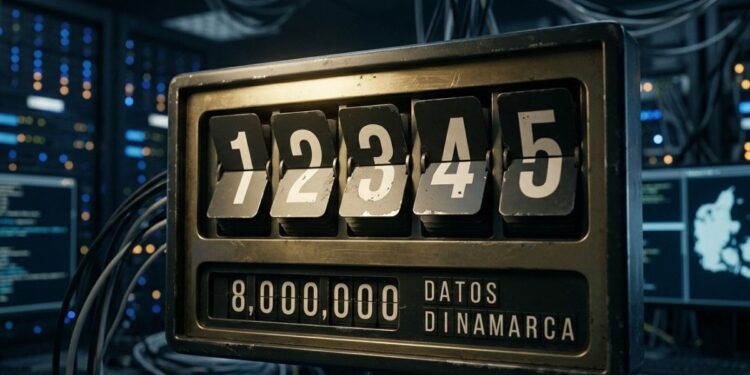
El Ministerio de Investigación, Educación y Digitalización de Dinamarca reportó que el Registro Central de Personas (CPR) sufrió un grave incidente de seguridad. Según el organismo gubernamental, personas no autorizadas realizaron más de 14 millones de consultas al sistema entre el 11 y el 20 de septiembre.
«Mediante el abuso del acceso legal de una empresa danesa para buscar información en el sistema del RCP, personas no autorizadas obtuvieron acceso a los nombres, direcciones, números de RCP, etc., de aproximadamente 8,8 millones de ciudadanos registrados en dicho sistema», informó la entidad ministerial.
El medio danés TV 2 señaló que la firma informática involucrada en la filtración fue Pays ApS. Por su parte, el diario Politiken informó que el hacker ingresó a la cuenta de la compañía tras filtrarse un correo electrónico con la contraseña «123456».
El CPR es el sistema que almacena los números de identificación personal y domicilios de los habitantes para gestiones públicas y privadas. «El acceso no autorizado se produjo cuando personas no autorizadas utilizaron el acceso legal de una empresa privada danesa para buscar información en el sistema CPR dentro del marco de la información a la que tienen acceso las empresas privadas», agregó la institución del Estado.
El despacho gubernamental aclaró que ciertos perfiles resguardados por ley quedaron fuera del alcance de la intrusión masiva. «La revisión realizada muestra que el acceso no autorizado no incluye los nombres y direcciones de las personas que optaron por registrarse con protección de nombre y dirección», precisó el ministerio.
La maniobra permaneció sin detectar durante más de tres semanas. La oficina del CPR advirtió la anomalía 12 días después de concluidas las extracciones, al registrar un cobro atípico en la facturación del servicio asignado a Pays ApS, momento en el cual revocaron el permiso de la firma privada.
«La administración del RCP ha bloqueado el acceso de la empresa y, junto con especialistas y autoridades, está investigando el desarrollo del incidente», indicó la fuente oficial.
El ministerio informó sobre las acciones legales en curso. «La administración del RCP lo ha notificado a la Autoridad Danesa de Protección de Datos, y la policía está investigando el caso en colaboración con las autoridades competentes», concluyó el despacho gubernamental.
Este incidente en el sistema danés cobra especial relevancia al inscribirse en un contexto global marcado por vulneraciones masivas a proveedores de verificación. CriptoNoticias reportó el pasado 3 de septiembre de 2026, que un ciberdelincuente puso a la venta en la plataforma autogestionada Nexus, en la dark web, escaneos digitales de más de 153 millones de licencias de conducir de Estados Unidos y Canadá, tras un ciberataque sostenido a la empresa IDScan.net.



 Guarda lo que vale la pena descifrar