




-
La falsa sensación de seguridad absoluta convirtió el mejor protocolo en el blanco perfecto.
-
Las cajas fuertes quedaron intactas, pero los fondos desaparecieron de la cadena de bloques.
Nathan, un holder de bitcoin (BTC), abrió su Coldcard el 3 de agosto de 2026 y descubrió que algo estaba mal. Había seguido todas las reglas de la autocustodia por lo que las claves privadas estaban guardadas en un dispositivo Coldcard que nunca se había conectado a internet y permanecía bajo llave en una caja de seguridad.
Dijo que nunca compartió su frase de recuperación ni guardó copias en la nube. «Perdí 8,27 BTC de la noche a la mañana. Al precio actual, eso equivale a más de 600.000 dólares», escribió.
Lo que lo hace aún más difícil de entender es que no se trataba de Bitcoin en algún exchange o ETF, sino que estaba literalmente guardado bajo llave en mi caja fuerte. Mis claves estaban almacenadas en ColdCard, lo que significaba que nadie podía acceder a ellas. O eso creía yo… Esa es la razón principal por la que usaba ColdCard.
Nathan.
La misma escena se repetía a miles de kilómetros. Tim Lamb, que estaba de vacaciones con su familia, perdió 2 BTC que tenía destinados a sus dos hijos. Su Coldcard MK3 y la placa de metal con su frase semilla estaban en casa. Como lo informó CriptoNoticias cuando él consiguió que un vecino dar con la frase de recuperación y restaurara la wallet, el saldo ya era cero.
Por la misma pesadilla atraviesan Jonathan Goodman, un empresario canadiense y Adam Carson, productor audiovisual en México, quienes perdieron 18,25 BTC (1,1 millones de dólares estadounidenses) y 6,42 BTC (aproximadamente USD 400.000).
Una parte de mí está intentando darle sentido a lo que acaba de pasar. O encontrar una lección en ello. Estoy luchando. Es una cantidad abrumadora de dinero para que te roben.
Jonathan Goodman.
Un castigo para los que hicieron todo bien
Si hubiera firmado algo estúpido o caído en un ataque de phishing, al menos sabría exactamente dónde me equivoqué. En cambio, estoy mirando una wallet de almacenamiento en frío que deliberadamente hice difícil de acceder, y de alguna manera las monedas se movieron.
Adam Carson.
Esa es la parte que más duele: no haber fallado en nada. ¿Cómo es posible que un dispositivo offline, dentro de una caja fuerte, pierda su contenido sin que nadie lo toque?
Ambos casos forman parte de una ola de robos detectada a finales de julio de 2026, como lo ha venido reportando CriptoNoticias. Según un informe de análisis de cadena de bloques publicado por la firma Galaxy Research, los atacantes han sustraído más de 1.300 BTC, equivalentes a casi USD 89 millones en las primeras estimaciones, de miles de direcciones, aunque los ataques continúan con una cuarta ola hoy 3 de agosto.
Por ello, analistas de ciberseguridad advierten que la amenaza sigue activa para cualquier usuario que conserve fondos en direcciones generadas con el firmware defectuoso de 2021.
La mayoría de las cuentas afectadas habían permanecido inactivas durante más de tres años en promedio. Sus propietarios habían seguido rigurosamente el protocolo de seguridad recomendado para hodlers de bitcoin, es decir, usar hardware wallets sin conexión a Internet.
¿Dónde estuvo la falla?
Las hardware wallets Coldcard, fabricadas por la empresa canadiense Coinkite, se comercializaron precisamente como una solución de máxima seguridad para usuarios que buscan control total de sus activos sin intermediarios.
El diseño del dispositivo impide que se conecte directamente a internet, por lo que, teóricamente, un atacante requeriría acceso físico al aparato para comprometerlo.
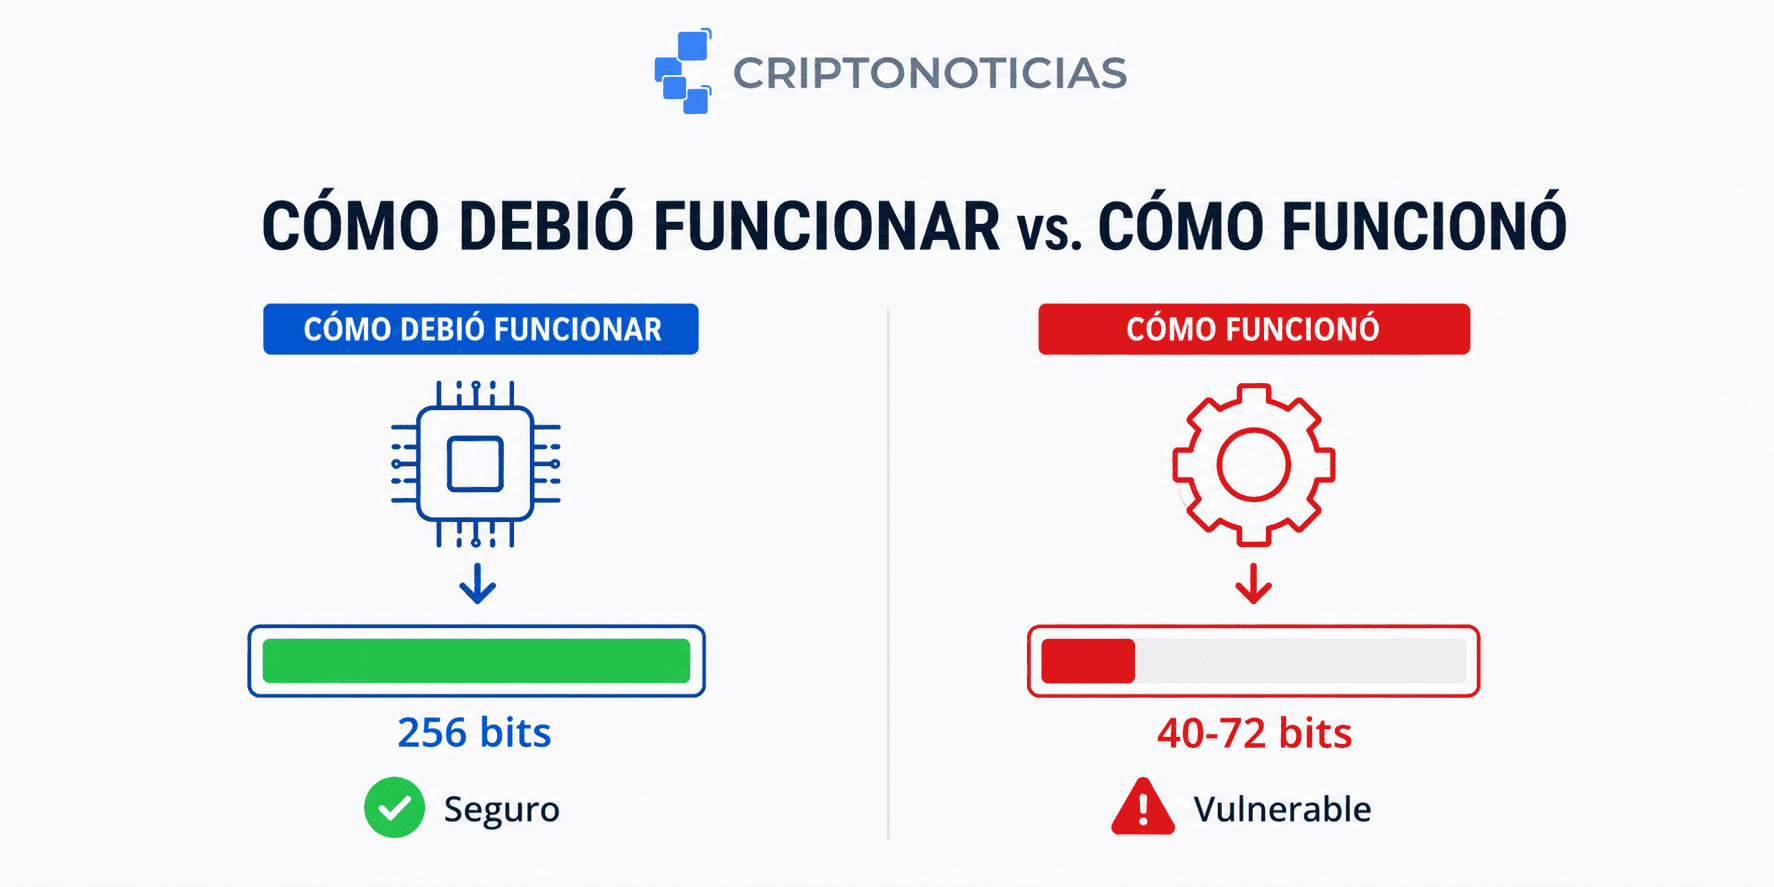
Sin embargo, investigadores de seguridad identificaron que una actualización de firmware emitida en marzo de 2021 contenía una falla en la generación de claves. La configuración utilizaba un generador de números aleatorios basado en software predecible, en lugar del chip de hardware dedicado a esa función.
El eslabón más débil no era la caja fuerte. Era el código.
Esta vulnerabilidad redujo drásticamente la entropía (el grado de aleatoriedad necesario para crear claves criptográficas seguras). En algunos modelos, la complejidad cayó de los 128 bits esperados a rangos de entre 40 y 72 bits.
De acuerdo con análisis técnicos independientes, esta reducción permitió que atacantes con alta capacidad de cómputo pudieran deducir y reconstruir las frases de recuperación de forma remota, sin necesidad de interactuar con el dispositivo físico.
La respuesta de las partes
El fabricante Coinkite reconoció la vulnerabilidad en un comunicado público y emitió una actualización de emergencia para corregir el fallo. La compañía recomendó a los usuarios afectados transferir inmediatamente sus fondos a nuevas direcciones generadas con el código corregido.
Coinkite sugirió además en su declaración que los atacantes podrían haber utilizado herramientas de inteligencia artificial para analizar el código fuente abierto del dispositivo e identificar la brecha de seguridad.
Para las víctimas, la respuesta corporativa solo profundizó la impotencia. El fabricante aconsejó actualizar el firmware, mientras especialistas aconsejan mover los fondos a direcciones seguras, pero fue un consejo que para Nathan, Goodman y miles de hodlers llegó cuando sus cuentas ya marcaban cero.
El parche llegó. Los fondos, no.
Consultados por CriptoNoticias sobre las solicitudes de compensación o asistencia a los usuarios afectados, los voceros de Coinkite no respondieron de inmediato a la petición de comentarios; actualizaremos esta información tan pronto emitan una respuesta.
Incluso el terreno legal promete ser un camino cuesta arriba. La abogada venezolana Ana Ojeda advierte que, aunque Coinkite busca protegerse tras cláusulas que venden el producto «tal cual», existe una base jurídica creíble por negligencia y defecto de producto para impugnar esas limitaciones, pues la empresa promocionó una «infraestructura de máxima seguridad» que terminó fallando en su función más elemental.
¿Puede un fabricante esconderse tras un «tal cual» cuando vendió seguridad absoluta?
Sin embargo, Ojeda reconoce que la naturaleza de la autocustodia y los litigios internacionales hacen que una devolución automática de los fondos sea casi imposible.
Goodman y Carson han presentado denuncias ante la policía y organismos reguladores, pero avanzan a ciegas en un laberinto burocrático que rara vez entiende cómo rastrear fondos robados en la cadena de bloques. No esperan volver a ver su dinero, pero su dolorosa experiencia deja lecciones fundamentales para el resto del ecosistema.
La lección: la autocustodia no ha muerto
Aunque el golpe a la confianza es innegable, este episodio no significa el fin de la autocustodia, sino la evolución obligatoria hacia prácticas de seguridad verdaderamente redundantes.
Para evitar depender ciegamente del software de un solo fabricante, los especialistas e investigadores de Coinkite señalan tres alternativas concretas que los usuarios pueden aplicar hoy mismo:
- 1. Multifirma: La defensa más robusta. Requiere confirmar transacciones con, por ejemplo, dos de tres dispositivos diferentes (de distintas marcas y fabricantes). Si un dispositivo tiene un fallo de código o una brecha de entropía, el atacante no podrá mover los fondos sin la aprobación de la segunda clave.
- 2. Entropía manual (lanzamiento de dados): No confíes únicamente en el generador interno del dispositivo. Utilizar dados físicos para generar la frase semilla garantiza que la aleatoriedad matemática sea 100% humana e impredecible para cualquier algoritmo defectuoso.
- 3. Rotación y migración de claves antiguas: Ningún almacenamiento en frío debe ser abandonado indefinidamente. Las claves generadas en años anteriores (especialmente entre 2021 y 2022) deben ser migradas a nuevas semillas generadas bajo firmwares actualizados y verificados por auditorías independientes.
La seguridad no es un producto. Es un proceso.
La caja de seguridad de Goodman en la cabaña sigue intacta y Carson sabe que no recuperará sus ahorros. Sin embargo, la lección que deja su historia no es la resignación, sino la necesidad de diversificar la confianza.
La autosoberanía financiera no consiste en confiar ciegamente en un dispositivo que se vende como «infalible», sino en construir un sistema donde ningún fallo único de código pueda borrar el trabajo de toda una vida.