



-
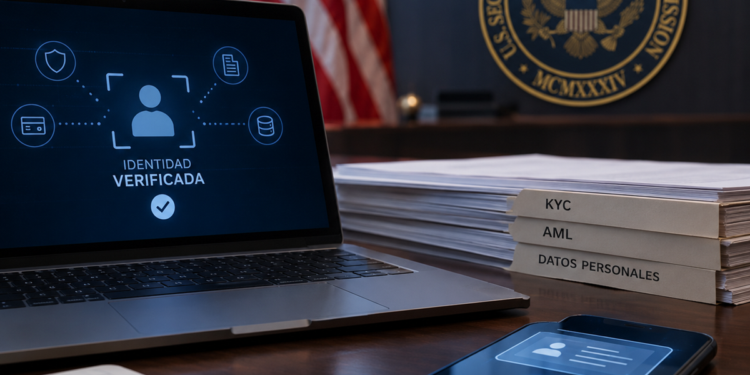
La propuesta no elimina KYC ni AML, sino que plantea cambiar la forma de cumplir esas obligaciones.
-
Peirce plantea verificar únicamente los atributos necesarios de los clientes.
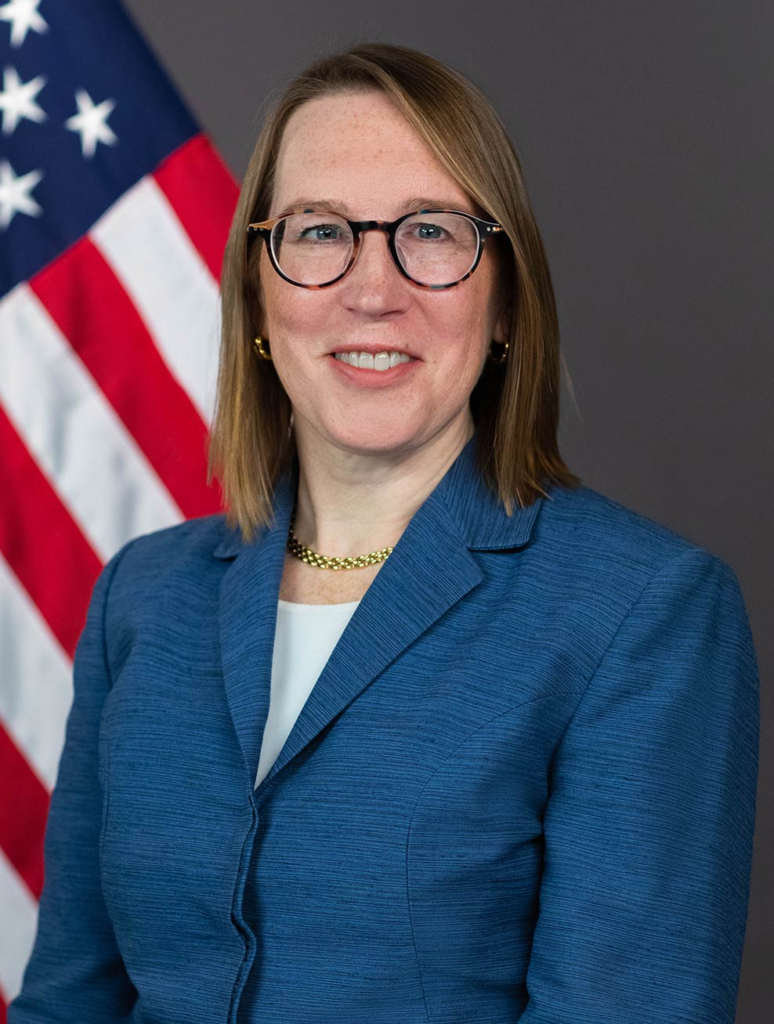
Hester Peirce, comisionada saliente de la Comisión de Bolsa y Valores de Estados Unidos (SEC), planteó revisar la forma en que las entidades financieras cumplen con los controles de conoce a tu cliente (KYC) y contra el lavado de dinero (AML). Su propuesta busca comprobar los requisitos necesarios sin convertir la recopilación masiva de datos personales en el mecanismo predeterminado.
Durante la Conferencia de Activos Digitales de SIFMA, celebrada el 23 de septiembre en Nueva York, Peirce cuestionó la idea de que reunir cada vez más información facilite necesariamente la detección de actividades ilícitas. Comparó este enfoque con crear «montones de datos cada vez más grandes» para encontrar unas pocas «agujas» y advirtió que un volumen mayor puede dificultar esa tarea.
La comisionada no planteó eliminar KYC o AML ni dejar de verificar a los clientes. Su cuestionamiento se dirige al modelo que lleva a distintas instituciones a recopilar y conservar información similar, incluidos documentos y datos personales que podrían no ser necesarios para cada comprobación.
Como alternativa, Peirce propuso explorar herramientas criptográficas capaces de verificar atributos concretos sin revelar toda la información que los respalda. Las pruebas de conocimiento cero, por ejemplo, permiten demostrar que una afirmación es verdadera sin exponer los datos subyacentes. Así, una entidad podría comprobar que una persona cumple una condición determinada sin recibir necesariamente su dirección, ingresos o fecha de nacimiento completa.
La propuesta también contempla credenciales basadas en atributos y verificaciones realizadas por terceros. Bajo este esquema, una institución podría recibir una confirmación sobre una característica específica del cliente en lugar de almacenar nuevamente los documentos utilizados para acreditar su identidad.
Peirce vinculó esta discusión con los riesgos derivados de concentrar información sensible. «Los datos reunidos para cumplir obligaciones regulatorias también pueden convertirse en objetivos de filtraciones, fraudes o ataques de ingeniería social. Reducir la cantidad de información almacenada no elimina esos riesgos, pero podría limitar la exposición de datos cuando se produzca un incidente», aseguró.
El planteamiento cobra relevancia mientras Estados Unidos define nuevas reglas para los emisores de stablecoins de pago. La Ley Genius mantiene obligaciones de identificación y conservación de registros para determinadas relaciones con clientes, mientras que los reguladores han considerado el posible uso de credenciales digitales verificables.
La comisionada, sin embargo, no presentó un protocolo técnico ni un modelo regulatorio listo para sustituir los controles actuales. Su propuesta apunta a abrir el marco regulatorio a métodos que permitan comprobar lo necesario con una menor circulación de información personal.
El debate que deja planteado es, por tanto, cómo mantener la capacidad de supervisar actividades ilícitas sin asumir que cada institución necesita conservar el expediente completo de cada cliente. Para Peirce, revisar esa premisa permitiría explorar un modelo de cumplimiento en el que verificar una identidad no implique revelar más información de la necesaria.
 Guarda lo que vale la pena descifrar