



-
Bitget detectó la anomalía siete minutos después de la primera transferencia de gran volumen.
-
El atacante aprovechó una vulnerabilidad de día cero en un producto de seguridad de terceros.
El ataque que terminó con cientos de millones de dólares fuera de Bitget comenzó con movimientos tan pequeños que pasaron inadvertidos para sus sistemas de seguridad.
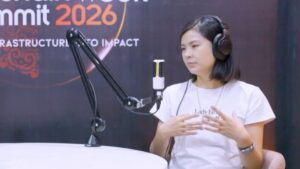
En una entrevista, la directora ejecutiva de Bitget, Gracy Chen, el atacante realizó dos transferencias de prueba el 24 de septiembre, antes de iniciar una serie de operaciones de mayor volumen que terminaron movilizando unos USD 388 millones de la plataforma.
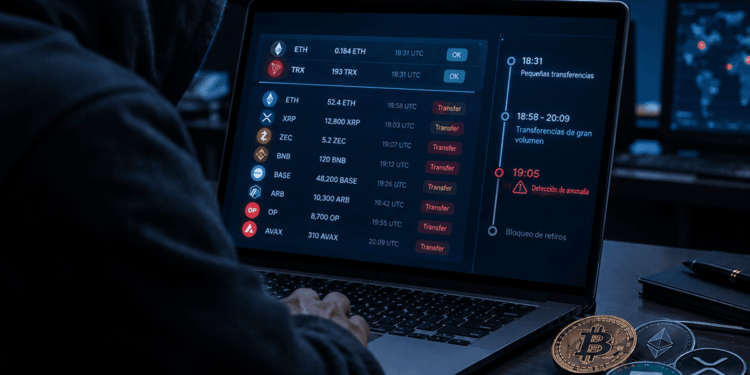
La primera transacción no autorizada ocurrió a las 18:31 UTC. El atacante transfirió 0,184 ETH desde una wallet activa de Ethereum y, posteriormente, 193 TRX desde una wallet activa de Tron. Ambos movimientos estaban por debajo del umbral establecido por Bitget para activar sus controles de riesgo, por lo que no generaron alertas.
Unos 30 minutos después comenzó la fase principal del ataque. Entre las 18:58 y las 20:09 UTC, se ejecutaron 17 transacciones de mayor volumen que movilizaron aproximadamente USD 361 millones en criptomonedas. Los movimientos involucraron Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism y Avalanche.
El sistema de conciliación de Bitget detectó una discrepancia importante a las 19:05 UTC, siete minutos después de la primera transferencia de gran volumen. Ante la anomalía, el sistema de gestión de riesgos bloqueó los retiros iniciados por los usuarios en toda la plataforma.
Sin embargo, para entonces el atacante ya había conseguido introducir operaciones fraudulentas en los sistemas internos vinculados a las wallets. Chen explicó que aprovechó una vulnerabilidad de día cero en un producto de seguridad de un tercero para acceder a un sistema de gestión e insertar comandos de retiro en el backend. Estos fueron procesados como operaciones legítimas.
Después de ejecutar los movimientos, el atacante eliminó rastros de los comandos utilizados, lo que complicó la reconstrucción de lo ocurrido. Bitget sostiene que las claves privadas y las wallets frías no fueron comprometidas, como explicó CriptoNoticias y trabaja con Mandiant y SlowMist para determinar cómo se produjo la intrusión
Chen afirmó además que la compañía mantiene sus sospechas sobre el mismo grupo de atacantes, aunque no revelará su identidad hasta la publicación del informe formal del incidente. Sin embargo, como explicó CriptoNoticias, Bitget encontró direcciones IP relacionadas con el ataque que coinciden con servicios VPN utilizados anteriormente por hackers vinculados con Corea del Norte
Mientras continúa la investigación, Bitget reanudó los retiros de BTC el lunes y procesó más de 3.000 BTC durante la primera hora. Los retiros de ETH están previstos para reabrirse el 29 de septiembre.
 Guarda lo que vale la pena descifrar