



-
Las direcciones del atacante ya han sido marcadas públicamente y están siendo rastreadas.
-
THORChain argumenta que su naturaleza libre de permisos le impide censurar transacciones.
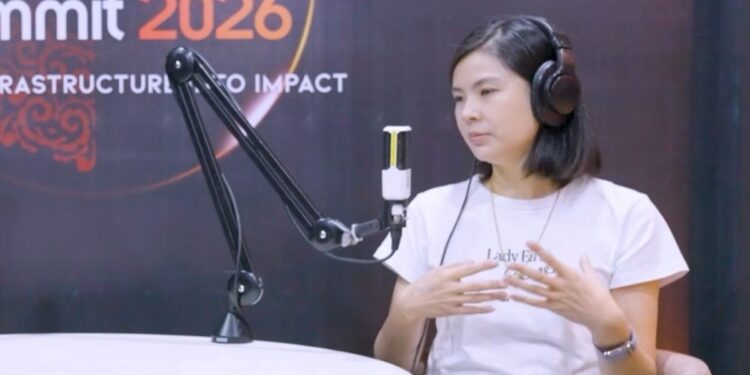
Gracy Chen, la CEO del exchange Bitget, solicitó formalmente al protocolo THORChain que deniegue sus servicios a las direcciones de red vinculadas al reciente ciberataque en contra de su empresa.
La petición busca frenar de inmediato la circulación de los activos robados tras una vulneración que causó pérdidas por 387 millones de dólares.
El reclamo de la ejecutiva surgió después de que la firma de ciberseguridad MistTrack detectó el movimiento de los activos sustraídos hacia dicho protocolo. Al respecto, la investigadora advirtió que «los fondos del explotador de Bitget se envían a THORChain para intercambios de activos y transferencias entre cadenas», un mecanismo que permite operar entre distintas redes sin intermediarios.
A raíz de este hallazgo, Chen enfatizó que la identificación de las wallets del hacker es pública para toda la industria. «Nuestras direcciones de atacante están listadas públicamente y rastreadas activamente. Estamos solicitando formalmente a THORChain que niegue el servicio a estas direcciones», afirmó la máxima directiva de la empresa Bitget.
Sumado a esta exigencia, la ejecutiva cuestionó que se recurra a la arquitectura de la red para evitar congelar los activos. «La descentralización es un principio de diseño, no un escudo para facilitar la circulación de fondos robados conocidos», manifestó Chen para instar a una intervención directa sobre los saldos ilícitos.
En concordancia con esta postura, desde MistTrack respaldaron que «las direcciones del atacante ya han sido marcadas públicamente y están siendo rastreadas activamente por exchanges, firmas de seguridad y la industria de las criptomonedas en general». Con esta afirmación, la empresa ratificó que el origen de los fondos resultaba transparente.
Por esta razón, la investigadora de seguridad cuestionó la conducta de THORChain al procesar estas operaciones de gran volumen entre distintas redes. «Cuando un protocolo sabe que los fondos provienen de un hackeo importante identificado públicamente, pero continúa facilitando intercambios a gran escala entre cadenas, ¿cómo debería ver la industria esto bajo la bandera de la ‘descentralización’?», inquirió la compañía.
Siguiendo esta línea, MistTrack concluyó que «la descentralización no debería convertirse en una excusa general cuando se trata de fondos robados conocidos».
Frente a estos señalamientos, la representación de THORChain respondió: «Estamos devastados al enterarnos del reciente exploit y podemos imaginar lo difícil que esto debe ser para todos los involucrados».
Sin embargo, a pesar de lamentar el incidente, el protocolo rechazó aplicar bloqueos al argumentar su neutralidad técnica. «THORChain es descentralizado y sin permisos, al igual que Bitcoin, Ethereum y BNB Chain», sostuvo la plataforma, para luego plantear: «¿Qué responsabilidad deberían asumir Bitcoin, Ethereum y BNB Chain al manejar fondos robados conocidos?».
Cabe recordar que las transferencias no autorizadas se derivaron de una intromisión no autorizada en la infraestructura de Bitget. Como lo informó CriptoNoticias el atacante comprometió un servidor crítico de la infraestructura de las wallets del exchange, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos, descartando que las claves privadas sufrieran accesos indebidos.
 Guarda lo que vale la pena descifrar