



-
Apple detectó una vulnerabilidad de día cero (zero-day) en sus sistemas operativos.
-
El fundador de la firma de seguridad SlowMist recomienda actualizar los dispositivos.
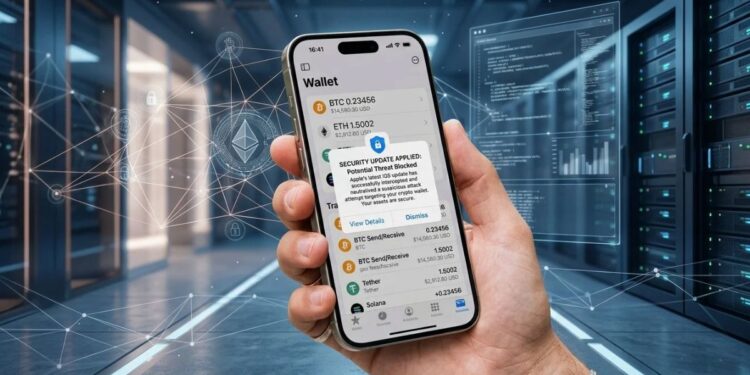
Apple lanzó una actualización de emergencia para frenar cierto tipo de ataques dirigidos contra wallets de criptomonedas, tras detectarse una vulnerabilidad de día cero (zero-day) en sus sistemas operativos iOS, iPadOS y macOS. La falla, identificada como CVE-2026-86950, estaba siendo explotada de forma activa para comprometer activos digitales en versiones anteriores a iOS 27.
Un fallo de día cero es una brecha de seguridad desconocida por el fabricante del software que ya está siendo aprovechada por ciberdelincuentes. Se le denomina así porque los desarrolladores han tenido «cero días» para crear y distribuir un parche antes de que comiencen los ataques.
La alerta en el ecosistema fue emitida por el especialista en ciberseguridad que se identifica como Evilcos, fundador de la firma de seguridad SlowMist. El analista afirmó que «las versiones de iOS anteriores a la 27 han sido explotadas mediante vulnerabilidades por algunos grupos criminales de bajo perfil, robando wallets de criptomonedas de usuarios de iPhone».
«Actualiza de inmediato tu iPhone/iPad/Mac y otros dispositivos a la versión más reciente. Instala con precaución apps desconocidas. Ten cuidado al abrir enlaces desconocidos en Safari (y en los navegadores integrados en las apps)», advirtió el especialista.
Según Apple, la brecha consiste en «un problema de escritura fuera de límites» en la librería de renderizado gráfico CoreGraphics.
El error en CoreGraphics permitía a un atacante ejecutar código arbitrario en el teléfono o computador mediante el procesamiento de un archivo malicioso. Apple reconoció estar al tanto de informes sobre el uso de este fallo en «ataques extremadamente sofisticados» contra objetivos específicos.
El hallazgo de este problema de seguridad fue atribuido a investigadores de Meta Product Security. Al permitir la ejecución remota de código, los atacantes ganan acceso de alto nivel al sistema operativo, lo que facilita eludir las defensas locales y extraer credenciales almacenadas en aplicaciones vulnerables.
Para prevenir el robo de fondos por la vulnerabilidad CVE-2026-86950, especialistas recomiendan actualizar de inmediato a las versiones iOS 26.7.1, iPadOS 26.7.1 o macOS Tahoe 26.7.1. También sugieren evitar archivos desconocidos y utilizar wallets frías para mantener la custodia fuera de la red.
Esta falla se suma a una serie de amenazas recientes dirigidas específicamente a la seguridad del ecosistema de bitcoin y las criptomonedas. De hecho, apenas días atrás, el 19 de septiembre de 2026, las firmas SlowMist y OKX confirmaron que la aplicación FomoPeek contenía un módulo diseñado para explotar iOS y leer llaves privadas de otras herramientas del teléfono, como reportó CriptoNoticias.
 Guarda lo que vale la pena descifrar