










-
Los activos recuperados durante el operativo abarcan ether (ETH), Tron (TRX) y USDT.
-
La acción policial incluyó la detención de dos sospechosos y el embargo de inmuebles y vehículos.
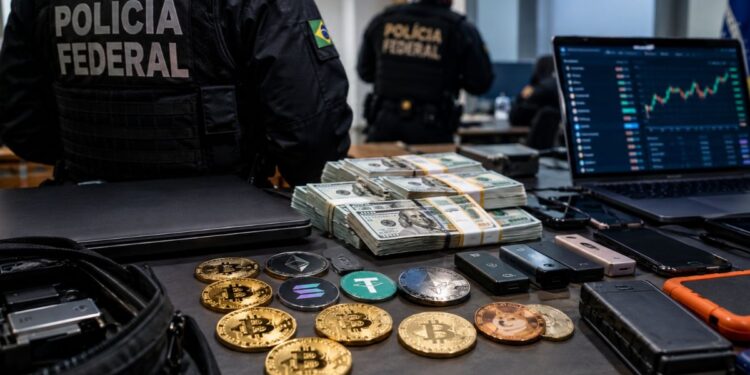
La Policía Civil de Santa Catarina (PCSC) confiscó un total de 8.781.864 reales brasileños en activos digitales a sospechosos de cibercrimen. La suma equivale a USD 1,7 millones y abarca unidades de bitcoin (BTC), ether (ETH), Tron (TRX) y la stablecoin USDT.
La incautación tuvo lugar durante la Operación ClickFix, desarrollada para desarticular un grupo investigado por fraudes electrónicos e invasiones de sistemas. Según las autoridades, los activos recuperados provenían de tres wallets de autocustodia y permanecen bajo custodia estatal, según confirmaron la PCSC y el medio local Portal do Bitcoin.
El operativo contó con el apoyo del Laboratorio de Operaciones Cibernéticas (Ciberlab) del Ministerio de Justicia y Seguridad Pública (MJSP). Agentes de las policías civiles de São Paulo y Rio Grande do Sul colaboraron en las diligencias y en el traslado de activos a un entorno bajo custodia judicial.
Durante los procedimientos, la policía ejecutó 17 órdenes de registro y dos mandatos de prisión preventiva contra los principales investigados en el caso. Además del material digital, las autoridades incautaron inmuebles valorados en 6,5 millones de reales (USD 1,18 millones) y vehículos por 2,4 millones de reales (USD 436.000), según el Ministerio de Justicia y Seguridad Pública (MJSP).
El total de bienes incautados cautelarmente alcanza los 17,7 millones de reales brasileños (USD 3,2 millones), según datos oficiales de la investigación. De igual forma, la justicia decretó un bloqueo de cuentas bancarias de los sospechosos que podría ascender hasta los 93 millones de reales (USD 17 millones).
De acuerdo con las investigaciones, los implicados habrían empleado una técnica de ingeniería social conocida como ClickFix mediante falsos mensajes de error en sitios web. A través de este engaño, las víctimas habrían ejecutado códigos maliciosos que otorgaban el control del dispositivo a los atacantes.
«Los delincuentes inducían a las víctimas a instalar programas maliciosos mediante falsas alertas de error en el navegador. Con la instrucción de ‘solucionar’ el problema, las víctimas terminaban copiando y pegando código malicioso directamente en la terminal del sistema operativo, lo que permitía a los sospechosos tomar el control total de los dispositivos», explica
La PCSC sostiene que las intrusiones afectaron credenciales de acceso a sistemas policiales, del Poder Judicial y de empresas del sector financiero.
El operativo se suma a la reciente intensificación de las acciones policiales en territorio brasileño contra delitos vinculados con activos digitales. Como reportó CriptoNoticias en abril de 2026 sobre la Operación Criptonita en São Paulo, las autoridades de Brasil han incrementado la persecución penal y los rastreos de inteligencia financiera ante el avance del crimen organizado sobre usuarios de bitcoin e infraestructura tecnológica en la región.



 Guarda lo que vale la pena descifrar