



-
La segregación de funciones evita concentrar todo el control de los fondos.
-
La multifirma permite distribuir el control de una tesorería entre varios responsables.
-
Los dispositivos y semillas requieren respaldos seguros y procedimientos de recuperación.
-
Los cambios de personal también deben contemplarse en los controles de la tesorería.
-
Las empresas pueden establecer distintos niveles de autorización según cada operación.
Table of Contents
La administración operativa de bitcoin (BTC) comprende las reglas y procedimientos que una empresa establece para recibir, custodiar, utilizar y supervisar sus fondos. Esto incluye determinar quién puede iniciar una operación, quién puede autorizarla y en qué condiciones puede ejecutarse.
Por ejemplo, una empresa que utiliza bitcoin para pagar a proveedores necesita definir un proceso para verificar el pago, comprobar que la dirección del destinatario sea correcta y que el importe corresponda a la operación aprobada, preparar la transacción y autorizar su firma. De esta forma, el uso de los fondos forma parte de un procedimiento establecido y no depende de decisiones improvisadas.
Importancia de controlar quién puede acceder y mover los fondos
En Bitcoin, una transacción confirmada no puede ser revertida. Por ello, un error o una transferencia no autorizada puede resultar en una pérdida definitiva de los fondos. El control de las claves necesarias para firmar una transacción permite mover los fondos. En un esquema multifirma 2-de-3, por ejemplo, comprometer una sola clave no necesariamente permite gastarlos.
1 ¿Cómo funciona la segregación de funciones?
La segregación de funciones consiste en distribuir las tareas relacionadas con el movimiento de bitcoin entre distintas personas o equipos. El objetivo es evitar que una sola persona concentre todas las capacidades necesarias para solicitar, preparar y autorizar una operación.
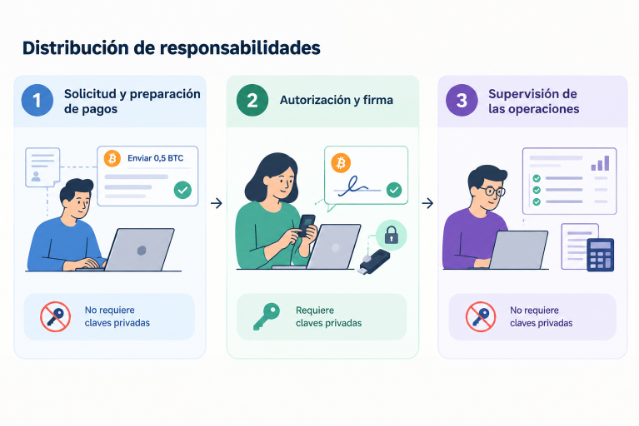
Distribución de responsabilidades
Una empresa puede dividir el proceso de pago en tres funciones principales:
- Solicitud y preparación de pagos: un empleado o equipo identifica una obligación, verifica los datos del destinatario y prepara la transacción. Para esta tarea no es necesario disponer de las claves privadas que autorizan el movimiento de los fondos.
- Autorización y firma: los responsables autorizados revisan la operación y utilizan sus claves privadas para firmarla. Una clave privada correspondiente a una o algunas de las condiciones de gasto es necesaria para autorizar la operación, pero no para consultar una dirección, recibir bitcoin o preparar una transacción.
- Supervisión de las operaciones: otra persona o equipo puede verificar que los pagos correspondan a operaciones aprobadas, comprobar los registros y conciliar los movimientos con la contabilidad, sin necesidad de tener acceso a las claves privadas.
Por ejemplo, el departamento de administración puede preparar un pago de 0,5 BTC a un proveedor y enviarlo para su aprobación. El responsable autorizado revisa el importe y el destino y firma la transacción desde su dispositivo. El equipo contable puede posteriormente comprobar que el pago fue ejecutado y registrado, sin haber tenido acceso a la clave privada.
La distinción es importante porque tener información sobre una dirección de Bitcoin no equivale a poder gastar sus fondos. Las direcciones y otros datos públicos permiten consultar información sobre los fondos y las transacciones asociadas, pero no otorgan por sí mismos la capacidad de gastar esos fondos. La autorización para moverlos depende de las claves privadas y de las condiciones de gasto establecidas.
2 ¿Cómo se organizan los fondos operativos y la tesorería?
Una empresa puede separar sus bitcoins según la frecuencia con la que necesita utilizarlos. Los fondos destinados a pagos habituales pueden mantenerse disponibles para la operación diaria, mientras que las reservas de largo plazo pueden mantenerse en un entorno con mayores restricciones de acceso.
Hot wallet para pagos cotidianos
La hot wallet puede contener únicamente los fondos necesarios para las operaciones frecuentes, como pagar nóminas, proveedores o gastos corrientes, así como para recibir cobros. Al estar conectada a un dispositivo o entorno con acceso habitual, permite realizar pagos y gestionar cobros en las operaciones cotidianas.
Para limitar la exposición, la empresa puede establecer un saldo máximo y un tope de gasto diario. Por ejemplo, si los pagos habituales de una compañía no superan el equivalente a 1 BTC al día, puede mantener en la hot wallet solo una cantidad acorde con esa necesidad, en lugar de concentrar allí toda su tesorería.
El equipo de pagos puede utilizar esta wallet para las operaciones autorizadas dentro de esos límites. Una transferencia que supere el monto establecido puede requerir recurrir a la wallet fría o cold wallet.
Cold wallet para fondos de largo plazo
La cold wallet está destinada a los bitcoins que la empresa no necesita utilizar habitualmente. Al mantenerse separada de las operaciones cotidianas, reduce la exposición de las reservas ante incidentes que afecten al entorno utilizado para los pagos diarios.
Su acceso debe estar sujeto a requisitos más estrictos. Por ejemplo, una empresa puede establecer que una transferencia excepcional de 5 BTC desde sus reservas requiera una revisión previa, una autorización específica y la participación de varios responsables.
Así, la cold wallet no funciona como una fuente de liquidez inmediata, sino como una reserva cuyo uso debe estar justificado y seguir un procedimiento previamente definido.
3 ¿Cómo funcionan las firmas y las multifirmas?
Firmar una transacción es lo que permite autorizar el movimiento de bitcoins. En una tesorería empresarial, la multifirma permite repartir esta capacidad entre varios responsables. Por ejemplo, en un esquema 2-de-3, tres personas tienen dispositivos y claves independientes, y se necesitan al menos dos de ellas para mover los fondos. De este modo, ningún firmante puede autorizar por sí solo una transferencia desde la tesorería, pero no se necesita tenerlos a todos tampoco. En caso de que uno de ellos abandone la compañía, pierda o comprometa su clave, los otros dos pueden recuperar los fondos.
Las empresas pueden definir el esquema según sus necesidades, como 2-de-3 o 3-de-5, y establecer qué operaciones deben pasar por este mecanismo. Para profundizar en el funcionamiento de las wallets multifirma, puedes consultar nuestra Criptopedia dedicada a este tema.
Transacciones mediante PSBT
Las PSBT (Partially Signed Bitcoin Transaction, transacciones de bitcoin parcialmente firmadas) permiten coordinar una transacción que requiere varias firmas sin que los responsables tengan que compartir sus claves privadas. Una PSBT es un archivo de transacción multifirma incompleta que puede circular entre los distintos firmantes para que cada uno revise y agregue su firma desde su propio dispositivo.
4 ¿Qué políticas y respaldos necesita la gestión corporativa de bitcoin?
Los controles sobre una tesorería de bitcoin deben quedar definidos antes de que sea necesario utilizarlos. Una política escrita permite que las decisiones sobre acceso y autorización no dependan de criterios improvisados ante una operación urgente o un cambio de personal.
Políticas de acceso y autorización
La empresa debe establecer quiénes pueden autorizar movimientos y qué nivel de aprobación requiere cada operación. Esto incluye definir el número de firmas necesarias para la tesorería, los límites de la hot wallet y las circunstancias que obligan a utilizar la cold wallet.
También conviene establecer los destinos permitidos. Por ejemplo, el equipo de pagos puede estar autorizado para enviar fondos únicamente a las cuentas previamente verificadas de proveedores, mientras que una transferencia hacia una dirección nueva puede requerir una revisión adicional.
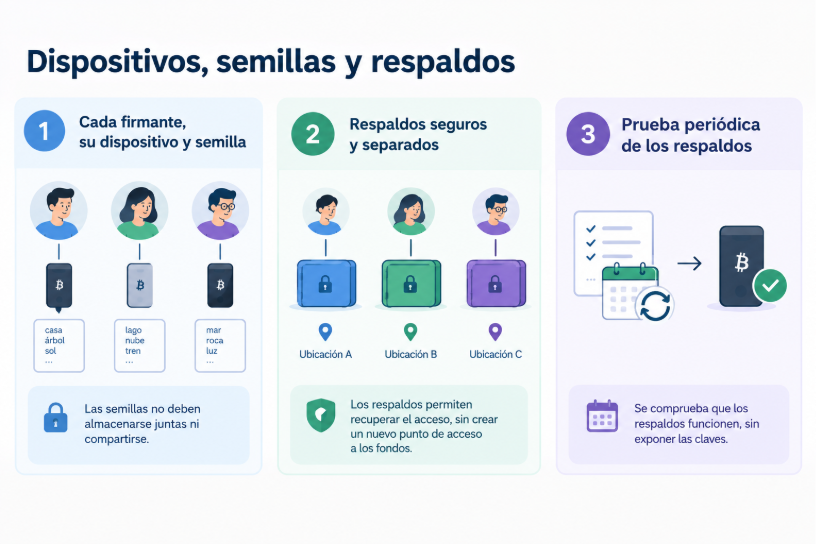
Dispositivos, semillas y respaldos
Cada firmante debe conservar de forma independiente el dispositivo y la semilla que le permiten participar en la autorización de las transacciones. Las semillas no deben almacenarse juntas ni compartirse entre los responsables.
Los respaldos deben permitir recuperar el acceso cuando un dispositivo se pierde, se daña o deja de funcionar, pero sin crear un nuevo punto de acceso no autorizado a los fondos. Por ejemplo, una empresa puede mantener los respaldos de cada firmante en ubicaciones seguras y separadas, con acceso limitado a las personas designadas.
También debe existir un procedimiento para comprobar periódicamente que los respaldos pueden utilizarse cuando sea necesario, sin poner en riesgo las claves durante esa comprobación.
Recuperación ante pérdida de firmantes
Una tesorería multifirma puede incorporar mecanismos de recuperación para situaciones en las que se pierde el acceso a una o varias claves y ya no es posible alcanzar el umbral de firmas establecido para las operaciones habituales. Una de estas alternativas son los bloqueos de tiempo, que permiten definir una condición de gasto alternativa que se habilita después de un periodo determinado.
Al configurar la wallet de tesorería, pueden establecerse dos condiciones de gasto: una para las operaciones habituales y otra para situaciones de recuperación. Por ejemplo, una política puede requerir 2 de 3 firmas para los movimientos cotidianos y establecer que, si ese umbral no se alcanza durante un número determinado de bloques, se habilite una clave o un umbral alternativo.
El plazo debe ser suficientemente largo para evitar que esta vía pueda utilizarse durante una operación normal, pero también debe permitir recuperar los fondos ante un incidente. La clave destinada a la recuperación debe mantenerse separada y bajo control de un responsable distinto.
Si todavía es posible alcanzar el umbral principal, ante la pérdida de un firmante conviene migrar los fondos a una nueva wallet multifirma con un conjunto actualizado de firmantes y nuevos respaldos. El bloqueo de tiempo funciona como mecanismo de emergencia cuando el umbral principal ya no puede completarse.
Después de una migración, la empresa debe actualizar el registro de responsables, los dispositivos y los respaldos asociados a la nueva wallet. En una migración deben reemplazarse las semillas que se hayan perdido o comprometido, pero pueden conservarse las que sigan estando aseguradas.
Registro y actualización de responsables
La empresa debe mantener un registro actualizado de quiénes tienen responsabilidades sobre la tesorería, qué función desempeñan, qué dispositivo utilizan y qué umbral de autorización les corresponde.
Este registro debe revisarse cuando se incorpora o abandona un responsable, se sustituye un dispositivo o cambia la estructura de autorización. Por ejemplo, si uno de los tres firmantes de una tesorería 2-de-3 deja la empresa, no basta con retirar su nombre de una lista interna: debe ejecutarse el procedimiento establecido para sustituirlo y garantizar que el esquema de autorización continúe funcionando.
Una política de acceso solo es efectiva si se mantiene actualizada. Por ello, la revisión periódica de responsables, dispositivos y respaldos forma parte de la administración de la tesorería y no debe limitarse al momento en que se configura por primera vez.