



-
En el cryptojacking los hackers "secuestran" tu dispositivo para minar criptomonedas.
-
Con el ransomware los hackers apuntan a pedir criptomonedas a las víctimas por los datos robados.
-
Con los keyloggers los hackers pueden robar claves de carteras de criptomonedas.
-
Los troyanos de acceso remoto (RAT) apuntan a las puertas traseras de los equipos.
-
Los exchanges de bitcoin suelen ser blanco de ataques por parte de los hackers.
Table of Contents
El malware o software malicioso, es cualquier programa o código creado para dañar, espiar o tomar el control de un dispositivo o sistema informático de forma intencionada y sin el conocimiento del usuario. Los ciberdelincuentes lo usan para infectar dispositivos con el fin de robar datos, obtener credenciales bancarias, vender información personal o chantajear a las víctimas para obtener ganancias financieras.
La ejecución de este tipo de acción se conoce como hack, término usado en informática para referirse a las modificaciones no autorizadas de un código. Suele ser realizada por un hacker, que es aquel que accede a un sistema informático para descubrir sus vulnerabilidades. Los motivos para hackear pueden ser diversos: buscar vulnerabilidades de software para corregirlas o para explotarlas; robar o destruir datos; interrumpir servicios, entre otros.
¿Cuál es la diferencia entre ciberataque y hackeo?
Un ciberataque es un esfuerzo intencionado para dañar un sistema informático o a sus usuarios, mientras que el hacking es el acto de obtener acceso o control sobre un sistema a través de medios no autorizados. La diferencia clave es que los ciberataques siempre dañan a sus objetivos, pero el hacking puede ser bueno, malo o neutral.
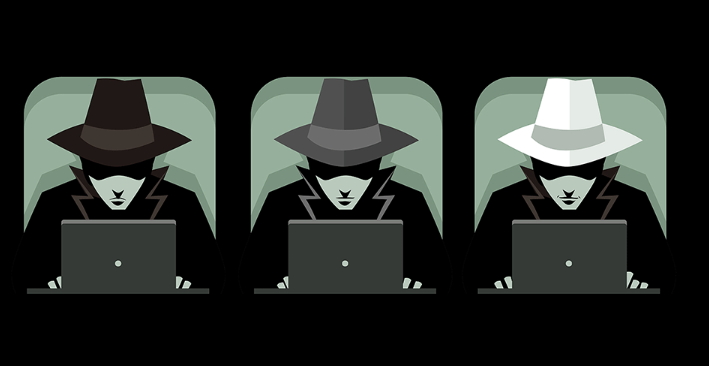
El hacker malicioso, conocido como «Black Hat» (sombrero negro), se dedica a crear malware y colarse en sitios web donde se almacena dinero, para poder lucrarse a distancia y a costa de diversas compañías y usuarios. El criptomundo ha sido uno de sus blancos favoritos, debido a la gran cantidad de fondos difícilmente rastreables que se mueven en manos de usuarios desprevenidos o empresas descuidadas.
1 ¿Cómo funciona el malware?
El malware funciona como un “intruso digital” que se infiltra en tu computadora o dispositivo sin permiso. Puede llegar oculto en archivos, correos electrónicos o páginas web y una vez dentro, empieza a ejecutar acciones ocultas: robar información, dañar archivos o incluso controlar tu equipo a distancia. Su objetivo suele ser aprovecharse de los recursos del usuario, ya sea para obtener dinero, datos o simplemente causar daño.
Imagina que tu computadora es una casa: el malware sería como un ladrón que entra por una ventana abierta sin ser detectado. Una vez adentro, puede espiar, robar objetos o desordenar todo sin que lo notes de inmediato.
Malware vs. Exploit
El malware es usado para actividades maliciosas, como dañar dispositivos, pedir rescates y robar datos confidenciales. Un exploit es una pieza de código o un programa que se aprovecha de una vulnerabilidad en una aplicación o sistema para ejecutar software malicioso, obtener acceso no autorizado o comprometer un sistema. Se pueden ver como el arma y la llave: el exploit abre la puerta y el malware ejecuta el daño una vez adentro.
2 Tipos de malware
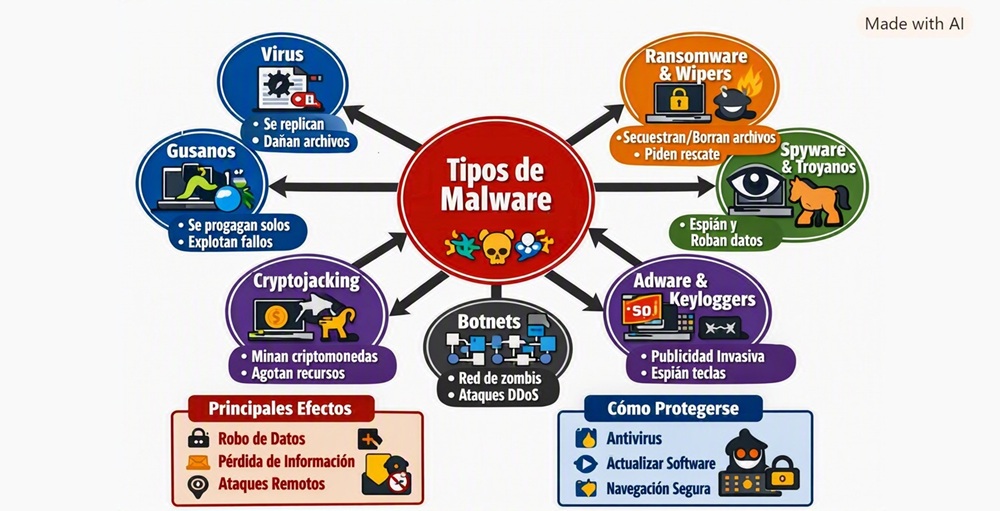
El malware se presenta en distintas formas y actúa de manera diferente en función de su propósito específico: los virus y gusanos buscan propagarse, los troyanos y spyware engañan para robar datos, el ransomware y wipers destruyen o bloquean información, y las botnets y cryptojacking explotan recursos. Conocer sus tipos ayuda a entender cómo actúan y cómo protegerse.
3 ¿Qué son los virus informáticos?
Un virus informático es un tipo de malware que se adjunta a otros archivos y, al ejecutarse, generalmente por inadvertencia del usuario, se replica y se propaga. Su propósito es corromper datos, ralentizar el rendimiento del sistema e incluso propagar copias de sí mismo a otros sistemas en la misma red.
Los virus no pueden actuar por sí solos; dependen de la acción humana para activarse y necesitan un programa host para replicarse. En otras palabras, un virus no dañará tu sistema a menos que lo ejecutes. Fragmentos del código del virus se ocultan en otros programas ejecutables. Cuando un usuario inicia el programa, el virus también comienza a ejecutarse.
El virus Melissa, en 1999, atacó sistemas basados en Microsoft Word y Outlook. Este virus se propagó a través de archivos adjuntos de correo electrónico, lo que provocó fallos generalizados en los servidores y pérdidas estimadas en 1.100 millones de dólares a nivel mundial. Hasta el año 2000, los virus eran la clase dominante de malware, lo que llevó a que la industria dedicada a combatir el código malicioso se denominara «antivirus».
4 ¿Qué es un worm o gusano informático?
Los gusanos son un tipo de programa malicioso similar a los virus, en el sentido de que pueden autorreplicarse. La gran diferencia es que los gusanos pueden propagarse por sí mismos a través de sistemas, mientras que los virus solo pueden propagarse si un usuario ejecuta un programa comprometido.
Una vez que un gusano informático ha penetrado en la computadora, puede realizar varias acciones maliciosas: borrar archivos, consumir ancho de banda, sembrar otro malware como ransomware o spyware, robar datos, abrir una puerta trasera, agotar espacio en el disco duro o sobrecargar la red.
Si bien algunos gusanos no hacen más que propagarse, muchos tienen consecuencias más graves. Por ejemplo, WannaCry, ha sido hasta ahora el ciberataque de ransomware más famoso y destructivo de la historia. Ocurrió en mayo de 2017 y causó daños estimados en unos 4.000 millones de USD al lograr infectar a más de 230.000 computadoras en 150 países en cuestión de pocas horas.
Lo que hizo a WannaCry tan peligroso es que no era un ransomware común; era un criptogusano. Esto significa que combinaba la capacidad de secuestrar archivos con la habilidad de un gusano informático para contagiarse de una computadora a otra de forma automática, sin que ningún usuario cometiera el error de abrir un enlace o descargar un archivo.
5 Malware cryptojacking: la minería furtiva de criptomonedas
El cryptojacking (criptosecuestro) es un tipo de malware diseñado para minar criptomonedas utilizando la potencia informática de tu dispositivo (ya sea PC o móvil) sin tu conocimiento o consentimiento. Una vez instalado, el malware ejecuta procesos de minería en segundo plano, lo que consume capacidad de procesamiento de la CPU o GPU del dispositivo afectado, reduciendo su rendimiento y aumentando el consumo de energía.
Básicamente, el hacker «secuestra» la capacidad de cómputo de tu dispositivo sin que tú lo sepas y la utiliza para minar criptomonedas —especialmente criptomonedas como Monero (XRM)— que luego enviará a su cartera digital. Así que ni siquiera es necesario que poseas criptomonedas para ser víctima de cryptojacking.
Este tipo de malware generalmente se distribuye a través de sitios web comprometidos, archivos adjuntos maliciosos o software no confiable, y puede afectar computadoras, teléfonos móviles y servidores.
¿Cómo saber si tengo cryptojacking?
Detectar la presencia del malware en un dispositivo puede ser clave para evitar daños mayores, como el daño del hardware por uso excesivo o sobrecarga. Algunas señales comunes incluyen:
- Lentitud extrema: El equipo se congela o responde muy tarde.
- Sobrecalentamiento: Los ventiladores funcionan sin parar y el aparato se siente caliente sin motivo.
- Batería agotada: La energía se gasta muy rápido en teléfonos o laptops.
- Alto consumo: Uso masivo de la CPU y de la electricidad.
6 ¿Qué es una botnet y cómo funciona?
Una botnet, “red de robots”, es una red de computadoras infectadas controladas de forma remota, y sin autorización, por un atacante único conocido como «bot-herder». Desde un punto de mando y control, el atacante puede dirigir cada computadora de su botnet para cometer un delito coordinado simultáneamente.
Estos dispositivos, llamados “bot”, se infectan a través de vulnerabilidades de seguridad, como software desactualizado o contraseñas débiles. Una vez comprometidos, pasan a formar parte de la botnet y pueden ser utilizados para generar grandes volúmenes de tráfico o realizar ataques masivos, como ataques DDoS, envío de spam o distribución de malware.
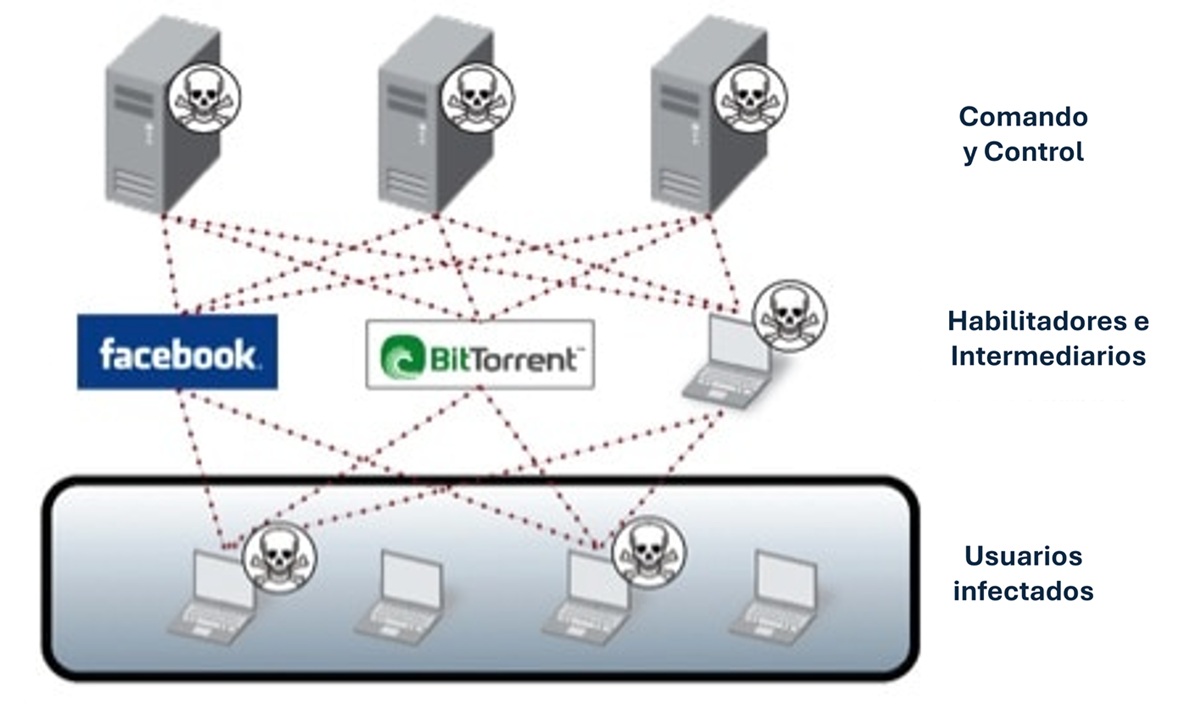
Las botnets no son intrínsecamente maliciosas y pueden utilizarse para tareas legítimas a gran escala y de carácter repetitivo, aunque se asocian habitualmente con usos delictivos. El principal riesgo de una botnet es su escala.
Uno de los ataques más impactantes en la historia de la ciberseguridad moderna fue el de Mirai, una de las redes de bots más conocidas. El 21 de octubre de 2016, Mirai lanzó un ataque DDoS contra la empresa Dyn, un proveedor clave de DNS. Al saturar sus servidores con tráfico proveniente de cientos de miles de dispositivos infectados, derribó temporalmente sitios como Twitter, Netflix, Amazon, Reddit y Spotify en gran parte de Estados Unidos y Europa. El tráfico alcanzó más de 1 terabit por segundo, una cifra inédita en ese momento.
7 ¿Qué es el ransomware y cómo funciona?
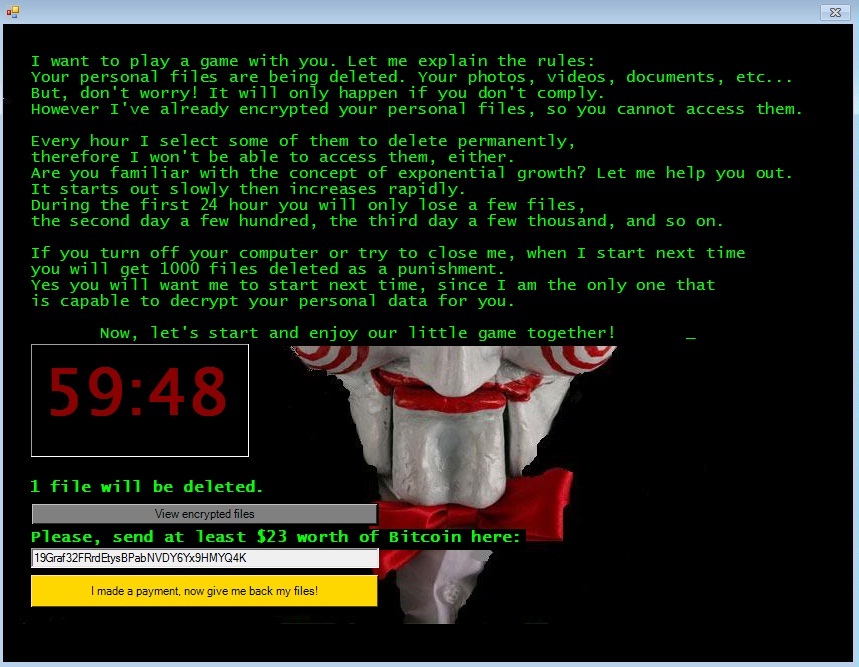
Su nombre viene de unir las palabras en inglés «ransom» (rescate) y «malware» (software malicioso), algo que lo define muy bien: consiste en un programa que, tras instalarse sin permiso, bloquea el acceso al computador o dispositivo móvil, o cifra la mayor parte de los archivos o todo el disco duro, volviéndolo inaccesible para el usuario. A cambio de recuperar el acceso, los hackers solicitan a la víctima un rescate (pago), usualmente en criptomonedas.
Su gran auge se dio cuando, a partir de 2013, los autores del ransomware empezaron a utilizar bitcoin y otras criptomonedas como medio de pago. CryptoLocker fue uno de los más famosos. Cifraba los archivos de la víctima y exigía un pago en criptomonedas a cambio de la clave de descifrado. Utilizaba un fuerte algoritmo de cifrado RSA de 2048 bits, que hacía casi imposible la recuperación de los archivos sin la clave privada.
CryptoLocker fue creado por un grupo de ciberdelincuentes vinculado a la botnet Gameover Zeus, dirigida por el hacker ruso Evgeniy Mikhailovich Bogachev. Asimismo, se estima que los atacantes detrás de CryptoLocker obtuvieron entre $3 y $30 millones de dólares en pagos de rescate antes de que su infraestructura fuera desmantelada por las fuerzas de seguridad en 2014 mediante la operación Gameover Zeus.
Los tipos de ransomware
Hay dos tipos generales de ransomware: ransomware de cifrado y ransomware sin cifrado o de bloqueo de pantalla.
Ransomware de cifrado: El tipo más común, llamado ransomware de cifrado o cripto ransomware, secuestra los datos de la víctima encriptándolos. El atacante exige un rescate a cambio de proporcionar la clave de cifrado necesaria para descifrar los datos.
Ransomware sin cifrado: Esta es la forma menos común de ransomware: bloquea todo el dispositivo de la víctima y, en general, impide el acceso al sistema operativo. En lugar de iniciarse normalmente, el dispositivo muestra una pantalla con la exigencia de rescate.
Estos dos tipos generales se dividen en las siguientes subcategorías:
Leakware o doxware:
Es un tipo de ransomware que roba o extrae datos confidenciales de personas o empresas y amenaza con publicarlos. Mientras que las formas anteriores de leakware y doxware a menudo robaban datos sin cifrarlos, las variantes actuales suelen hacer ambas cosas.
Ransomware móvil
Incluye todo el ransomware que afecta a los dispositivos móviles. La mayoría de los ransomware móviles, que se distribuyen a través de aplicaciones maliciosas o descargas no autorizadas, son ransomware sin cifrado. Los piratas informáticos prefieren los bloqueadores de pantalla para los ataques móviles porque las copias de seguridad automatizadas de datos en la nube, estándar en muchos dispositivos móviles, facilitan revertir los ataques de cifrado.
Wipers disfrazado
La característica definitiva de un ransomware es creer que una clave de descifrado existe para recuperar los archivos o el dispositivo una vez se pague el rescate. Pero tal no es el caso de los wipers que se hacen pasar por ransomwares, pues estos son programas más bien destinados a eliminar los archivos o a encriptarlos sin posibilidad alguna de recuperación. Pese a ello, los hackers incluyen solicitudes de rescate en wipers, con la intención de recibir los fondos, aunque no puedan recuperar esos archivos realmente.
Scareware
Es exactamente lo que su nombre indica: ransomware que intenta asustar a los usuarios para que paguen un rescate. El scareware puede hacerse pasar por un mensaje de una agencia policial, acusando a la víctima de un delito y exigiendo el pago de una multa. También puede simular una alerta legítima de infección por virus, incitando a la víctima a comprar ransomware disfrazado de software antivirus.
A veces, el scareware es el propio ransomware, que cifra los datos o bloquea el dispositivo. En otros casos, es el vector del ransomware: no cifra nada, pero obliga a la víctima a descargar el ransomware.
Ransomware-of-Things (RoT)
Si bien no es muy usual, puede ser el tipo más peligroso de ransomware, ya que tiene la capacidad no sólo de secuestrar datos, sino también de secuestrar cualquier cosa conectada a Internet. Esto incluye termostatos, luces, cerraduras electrónicas y, en teoría, hasta automóviles. Un ataque reconocido de RoT sucedió en un hotel austríaco en 2017, donde los residentes quedaron atrapados en sus habitaciones o fuera de ellas cuando las cerraduras fueron secuestradas, hasta que los administradores decidieron pagar el rescate en bitcoin.
Consejos para evitar ataques con ransomware
En todo caso, el ransomware aún está lejos de desaparecer. Para combatirlo, puedes tomar en cuenta estas medidas:
- Mantén siempre respaldos de toda tu información fuera de línea, en discos duros externos o memorias no conectadas de ninguna manera con el dispositivo de origen.
- Mantén actualizado el firmware de todos los dispositivos inteligentes para no dejar abiertas vulnerabilidades.
- Asegúrate de que tu firewall bloquee el puerto predeterminado del Protocolo de Escritorio Remoto (RDP), pues puede ser usado para dar entrada a la instalación de ransomware.
- No se recomienda pagar el rescate en ningún caso, pues no es nada seguro que los archivos sean devueltos tras pagarlo. Se debería contactar a la fuerza de seguridad encargada de los delitos cibernéticos en la región o a un hacker de sombrero blanco.
- Muchos tipos de ransomware ya pueden ser descifrados sin necesidad de contactar con el hacker. En la página de No More Ransom, disponible en varios idiomas, se pueden encontrar las herramientas necesarias para deshacerse de diversas variantes de este malware.
8 ¿Qué es un Spyware y cómo funciona?
El spyware es un software malicioso diseñado para espiar y recopilar información de un dispositivo sin el consentimiento del usuario. Corre silencioso en segundo plano y recopila secretamente información confidencial (sitios visitados, formularios, contraseñas), captura pantallas, activa el micrófono o la cámara y envía esos datos al atacante. Su objetivo puede ser el robo de datos bancarios, suplantar la identidad o preparar ataques más graves.
Normalmente el spyware llega por vulnerabilidades, phishing, descargas engañosas, paquetes de software, troyanos y aplicaciones móviles maliciosas. Algunos son persistentes y se ejecutan al iniciar el sistema; otros funcionan solo en el navegador como extensiones o scripts. Muchos usan técnicas para ocultarse (ofuscación, rootkits, ejecución en memoria) y comunicarse con servidores de mando y control para enviar datos o recibir instrucciones.
Tipos de Spyware
En la mayoría de los casos, el propósito de cualquier amenaza de spyware depende de las intenciones de sus autores. Por ejemplo, algunas funciones típicas diseñadas en el spyware incluyen las siguientes:
Keylogger
El registrador de teclas es una clase de spyware que captura y transmite información personal o hábitos y detalles de navegación de un dispositivo móvil o PC, incluyendo el tecleado, sitios web visitados, historial de búsqueda, diálogo de salas de chat y credenciales del sistema. Suelen realizar capturas de pantalla de la ventana actual a intervalos programados. Los keyloggers también pueden recolectar funciones, permitiendo la captura y transmisión sigilosa de imágenes y audio/video de cualquier dispositivo conectado.
Password stealers
Los ladrones de contraseñas son un tipo de programa malicioso particularmente peligroso que infecta silenciosamente un dispositivo, PC o móvil. Este malware se ejecuta en segundo plano y recopila información sobre nombres de usuario y contraseñas sin el conocimiento del usuario.
Estos programas pueden comprometer cuentas de correo electrónico, tarjetas de crédito y monederos de criptomonedas, poniendo en riesgo tanto los datos personales como los de las organizaciones. Raccoon Stealer y Redline son ejemplos destacados de este tipo de malware.
Troyano bancario
Es un tipo de malware diseñado específicamente para robar información financiera del usuario, como credenciales de banca en línea, números de tarjetas o datos de autenticación. Se disfraza de aplicación legítima —por ejemplo, una actualización del banco o un PDF de factura— y, una vez instalado, intercepta las operaciones bancarias o redirige al usuario a páginas falsas que imitan las del banco real.
Los troyanos bancarios combinan ingeniería social y técnicas de espionaje para robar dinero directamente del usuario. Son una de las amenazas más lucrativas del cibercrimen moderno. Zeus es uno de los troyanos bancarios más conocidos; intercepta credenciales y modifica transacciones. Grandoreiro, es otro spyware muy activo en América Latina y Europa, utiliza técnicas de acceso remoto y simulación de comandos para cometer fraude en docenas de países.
9 ¿Qué es un malware RAT (Remote Access Trojan)?
Los troyanos de acceso remoto (RAT, por sus siglas en inglés) son programas que se instalan en el equipo, usualmente disfrazados de otro, y crean una ‘puerta trasera’ para traspasar la seguridad del sistema y controlarlo a distancia.
Dado que permite el uso como administrador del equipo, es posible para un hacker instalar nuevos programas (como keyloggers), acceder a toda la información almacenada (incluyendo credenciales y contraseñas), activar la cámara, tomar capturas de pantalla, modificar archivos y hasta formatear la memoria. En otras palabras, es como si tuviera la PC enfrente de él.
No obstante, un RAT siempre busca causar los menores síntomas posibles, usando el mínimo disponible de recursos para no delatar la actividad maliciosa. De igual modo llega al equipo: el usuario puede estar descargando cualquier aplicación, como algún juego, sin saber que viene acompañada por el malware que se instalará en segundo plano, sin su consentimiento. Incluso ciertos bots de Telegram pueden estar infectados.
Consejos para evitar un RAT
Si bien los RAT no son tan populares como el cryptojacking y el ransomware, sí puede afirmarse que son más peligrosos, pues tienen la capacidad de secuestrar a distancia casi todas las funciones del dispositivo infectado. Para cuidarse de ellos, te recomendamos:
- Bloquea cualquier puerto que no estés utilizando y desactiva los servicios que requieren conexión a Internet mientras no estés usándolos.
- Monitorea tu tráfico de red. Para ello están disponibles varias herramientas en línea, que pueden mostrarte un seguimiento de las conexiones realizadas, incluyendo hora, duración, puerto y programa. De esta forma, es posible detectar intrusos.
- Antes de descargar cualquier aplicación relacionada con criptomonedas, asegúrate de buscar críticas y reseñas al respecto, así como averiguar cuál es su página oficial o la vía más segura para conseguirla.
10 ¿Que son los secuestradores de portapapeles?
Se trata de un tipo de malware diseñado para robar o modificar la información que hemos copiado en el portapapeles. Este software malicioso ha mostrado incidencias desde principios de siglo, aunque su adaptación al criptomundo es un tanto distinta a la de sus predecesores. Usualmente se esparcen por medio de exploits (comandos) incluidos, sobre todo, en anuncios de actualizaciones.
Una vez que la víctima cae en la trampa, el malware se instala y toma posesión de su portapapeles (donde se archivan los datos para copiar y pegar), sin permitir más copiado hasta que el equipo se reinicie. Y allí se reemplaza el contenido por el link a algún sitio web malicioso.
El secuestrador de portapapeles más conocido dentro del ecosistema de las criptomonedas es el troyano CryptoShuffler, descrito por Kaspersky Lab a finales de 2017. En lugar de dejar algún link o no permitir nuevos datos, el CryptoShuffler detecta cuando se copia la dirección de un monedero de criptomonedas y la reemplaza por otra, perteneciente al hacker, para que el usuario desprevenido envíe allí los fondos en lugar de al destinatario legítimo. Las direcciones que puede llegar a detectar incluyen las de Bitcoin, Ethereum, Zcash, Monero y Dash.
Consejos para evitar el secuestro de portapapeles
- Revisa que tu antivirus incluya la detección del CryptoShuffler y otros Clipboard Hijackers.
- Antes de enviar cualquier cantidad de fondos, asegúrate de que la dirección de destino sea la correcta. Si puedes utilizar el código QR de la cartera, mejor.
- Este malware no produce ningún síntoma en el equipo, así que es difícil notar que está allí. Por eso, aun si tienes un antivirus activo, presta atención al momento de manejar tus carteras digitales.
11 Principales vectores de ataque
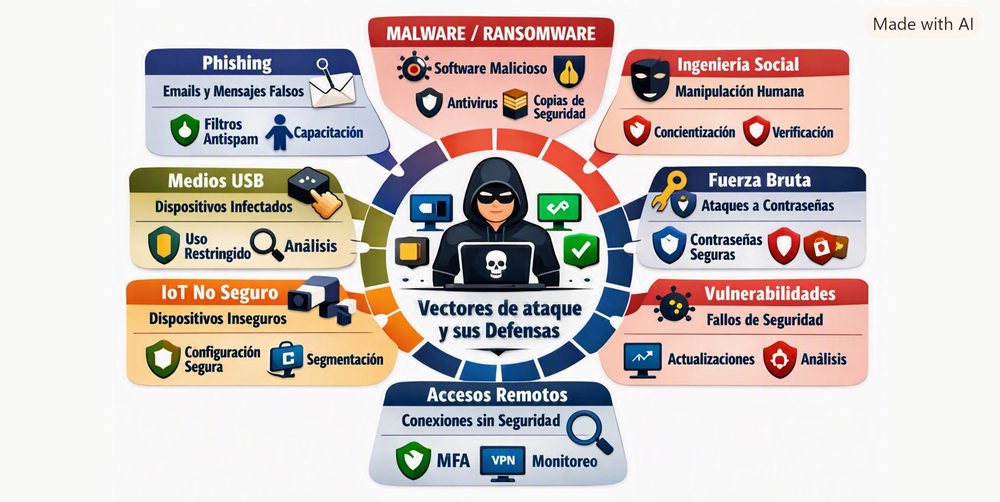
Un vector de ataque es el “camino” que un ciberdelincuente utiliza para introducir malware o acceder sin autorización a un sistema para cometer un ciberataque. Los principales vectores pueden ser físicos o digitales, directos o indirectos, y aprovechan vulnerabilidades humanas, tecnológicas o procedimentales. Identificarlos es clave para reducir la superficie de exposición y proteger computadoras y redes.
Ingeniería social
Los ataques de ingeniería social manipulan a las personas haciéndoles creer que se están comunicando con una persona de confianza y las convencen de comprometer la seguridad de sus datos personales (contraseñas bancarias, números de tarjetas de crédito) o de los activos de la organización (información privada, secretos comerciales).
El phishing es uno de los vectores más usados. Se realiza normalmente a través de correos electrónicos, SMS o mensajes en redes sociales que engañan al usuario para que entregue credenciales o descargue malware. Por ejemplo, un email que simula ser del banco solicitando “verificar” la cuenta.
La mejor defensa para este tipo de vector es usar filtros antispam, autenticación de dos factores, protocolos de verificación de identidad y concientización de los riesgos cibernéticos.
Malware
Aunque el software malicioso suele ser un componente de otros vectores de ataque, como la ingeniería social o los compromisos de la cadena de suministro, también puede considerarse su propia categoría de vectores. El malware: virus, troyanos, ransomware, etc., descritos en esta criptopedia, se instala en el sistema para robar datos, cifrar archivos o controlar el equipo. Suelen entrar a través de archivos adjuntos, descargas o memorias USB.
Un antivirus actualizado, realizar copias de seguridad inmutables y parches de seguridad son medidas defensivas que minimizan este tipo de riesgo.
Explotación de Vulnerabilidades
Cuando un software, sistema operativo o aplicación tiene fallos de seguridad no corregidos, actores de amenazas internas o externas los explotan para ejecutar código malicioso. Algunos ejemplos de vulnerabilidades son:
- Software sin parches: debilidades de seguridad que ocurren cuando no se ha actualizado el software con la versión que las corrige.
- Configuración incorrecta: puntos de acceso inalámbricos, puertos de red, canales, firewalls o protocolos configurados incorrectamente que sirven como puntos de entrada para los hackers.
- Vulnerabilidades de puertos abiertos: explotación de las debilidades en los endpoints de la comunicación de la red.
- Vulnerabilidades de inyección SQL: los atacantes utilizan consultas especialmente diseñadas para acceder a los datos.
Compromiso de la cadena de suministro
El ataque a la cadena de suministro consiste en que los ciberdelincuentes no atacan de forma directa a su objetivo final, sino que se infiltran en un proveedor, distribuidor o software de terceros en el que la víctima confía. Los ecosistemas modernos de la cadena de suministro son cada vez más vulnerables gracias a sus sistemas digitales y tecnologías de comunicación, que crean una vasta superficie de ataque.
Mitigar este riesgo es un reto porque implica protegerse de herramientas en las que ya uno confía. Sin embargo, la estrategia fundamental consiste en adoptar un modelo de confianza cero (Zero Trust) mediante medidas como:
Gestión y evaluación de proveedores: Antes de contratar un servicio de terceros, exige certificaciones de seguridad (como ISO 27001 o SOC 2) y define responsabilidades claras en los contratos.
Blindaje técnico de la infraestructura:
- Respeta el principio de mínimo privilegio, no otorgues accesos totales de red a ningún software o proveedor externo,
- Segmenta la red interna en zonas aisladas. De esta forma, si el software de un proveedor se ve comprometido en un área, quedaría contenida en ella
- Implementa de forma obligatoria el doble factor de verificación (MFA) para cualquier empleado y, especialmente, para las conexiones remotas de tus proveedores.
Ataque de fuerza bruta
Es un tipo de ciberataque en el que los hackers intentan obtener acceso no autorizado a una cuenta o a datos cifrados mediante intentos automatizados de adivinar contraseñas a través de múltiples combinaciones. Los ataques de fuerza bruta aprovechan la potencia informática y la automatización para adivinar contraseñas o claves, a diferencia de otros tipos de ciberataques que aprovechan las vulnerabilidades del software.
Entre las defensas para este tipo de ataque se encuentran: políticas de contraseñas robustas, la implementación de forma obligatoria del doble factor de verificación (MFA) y el bloqueo tras intentos fallidos.
Amenazas internas
Tienen su origen en usuarios autorizados, como empleados, contratistas y socios de negocio, que intencionadamente o accidentalmente hacen un uso indebido de su acceso legítimo, o cuyas cuentas son secuestradas o comprometidas por ciberdelincuentes.
Las amenazas internas se originan en usuarios resentidos (empleados descontentos con intención de venganza), usuarios internos maliciosos (empleados que crean amenazas a la seguridad por ignorancia o negligencia) y usuarios internos comprometidos (empleados a los que les roban las credenciales).