




-
Los exchanges centralizados actúan como custodios al requerir depósitos de sus clientes para operar.
-
La custodia híbrida combina multifirma y MPC para repartir el control de los activos digitales.
-
Los custodios institucionales usan bóvedas digitales, almacenamiento en frío y controles de acceso.
-
La autocustodia elimina intermediarios, pero traslada la responsabilidad al usuario.
-
La selección de un custodio depende del nivel de control, seguridad y necesidades operativas.
Table of Contents
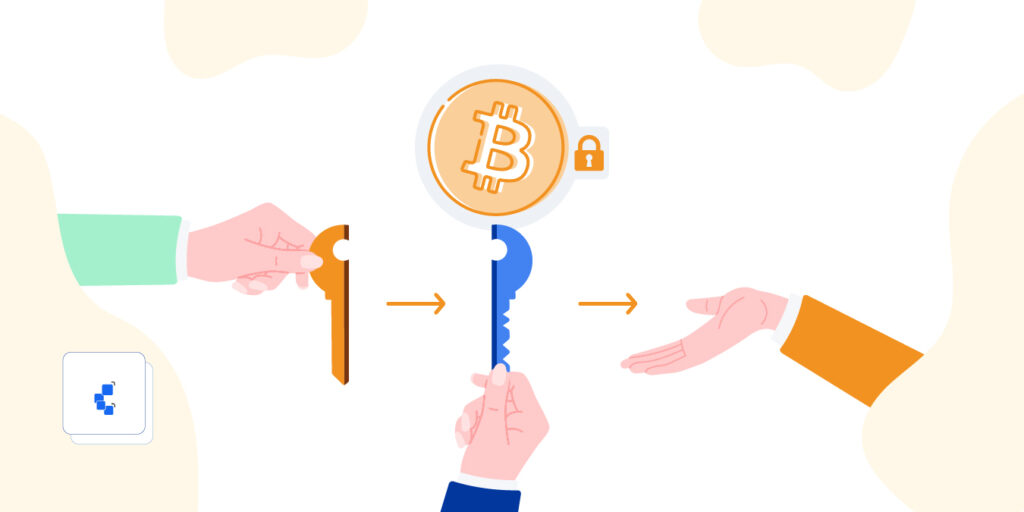
Un custodio de criptomonedas es una persona, empresa o sistema encargado de proteger las claves privadas que permiten acceder y administrar criptoactivos como bitcoin y otras criptomonedas. La custodia implica el almacenamiento y salvaguarda de la clave criptográfica privada, específicamente, la semilla que la crea, el algoritmo que se usa para su creación y la propia clave.
Aunque suele decirse que un custodio «guarda» las criptomonedas, en realidad estos activos residen en la blockchain o contabilidad de la red correspondiente. Lo que se protege son las credenciales criptográficas que permiten demostrar su propiedad y autorizar transacciones.
La forma en que se gestionan esas claves determina el modelo de custodia. Algunas personas prefieren conservarlas bajo su propio control mediante una wallet de autocustodia, mientras que otras delegan esa responsabilidad en un tercero, como un custodio especializado. En los últimos años también han surgido modelos híbridos que combinan ambas alternativas para repartir la responsabilidad sobre las claves y mejorar la seguridad.
¿Cómo surgieron los custodios de criptomonedas?
Los primeros servicios de custodia aparecieron poco después del nacimiento de Bitcoin, cuando los usuarios comenzaron a delegar el resguardo de sus claves privadas en plataformas de intercambio para facilitar la compra, venta y almacenamiento de criptomonedas. Entre los pioneros estuvo Mt. Gox, fundado en 2010, que llegó a gestionar la mayor parte del comercio mundial de bitcoin antes de declararse en bancarrota en 2014 tras perder alrededor de 850.000 BTC en un ataque informático. Este hecho marcó un punto de inflexión para la industria y dio impulso al desarrollo de custodios especializados con mayores estándares de seguridad.
1 Custodia de terceros: delegar la gestión
En este modelo, el custodio —el banco o una empresa especializada— controla todas las claves privadas necesarias para mover los fondos. El cliente no tiene acceso a ellas ni participa en la firma de las transacciones: solo solicita la ejecución de operaciones de ingreso y retiro. El custodio asume la responsabilidad de proteger las claves y ejecutar las operaciones solicitadas según sus procedimientos de seguridad.
Este es el caso del servicio minorista del BBVA en España, donde la entidad actúa como custodio total y titular de las claves criptográficas privadas. BBVA utiliza tecnología de Ripple Custody, combinada con módulos de seguridad de hardware (HSM) propios e infraestructura segregada en varios niveles (hot, warm y cold).
Openbank, del Grupo Santander, también actúa como custodio para el cliente, aunque no controla directamente toda la infraestructura. Utiliza una empresa especializada como subcustodio, Crypto Finance GmbH, perteneciente a Deutsche Börse Group, y mantiene la gestión de los registros de segundo nivel.
A nivel de custodia institucional, BitGo se ha consolidado como el socio de confianza para instituciones que buscan seguridad robusta y cumplimiento regulatorio. Fundada en 2013, BitGo ofrece custodia calificada a través de entidades reguladas en EE. UU. y Europa (como BitGo Bank & Trust, N.A.).
Aunque ofrece diferentes configuraciones de custodia, incluyendo la híbrida, su fuerte es la custodia fiduciaria. Las claves privadas están bajo su control exclusivo, los activos se mantienen segregados (no se mezclan con los de BitGo ni con los de otros clientes) y están estructurados para ser remotos en caso de quiebra.
Su arquitectura multisig y MPC, combinada con bóvedas de grado bancario, la convierte en un referente de qualified custody para holdings de criptoactivos a largo plazo y operaciones institucionales.
Arquitectura de Boveda
Los custodios suelen emplear una arquitectura de tres niveles: cold, warm y hot. La mayor parte de los fondos permanece aislada de internet, en almacenamiento en frío (cold). Una cantidad menor se mantiene en entornos seguros conectados a internet de forma intermitente (warn) y con fuerte control administrativo. Los montos operativos de uso diario y de disponibilidad inmediata se controlan mediante wallets multifirma (hot).
Además, los fondos pueden distribuirse entre distintas wallets según su función. Una wallet de depósito para recibir los activos del cliente y otra de retiro con una cantidad limitada de fondos para las operaciones diarias. Puede haber también una wallet de respaldo que conserva fondos aislados para recuperar la operativa en caso de incidentes.
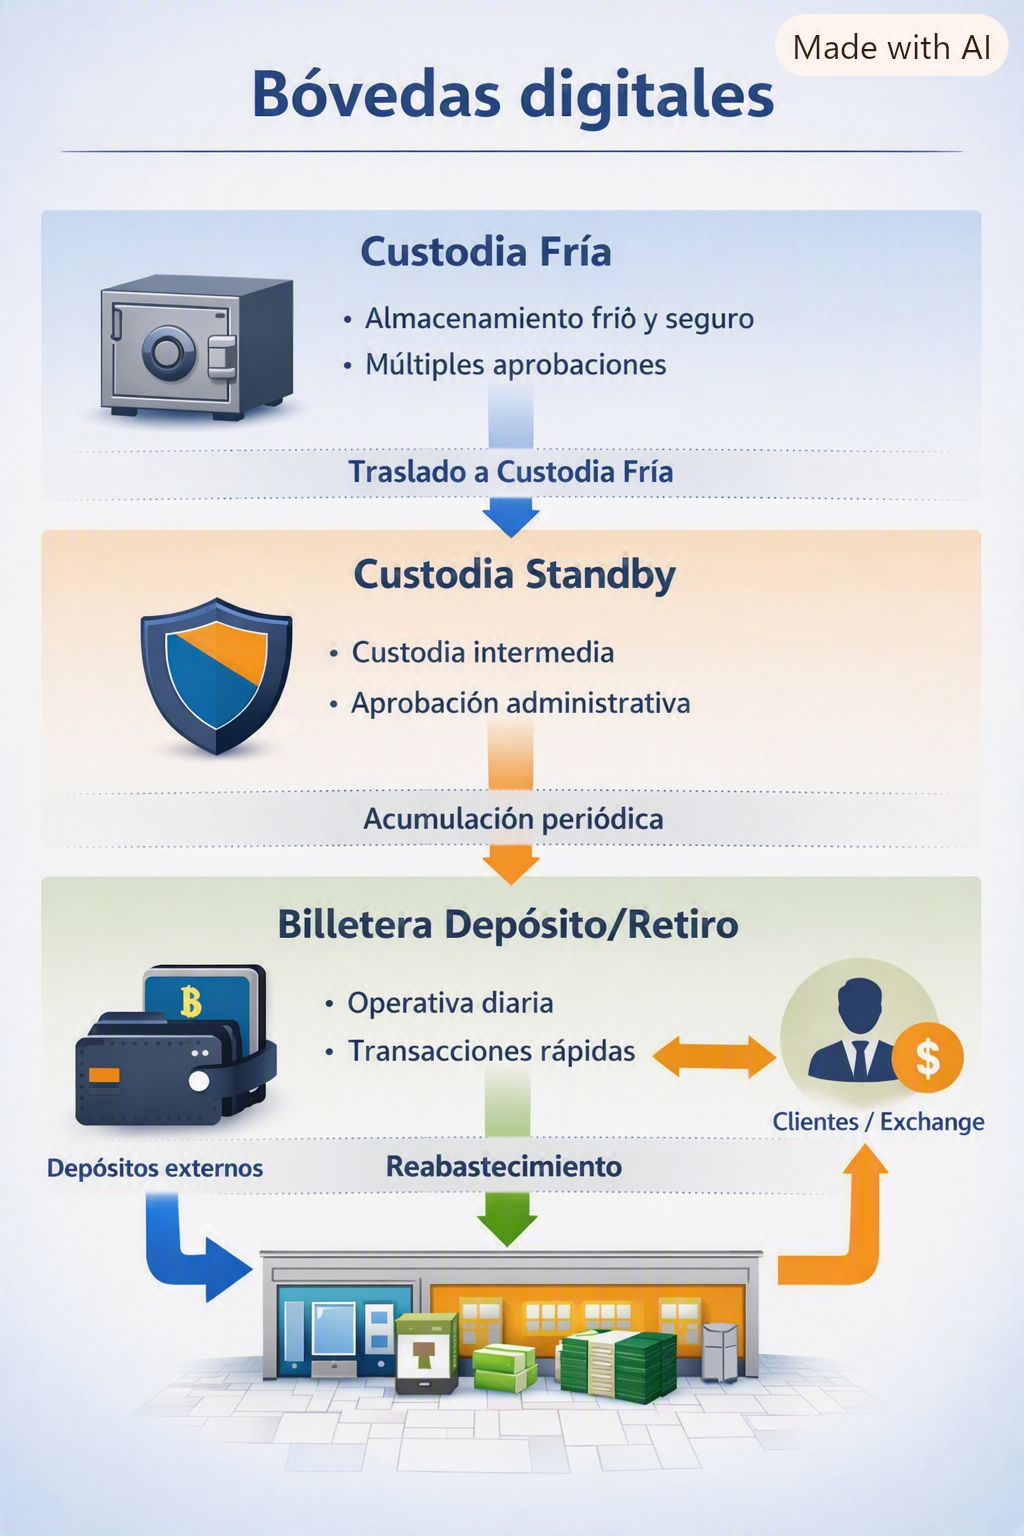
Cuando el cliente solicita un retiro, el custodio mueve los fondos siguiendo sus propios protocolos de autorización, que pueden incluir multifirma, MPC, módulos de seguridad de hardware o la aprobación de varios responsables.
Este modelo de bóveda prioriza máxima seguridad y cumplimiento regulatorio a costa de menor flexibilidad/velocidad. Su uso está dirigido a grandes hodlers de criptoactivos de poco movimiento, como fondos de inversión, emisores de ETF y personas de alto patrimonio. Los retiros requieren procesos de verificación y autorización que pueden ralentizar la operación hasta 24 horas. Una vez autorizados, los fondos se envían a una wallet externa controlada por el cliente.
La principal ventaja de la custodia total es la facilidad de uso: el proveedor asume la mayor parte de la gestión técnica y puede ofrecer mecanismos para recuperar el acceso a la cuenta. La contrapartida es que el usuario deja de tener el control exclusivo de sus claves y pasa a depender de la seguridad, la solvencia y las políticas del custodio.
2 Custodia híbrida: seguridad compartida
En la custodia híbrida, el control necesario para autorizar las transacciones se reparte entre el cliente, el custodio y un tercero de confianza. Ninguna de las partes puede mover los fondos por sí sola, por lo que una operación requiere la participación de más de un responsable. Este modelo puede implementarse mediante multifirma (multisig) o, en entornos institucionales, mediante computación multipartita (Multi-Party Computation o MPC).
En una wallet multifirma, las llaves se reparten entre diferentes personas, dispositivos o ubicaciones, y cada transacción requiere la aprobación de varias claves privadas. Por ejemplo, una configuración 2 de 3 contiene tres claves, pero necesita al menos dos firmas para autorizar el movimiento de los fondos. Este esquema aumenta la seguridad ya que si un hacker roba la clave o el dispositivo de uno de los participantes, no podrá robar las criptomonedas porque le faltaría la segunda firma para completar la transacción.
La MPC funciona de otra manera: la clave privada nunca existe completa en un único lugar. El sistema distribuye la capacidad de firma entre diferentes participantes mediante fragmentos criptográficos conocidos como shares. Para autorizar una transacción, cada firmante aporta su fragmento al cálculo criptográfico y el sistema genera una firma válida sin reconstruir la clave privada completa.
En el ámbito de la custodia híbrida destaca Fireblocks, una plataforma líder en custodia institucional. Su modelo, a diferencia del de BitGo, prioriza que el cliente sea dueño y controlador de sus criptoactivos, alta velocidad operativa, automatización de políticas y capacidad de mover los activos frecuentemente (pagos, trading, DeFi), con la opción de pasar a qualified custody cuando se necesite a través de Fireblocks Trust Company.
Fireblocks utiliza su protocolo propio MPC-CMP basado en firmas de umbral para evitar que una sola parte pueda autorizar una transacción de forma unilateral. Además, conecta directamente a las instituciones con exchanges, proveedores de liquidez y contrapartes, autenticando de forma automática las direcciones de depósito para prevenir errores humanos o estafas.
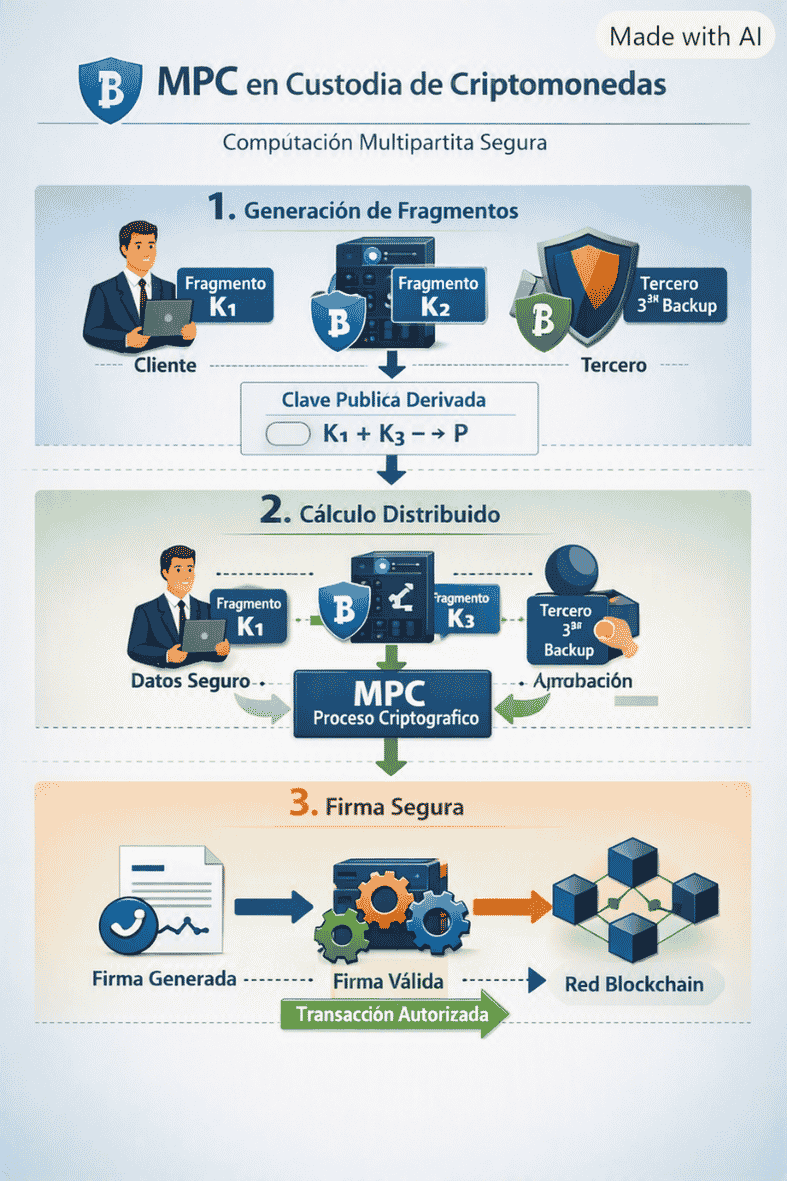
La custodia híbrida está especialmente orientada a clientes corporativos que operan rutinariamente con criptomonedas. Al distribuir la autorización de las transacciones, puede permitir una operativa más rápida que la de una bóveda tradicional, con transacciones que, en muchos casos, pueden procesarse en menos de una hora, dependiendo del proveedor y de los controles establecidos.
Como en la custodia total, la custodia híbrida utiliza una arquitectura de protección de los fondos basada en niveles cold, warm y hot. La diferencia radica en que ciertas operaciones son compartidas o realizadas de forma conjunta entre el custodio y la empresa, bajo las políticas de autorización del custodio, lo cual mejora la seguridad y la velocidad de las transacciones.
¿Pueden las personas o empresas hacer MPC por sí mismas?
Desarrollar y mantener una infraestructura MPC segura desde cero no es práctico para particulares ni para la mayoría de las empresas, ya que exige conocimientos avanzados de criptografía, protocolos de firmas umbral, gestión de shares y auditorías continuas. Por ello, tanto usuarios como entidades suelen acceder a esta tecnología a través de plataformas especializadas ya auditadas, como Fireblocks, BitGo o Anchorage, en lugar de implementar el protocolo por su cuenta.
3 Autocustodia: control total de los activos
La autocustodia es la administración directa de las claves privadas por parte del usuario sin depender de un tercero. En este caso, la propiedad de los activos está vinculada al control de esas claves, que permiten firmar y autorizar transacciones en la red.
Para gestionar sus fondos, el usuario puede utilizar distintos métodos de almacenamiento y con la frase semilla puede recuperar su cartera. Las wallets calientes facilitan el uso cotidiano, pero son más riesgosas al mantener las claves conectadas a internet. Por otro lado, las wallets frías almacenan las claves fuera de línea para reducir la exposición a ataques digitales, pero dificultan la operación rutinaria.
La principal ventaja de la autocustodia es que ofrece control directo sobre los activos y elimina la dependencia de intermediarios. Sin embargo, también implica una mayor responsabilidad: la pérdida de la frase semilla o una mala gestión de las medidas de seguridad puede provocar la pérdida permanente del acceso a los fondos.

Algunas wallets de autocustodia ampliamente utilizadas son Sparrow Wallet, Electrum, BlueWallet, Trezor Suite y Ledger Live, que permiten al usuario administrar directamente sus claves privadas.
4 ¿Cómo elegir un modelo de custodia?
Elegir un custodio de criptomonedas requiere evaluar distintos factores. Entre ellos, tipos de activos gestionados, el volumen de fondos, la frecuencia de las operaciones y el nivel de control que necesita el usuario. Para particulares, puede ser importante la facilidad de acceso, mientras que empresas e instituciones suelen priorizar aspectos como seguridad operativa, cumplimiento normativo y controles internos.
Al analizar un servicio de custodia, es recomendable revisar elementos como la tecnología utilizada para proteger los activos, los procedimientos de autorización de transacciones, la transparencia del proveedor y su capacidad para responder ante incidentes. Algunos aspectos que pueden ayudar en la evaluación son:
- Seguridad de la infraestructura: comprobar si el custodio utiliza almacenamiento en frío, sistemas de protección de claves como MPC o multifirma, y controles de acceso para limitar quién puede autorizar operaciones.
- Transparencia y auditorías: revisar si el proveedor publica información sobre sus prácticas de seguridad, auditorías externas o mecanismos de verificación de reservas cuando corresponda. Estos elementos permiten evaluar cómo administra los activos bajo custodia.
- Gestión de accesos y permisos: en entornos empresariales, es recomendable que las operaciones importantes requieran la aprobación de varios responsables y que exista un registro de actividad. Algunos custodios permiten establecer diferentes niveles de autorización según el rol de cada usuario.
- Planes de recuperación y respuesta ante incidentes: conocer qué ocurre ante una pérdida de acceso, una interrupción del servicio o un evento de seguridad. Un custodio profesional debe contar con procedimientos definidos para gestionar estas situaciones.
- Cumplimiento y trayectoria del proveedor: evaluar la experiencia de la empresa de custodia, las jurisdicciones donde opera y los requisitos regulatorios que debe cumplir. Esto resulta especialmente relevante para fondos de inversión, empresas y otras organizaciones que administran grandes cantidades de activos.