



-
Los autores aclaran que el diseño abarca la privacidad interna, no la entrada de fondos.
-
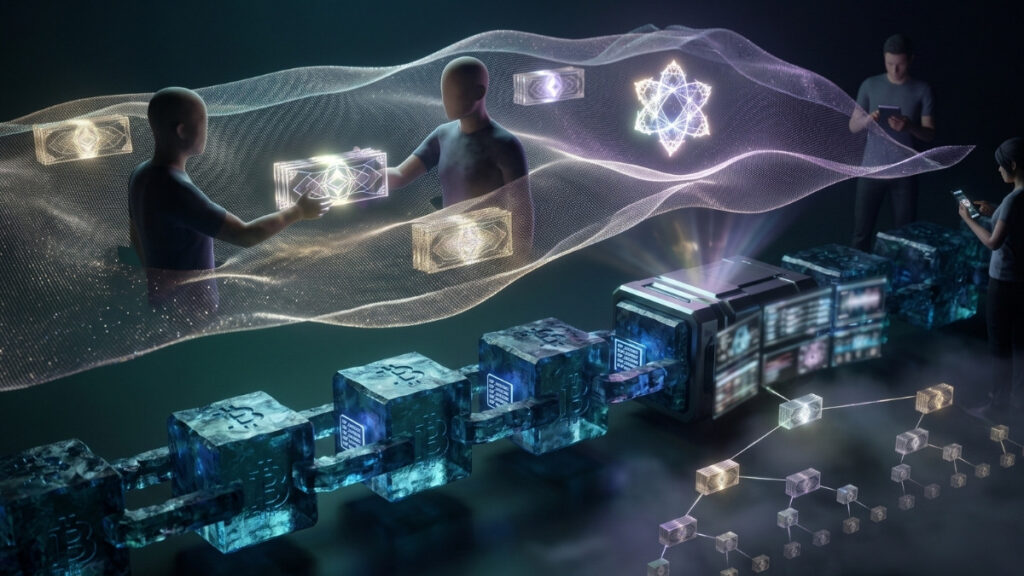
El diseño busca permitir transferencias privadas en la capa principal sin alterar su consenso.
Un grupo de desarrolladores presentó este 24 de septiembre de 2026 Shielded Bitcoin, un protocolo para realizar transacciones blindadas sobre la red Bitcoin. La propuesta funciona sin un soft fork, sin un operador centralizado y sin crear una red paralela.
El libro blanco, titulado Shielded Bitcoin: Private Transfers on the Bitcoin L1 y firmado por Clara Shikhelman, Mikhail Komarov y Aleksei Moskvin, toma como referencia el modelo de privacidad utilizado por la red Zcash y lo adapta a la red de Bitcoin.
En el documento, los autores exponen: “Este artículo introduce Shielded Bitcoin, un protocolo para la transferencia privada de bitcoin directamente en la L1 de Bitcoin, sin requerir cambios al consenso”.
El sistema oculta los montos y las direcciones mediante pruebas de conocimiento cero o pruebas zk (ZK Proof), una herramienta matemática que valida una operación sin revelar sus datos. Para un observador externo, en la cadena de bloques solo queda registrado un envoltorio de datos no legible.
Respecto a la validación de las operaciones frente a otros desarrollos, el texto oficial detalla: “Shielded Bitcoin no introduce una cadena de consenso dedicada: todos los datos del protocolo se publican en Bitcoin”.
La información privada de las transacciones no se reconstruye directamente en Bitcoin, sino que cada usuario la procesa fuera de la cadena (off-chain). Para hacerlo, el protocolo utiliza un mecanismo de “reproducción determinista” (deterministic replay): los usuarios revisan el historial válido de Bitcoin y, siguiendo las mismas reglas, reconstruyen el estado de las transferencias blindadas. Según el libro blanco, este proceso permite que todos lleguen al mismo estado sin necesidad de almacenar toda la información privada en la red.
Este proceso tampoco les da control sobre los fondos a los indexadores ni a la capa encargada de reconstruir el estado. Los investigadores aclaran que ninguna de estas partes tiene autorización para gastar las notas, es decir, las unidades de BTC representadas dentro del sistema de transferencias blindadas.
El mecanismo descrito en el libro blanco tampoco explica cómo los BTC entran o salen del sistema. Los autores señalan que los procesos de peg-in y peg-out, utilizados para introducir BTC al sistema de transferencias blindadas y retirarlos de él, forman parte de un sistema más amplio y quedan fuera del alcance de esta propuesta.
Asimismo, los investigadores advierten que la propuesta no garantiza invisibilidad absoluta frente a la red. Un identificador público “revela que algún gasto de nota fue aceptado en un bloque particular de Bitcoin, pero no debería revelar qué hoja de nota anterior se gastó”.
Esta aproximación técnica responde a un debate recurrente dentro de la comunidad sobre los riesgos de privacidad en el consenso. A mediados de año, un fallo en el pool Orchard de Zcash obligó a ejecutar un hard fork de emergencia para evitar la desincronización de los nodos. Ante este hecho, el desarrollador Peter Todd argumentó que incorporar criptografía compleja directamente en la capa base de Bitcoin genera una superficie de ataque inaceptable para un activo de reserva, como reportó CriptoNoticias.
Finalmente, la propuesta incluye en su Apéndice D opciones voluntarias de auditoría para el cumplimiento de identidad. En su presentación, el laboratorio [[alloc] init] sintetiza su propuesta: “Sin soft forks. Sin operadores. Sin puentes”.

 Guarda lo que vale la pena descifrar