



-
El investigador ZachXBT rastreó nuevas transacciones hacia el pool de privacidad Ironwood.
-
En el ataque a la wallet caliente de Bitget se robaron unos 18.900 ZEC en total.
A casi una semana del ataque a la plataforma Bitget, los perpetradores presuntamente vinculados a la República Popular Democrática de Corea (RPDC), han comenzado a movilizar parte de los fondos robados con el objetivo de borrar su rastro. Para ello, los atacantes están recurriendo a herramientas de privacidad de la red Zcash, depositando los activos en pools blindados (shielded pools).
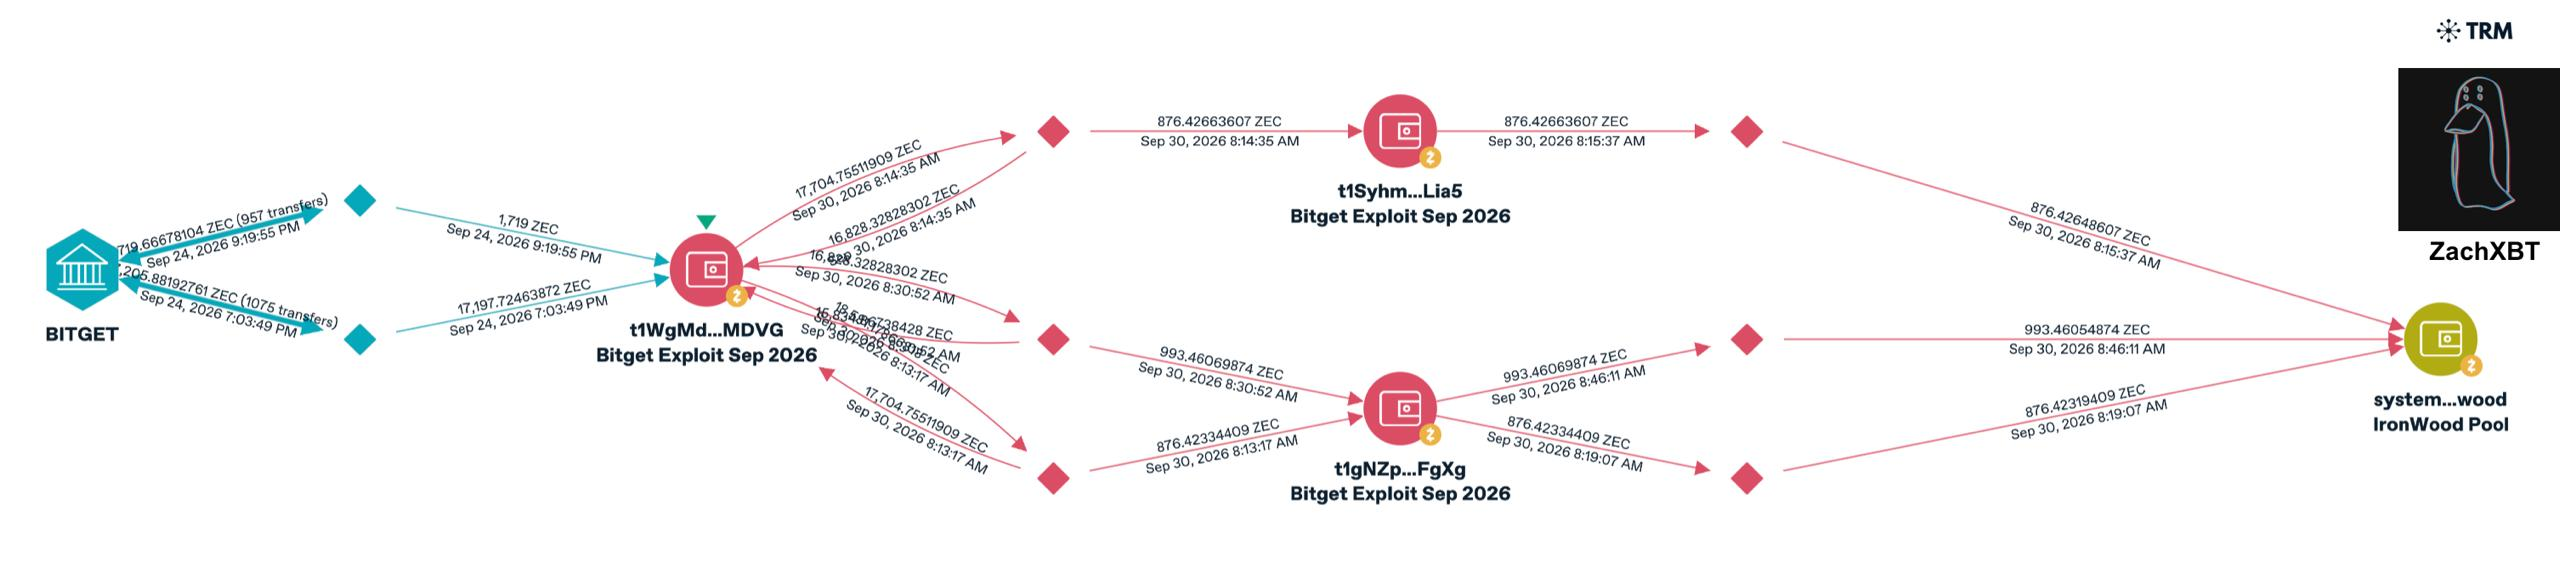
Según la información divulgada por el investigador de datos en cadena ZachXBT, los responsables del hackeo iniciaron el ocultamiento de aproximadamente 2.700 ZEC, valorados en unos 3,8 millones de dólares. Estos fondos, provenientes del ataque a Bitget, fueron enviados al pool de privacidad Ironwood a través de una serie de transacciones recientes.
Un diagrama de flujo elaborado por ZachXBT ilustra el recorrido específico de los fondos. Los registros muestran que los retiros iniciales desde Bitget ocurrieron el 24 de septiembre de 2026, consolidándose en una dirección principal identificada como perteneciente al atacante.
Posteriormente, el 30 de septiembre de 2026, el capital se dividió y fue transferido a través de direcciones intermedias antes de su depósito final en el contrato del pool Ironwood.
El volumen de Zcash movilizado hasta el momento representa una fracción minúscula de los 18.900 ZEC, equivalentes a 28,3 millones de dólares, que fueron extraídos de una de las wallets calientes de Bitget durante la vulneración original.
En este sentido, ZachXBT destacó que el comportamiento de los atacantes refuta uno de los argumentos comerciales utilizados por proyectos de privacidad competidores, los cuales solían afirmar que los actores de amenazas no utilizaban Zcash, posicionando así sus propias alternativas como superiores.
El robo de estos activos forma parte de un incidente de seguridad de mayor escala. Tal como se reportó por CriptoNoticias el 24 de septiembre, Bitget confirmó transferencias no autorizadas que resultaron en una pérdida total estimada de 351,6 millones de dólares. La alerta inicial provino del analista dcfgod, quien detectó que una wallet recién creada en la red Arbitrum adquirió unos 7.111 ETH utilizando cerca de 19,67 millones de USDT0 extraídos de una wallet caliente de Bitget.
Posteriormente, firmas de seguridad como Arkham y Hacken identificaron salidas desde varias wallets del proveedor de servicios hacia direcciones de consolidación, involucrando bitcoin (BTC) y una variedad de altcoins como ether (ETH), avalanche (AVAX), BNB, USDC y XAUT.
Bitget suspendió temporalmente los retiros de forma preventiva —los cuales ya están en proceso de rehabilitación— y aclaró que el ataque afectó exclusivamente a una parte de sus wallets calientes, mientras que las wallets frías permanecieron seguras.
La compañía aseguró que los fondos sustraídos están totalmente cubiertos por su Fondo de Protección de Usuarios, valorado en más de 464 millones de dólares al momento del incidente, y notificó a las autoridades para rastrear el capital.
 Guarda lo que vale la pena descifrar