










-
Los servicios imitaban bancos, comercios, autoridades de transporte y organismos gubernamentales.
-
1. Las compras de cuentas robadas y herramientas de phishing podían pagarse con USDT, USDC y ETH.
Microsoft puso la mira en un negocio clandestino que permitía a los ciberdelincuentes lanzar ataques sin construir sus propias herramientas. Detrás de estos servicios había cuentas comprometidas, páginas falsas y un método de pago que incluía criptomonedas.
La compañía y el grupo de ciberseguridad Health-ISAC obtuvieron una orden judicial en Estados Unidos para incautar y redirigir dominios asociados con YAM Store, CoGUI e Iron Man. Según Microsoft, los tres servicios estuvieron vinculados a más de 1.000 millones de mensajes maliciosos y campañas dirigidas contra más de 75.000 organizaciones en más de 150 países. Entre los medios de pago aceptados figuraban USDT, USDC y ETH.
Microsoft también informó que desactivó más de 20.000 cuentas relacionadas con YAM Store y que continúa bloqueando más de 100.000 dominios utilizados para suplantación de identidad y fraude.
La investigación comenzó después de que la Agencia Nacional de Policía de Japón alertara a Microsoft sobre estafas dirigidas a consumidores y empresas. Los investigadores rastrearon parte de la actividad hasta un mercado en chino que facilitaba la compra de recursos para preparar campañas fraudulentas.
YAM Store comercializaba cuentas de Microsoft y Google obtenidas de forma ilícita, además de servicios de alojamiento e infraestructura en la nube. Según Microsoft, algunos operadores también aprovechaban dominios caducados de instituciones educativas y organizaciones sin fines de lucro para conseguir cuentas de Microsoft 365 y revenderlas.
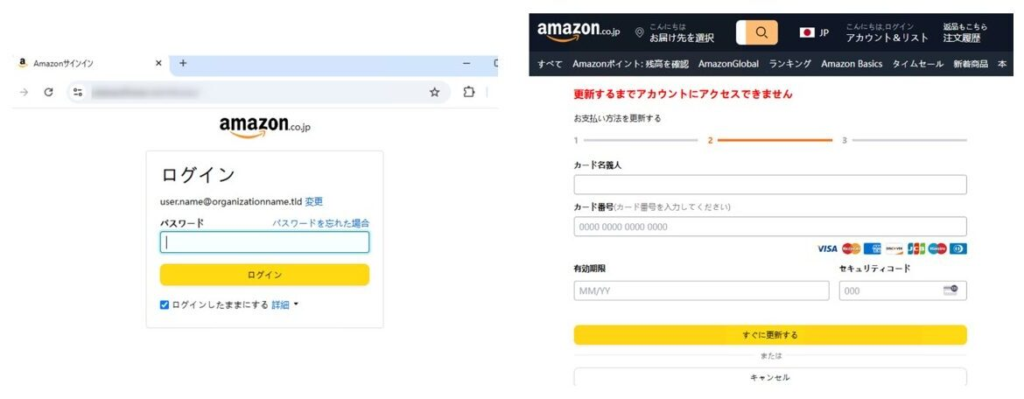
Por su parte, CoGUI e Iron Man proporcionaban páginas y mensajes diseñados para suplantar a bancos, comercios, autoridades de transporte y organismos gubernamentales. Microsoft y la firma de seguridad Resecurity identificaron más de 2.300 plantillas asociadas con Iron Man, una variedad que permitía adaptar los engaños a distintas marcas y países.
Las investigaciones técnicas identificaron pagos con criptomonedas entre las opciones disponibles para adquirir estos servicios. YAM Store aceptaba USDT mediante la red Tron, además de Alipay y WeChat Pay.
Cloudflare también señaló que los compradores podían pagar con USDC, la stablecoin emitida por Circle. El análisis de Microsoft identificó asimismo a ether (ETHe), entre los activos aceptados por los servicios investigados. Sin embargo, la información divulgada no especifica qué proporción de las operaciones se pagó con cada activo.
YAM Store contaba además con una red de revendedores que ampliaba la distribución de cuentas y recursos. Por otra parte, TRM Labs ayudó a los investigadores a localizar y congelar activos vinculados al grupo mediante su inteligencia de blockchain. La firma no reveló el valor de los fondos inmovilizados.
El desafío será impedir que los operadores reemplacen los dominios y las cuentas intervenidos. Cloudflare señaló que algunos registradores funcionan en jurisdicciones donde las incautaciones judiciales son difíciles, una limitación que puede mantener parte de la infraestructura accesible pese a las medidas de bloqueo.



 Guarda lo que vale la pena descifrar