



-
Ningún protocolo ha reclamado públicamente la propiedad o custodia de la bóveda.
-
La bóveda utilizaba un esquema de 3 de 7 firmas para autorizar sus operaciones.
Más de USD 6 millones desaparecieron de una bóveda alojada en Base, la red de segunda capa de Ethereum vinculada a Coinbase, en un incidente que dejó un rastro de transacciones visible en la cadena, pero sin un responsable identificado públicamente.
La empresa de seguridad blockchain Blockaid detectó la actividad a las 09:21 UTC del 4 de octubre, cuando las pérdidas rondaban los USD 2,02 millones. Cerca de 40 minutos después, el monto había superado los USD 6 millones.
Por otro lado, las empresas de seguridad como PeckShield siguieron el movimiento de los fondos y coincidieron en que desde la bóveda fueron retirados aproximadamente 1.783 aBaswstETH.
El activo extraído funcionaba como un token de recibo asociado a depósitos de ether envuelto y en staking dentro de Aave. Según el análisis de las transacciones, un contrato creado recientemente fue incorporado a la lista blanca de la bóveda. Después de obtener autorización, ese contrato permitió retirar los tokens, enviarlos a otra dirección bajo control del atacante y convertirlos mediante Aave en unos 1.783 wstETH.
El mecanismo de extracción está relativamente claro. Lo que permanece sin respuesta es quién controlaba la bóveda y cómo se consiguió modificar sus permisos.
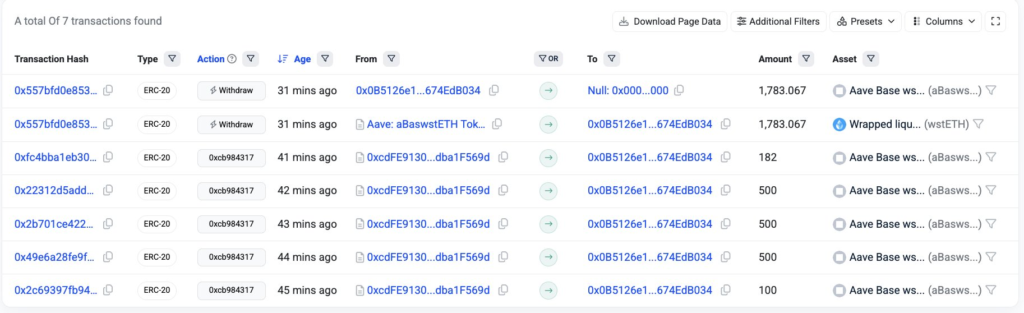
Los registros en cadena muestran que el contrato afectado corresponde a un proxy transparente de OpenZeppelin cuyo propietario apunta a otra Safe creada aproximadamente 324 días antes. Se trata de una estructura de 3 de 7 firmas, es decir, necesita la aprobación de tres de las siete direcciones autorizadas para ejecutar operaciones.
Sin embargo, ninguna de esas siete direcciones ha sido vinculada públicamente con un protocolo, empresa o equipo concreto por las firmas de seguridad que siguen el caso. Basescan y Arkham identifican al propietario como un Safeproxy generado mediante Safe Proxy Factory 1.4.1, pero esa información técnica no permite determinar quiénes son las personas u organización que están detrás.
Esta separación entre lo que puede observarse en la cadena y la identidad de sus operadores es uno de los elementos centrales del incidente. Los investigadores pueden seguir los contratos, las firmas autorizadas y el recorrido de los activos, pero todavía no han establecido si la modificación de la lista blanca fue consecuencia del robo de credenciales, un problema de permisos, una vulnerabilidad o alguna otra circunstancia.
Por ahora, no existe un protocolo que haya reclamado públicamente la propiedad o custodia de la bóveda, ni un informe confirmado que explique el origen de la intrusión. Mientras continúe el rastreo de los fondos, el incidente deja una escena inusual: millones de dólares pueden seguirse en la blockchain, pero la identidad de quienes estaban detrás de la bóveda permanece sin esclarecer.
 Guarda lo que vale la pena descifrar