




-
Utiliza el SDK de Breez y Spark, evitando la gestión manual de canales.
-
Emplea el estándar BIP-85 para derivar las claves sin exponer la semilla original.
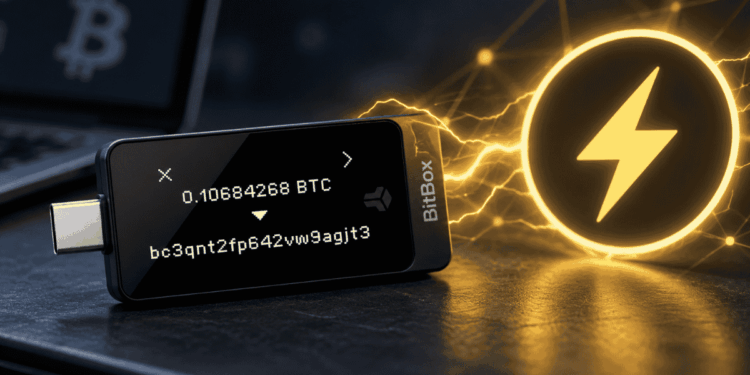
La empresa con sede en Suiza BitBox anunció el 15 de septiembre de 2026 la integración de la red Lightning en su aplicación móvil BitBoxApp.
Esta nueva funcionalidad, lanzada inicialmente en fase de beta pública, se encuentra disponible para todos los usuarios de sus dispositivos físicos de hardware.
El objetivo de la actualización, de acuerdo con la información oficial, es permitir a las personas realizar envíos y recepciones de bitcoin de manera rápida y con bajas comisiones directamente desde sus teléfonos inteligentes, sin la necesidad de recurrir a cambiar entre diferentes servicios o aplicaciones de terceros.
El diseño del sistema busca conectar dos modalidades distintas del uso de bitcoin. Por un lado, mantiene la función de almacenamiento en frío para proteger los ahorros a largo plazo. Por otro, incorpora una wallet caliente dedicada específicamente a la red Lightning para facilitar gastos cotidianos.
Según se informa, los usuarios pueden trasladar una fracción de sus fondos desde la cadena principal hacia Lightning directamente dentro de la misma interfaz de la aplicación. Dado que las claves de gasto de esta nueva wallet se almacenan en el dispositivo móvil, los pagos diarios pueden autorizarse sin necesidad de conectar el equipo de hardware físico.
En términos de seguridad y recuperación, la empresa explica que la integración resuelve la gestión de múltiples semillas criptográficas mediante el estándar BIP-85.
Durante la configuración inicial, el equipo físico deriva un secreto independiente a partir de la wallet preexistente en el dispositivo. Este mecanismo genera las claves privadas de Lightning sin requerir que el usuario anote palabras de recuperación adicionales.
El proceso de derivación es unidireccional; se explica en el comunicado que conocer el secreto de Lightning no compromete ni revela información sobre la semilla principal que protege los fondos en la cadena base.
Por lo tanto, si un individuo pierde su teléfono o su dispositivo físico, la restauración de la copia de seguridad original permitiría recrear las mismas claves de la red Lightning, asegura la empresa.
La infraestructura técnica que respalda esta función combina el kit de desarrollo de Breez con el sistema Spark. Spark opera como una cadena de estado que viabiliza transferencias de bitcoin fuera de la cadena principal sin requerir que el usuario opere un nodo propio, ni que abra o gestione liquidez en canales de pago.
No obstante, la compañía detalla que este esquema introduce nuevas premisas de confianza, dado que las transferencias dependen de la cooperación de un grupo de operadores que deben seguir el protocolo. Adicionalmente, el sistema admite el uso de direcciones Lightning personalizadas mediante LNURL-Pay, permitiendo a los usuarios establecer un identificador reutilizable para la recepción repetida de pagos.
Aunque la adopción de la arquitectura de Spark reduce las barreras técnicas para las microtransacciones, actualmente requiere que los usuarios confíen en el acceso a los servicios del operador para recuperar los datos de la wallet al cambiar de dispositivo. Frente a esta limitación operativa, los desarrolladores proyectan incorporar en el futuro la compatibilidad para salidas unilaterales mediante una próxima versión del SDK de Breez, lo cual buscará mitigar la dependencia de terceros al momento de acceder a los fondos de la red.
Un lanzamiento en medio de una ola de ataques
El lanzamiento de esta funcionalidad se produce en un contexto de tensión para la seguridad del ecosistema de Bitcoin, marcado por una reciente ola de ataques a diversos productos, incluyendo el robo de fondos en dispositivos Coldcard producto de una vulnerabilidad explotada de manera remota.
En este marco, a mediados de agosto de 2026, CriptoNoticias reportó que la propia BitBox emitió una alerta tras descubrir dos fallos graves en sus equipos BitBox02 y BitBox02 Nova mediante auditorías internas que emplearon modelos de inteligencia artificial.
Las vulnerabilidades, que fueron solucionadas preventivamente con la actualización de firmware 9.26.5 sin que se registraran pérdidas, involucraban un riesgo de ejecución de código arbitrario en las ediciones Multi aún no configuradas y un fallo en los pagos silenciosos que permitía el bloqueo de bitcoin por parte de un atacante.
Aunque estos problemas requerían condiciones específicas de interacción con un equipo malicioso y no llegaron a ser explotados, el episodio ilustra el escrutinio que recae sobre los dispositivos físicos a medida que incorporan nuevas capacidades y, en consecuencia, incrementan el volumen de código susceptible a ser vulnerado.