




-
Revolut asegura que espera lanzar una gama de productos financieros en Colombia.
-
El anuncio llega en medio de una polémica por la filtración de datos que sufrió el banco.
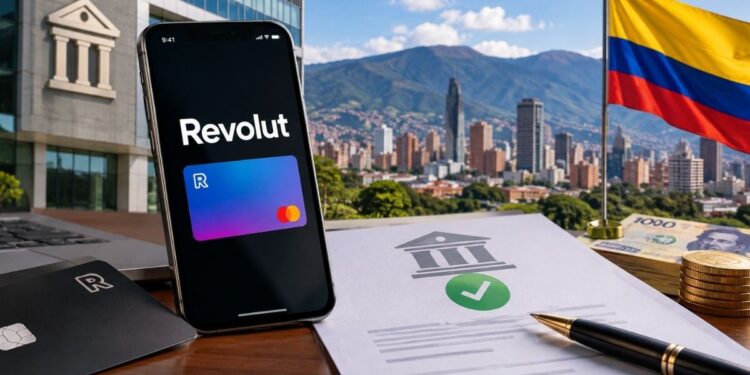
La empresa financiera Revolut anunció hoy, 15 de septiembre de 2026, que recibió su licencia de funcionamiento por parte de la Superintendencia Financiera de Colombia (SFC). Esta autorización le permitirá prestar servicios como entidad bancaria regulada en la nación sudamericana.
Con la obtención de la licencia bancaria otorgada por la SFC, la entidad «pronto lanzará una amplia gama de productos financieros en Colombia», asegura la compañía.
Respecto a las exigencias del marco legal colombiano, la empresa sostuvo que «el cumplimiento de los estrictos requisitos de capital regulatorio demuestra la solidez financiera del proyecto y el compromiso a largo plazo de la compañía con el país».
De igual forma, la corporación refirió que «el seguro de depósitos Fogafín garantiza la protección de los usuarios bajo el marco regulatorio local». Fogafín es el Fondo de Garantías de Instituciones Financieras, la entidad estatal encargada de proteger las acreencias de los depositantes en el sistema bancario colombiano.
La firma planea iniciar operaciones en el país sudamericano en 2027, según dijo una fuente de Revolut a la agencia Reuters.
La consecución del permiso en Colombia se enmarca en la estrategia de despliegue territorial de la empresa. Revolut continuó su expansión en 2026 con licencias bancarias en Francia, Australia y el Reino Unido. El 3 de septiembre, la compañía también recibió la aprobación condicional de la Oficina del Contralor de la Moneda (OCC) de EE. UU. para una licencia bancaria nacional.
El anuncio sobre su llegada a Colombia se produce en medio de un incidente de seguridad por exposición de información personal y financiera de clientes de Revolut, como reportó CriptoNoticias. La vulnerabilidad operativa se originó cuando la compañía recibió una petición de datos proveniente de una dirección alojada en un dominio gubernamental legítimo.
Al originarse en un servidor estatal auténtico, el mensaje superó los tres mecanismos de verificación estándar de la industria: SPF, DKIM y DMARC. Estos protocolos corresponden a estándares de autenticación técnica diseñados para certificar la identidad de los remitentes y prevenir la falsificación de correo electrónico.