No Result
View All Result
lunes, septiembre 21, 2026
bloque ₿: 968.083
Iniciar sesión Registrarme
CriptoNoticias Logo
  • Podcasts
    Pako nos cuenta los retos de ciberseguridad que enfrentan las hardware wallets en la era de las inteligencias artificiales.

    SDE ep. 47: ¿Por qué BitBox elige Spark para integrar Lightning?

    Para Aníbal, la realidad venezolana encontró más conveniente el uso de USDT que de dólares.

    SDE ep 46: comercio de USDT en Venezuela roza a la exportación petrolera

    La historia de Bitcoin en Cuba es una historia de perseverancia y necesidad.

    SDE ep 45: Cuba usa Bitcoin como salvavidas

    Uruguay tiene un largo camino que recorrer hacia la adopción de Bitcoin.

    SDE ep 44: las maestras todavía creían que el dinero estaba respaldado en oro

    Agustín Kassis de LaCrypta en Separando el Dinero y el Estado.

    SDE ep 43: No sirve onboardear comercios como testigo de Jehová

    Según Gutiérrez, Bitcoin saldrá fortalecido de este proceso de ataques.

    SDE ep 42: Tras los ataques de las IA quedará el sistema financiero del futuro

  • Criptopedia
  • Tutoriales y guías
  • Glosario
    • Acrónimos y frases
  • Reviews
  • Calendario
  • Precios BTC y ETH
  • Anúnciate
    • Advertise
No Result
View All Result
CriptoNoticias Logo
Iniciar sesión Registrarme
CriptoNoticias Logo
Iniciar sesión Registrarme
lunes, septiembre 21, 2026 bloque ₿: 968.083
Bandera de ARS
BTC 136.853.900,00 ARS 5,91%
Bandera de BOB
BTC 914.637,65 BOB 5,12%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de BRL
BTC 437.836,75 BRL 4,35%
Bandera de CLP
BTC 80.809.374,56 CLP 3,35%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de COP
BTC 271.872.784,71 COP 5,42%
Bandera de CRC
BTC 38.217.889,43 CRC 5,05%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de EUR
BTC 74.442,10 EUR 5,05%
Bandera de USD
BTC 85.573,87 USD 4,99%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de GTQ
BTC 652.060,36 GTQ 5,07%
Bandera de HNL
BTC 2.296.779,94 HNL 5,21%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de MXN
BTC 1.469.805,56 MXN 4,89%
Bandera de PAB
BTC 85.385,99 PAB 4,93%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de PYG
BTC 508.384.309,86 PYG 5,46%
Bandera de PEN
BTC 286.668,93 PEN 4,44%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de DOP
BTC 5.045.868,47 DOP 5,13%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de UYU
BTC 3.431.096,79 UYU 4,93%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de VES
BTC 76.696.765,13 VES 5,39%
Bandera de ARS
BTC 136.853.900,00 ARS 5,91%
Bandera de BOB
BTC 914.637,65 BOB 5,12%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de BRL
BTC 437.836,75 BRL 4,35%
Bandera de CLP
BTC 80.809.374,56 CLP 3,35%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de COP
BTC 271.872.784,71 COP 5,42%
Bandera de CRC
BTC 38.217.889,43 CRC 5,05%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de EUR
BTC 74.442,10 EUR 5,05%
Bandera de USD
BTC 85.573,87 USD 4,99%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de GTQ
BTC 652.060,36 GTQ 5,07%
Bandera de HNL
BTC 2.296.779,94 HNL 5,21%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de MXN
BTC 1.469.805,56 MXN 4,89%
Bandera de PAB
BTC 85.385,99 PAB 4,93%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de PYG
BTC 508.384.309,86 PYG 5,46%
Bandera de PEN
BTC 286.668,93 PEN 4,44%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de DOP
BTC 5.045.868,47 DOP 5,13%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de UYU
BTC 3.431.096,79 UYU 4,93%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de VES
BTC 76.696.765,13 VES 5,39%
Home Tecnología

Presunta vulnerabilidad en hardware wallets de Bitcoin genera preocupación

Un defecto en los chips ESP32 permite robar claves privadas mediante Bluetooth o predecirlas por fallos en la aleatoriedad generativa de claves.

Por Franco Scandizzo
Franco Scandizzo
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
17 abril, 2025
en Tecnología
Tiempo de lectura: 8 minutos
Escrito por Franco Scandizzo
Franco Scandizzo
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
.
Tiempo de lectura: 8 minutos
Síguenos en Google
Esta vulnerabilidad permitiría a un atacante sustraer los fondos de wallets a través de conexión Bluetooth. Fuente: Microsoft Image Creator.

Esta vulnerabilidad permitiría a un atacante sustraer los fondos de wallets a través de conexión Bluetooth. Fuente: Microsoft Image Creator.

Guardar
Guardar artículo
Cambiar tamaño del texto
Copiar
Copiar enlace del artículo
Compartir
Postear en X
Enviar
Enviar por correo
  • La compañía creadora de ESP32 reconoce que no están diseñados para dispositivos de alta seguridad.
  • Otras hardware wallets conectadas al monedero Electrum también serían vulnerables.

El 16 de abril, desde la cuenta oficial de X de Blockstream, una empresa dedicada al desarrollo de infraestructura de Bitcoin (BTC) y criptomonedas, reafirmó que una vulnerabilidad descubierta en marzo pasado que afectaba a hardware wallets, no alcanza a los dispositivos creados por esa compañía, los monederos Jade.  

La reiteración por parte de Blockstream ocurrió debido a que, según el equipo detrás de esa empresa, el «tema ha vuelto a resurgir». La vulnerabilidad en cuestión fue detectada en el microcontrolador ESP32, fabricado por la empresa Espressif Systems, utilizado en algunas hardware wallets para almacenar criptoactivos, entre ellas Jade. A nivel de esos chips hallaron un fallo de seguridad que podría comprometer los fondos de los usuarios.  De acuerdo con la empresa creadora de Jade, esta vulnerabilidad no afecta a su wallet porque esta trabaja con un enfoque en capas para la entropía.

[Jade] extrae aleatoriedad de múltiples fuentes: Entrada del usuario Contadores de CPU Sensores de temperatura Imágenes de la cámara Estado de la batería Aplicación complementaria Hardware criptográfico RNG.

Blockstream, creadora de la wallet Jade de Bitcoin.

Según información más reciente proveída por Adam Back, conocido cypherpunk y fundador de Blockstream, quien cita al maximalista de Bitcoin Matthew R. Kratter, esta vulnerabilidad tampoco afectaría al microcontrolador ESP32.

Según la información inicial, algunas hardware wallets distintas de Jade pueden ser conectados al monedero Electrum podrían estar en riesgo. Las wallets que utilizan el ESP32 para habilitar funciones como la conectividad Bluetooth o Wi-Fi, lo que permite configurar y operar con esas wallets desde dispositivos móviles, las coloca en el centro de las preocupaciones derivadas de la vulnerabilidad. 

Marcas como Trezor y Ledger, que emplean chips de Elemento Seguro (SE), quedarían fuera del alcance de esta amenaza, ya que no contienen el microcontrolador ESP32. 
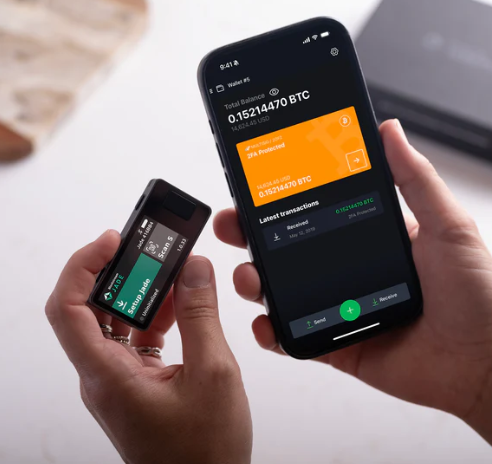
La wallet Jade Plus de Blockstream no sería vulnerable a este fallo. Fuente: Blockstream.

¿En dónde residiría, supuestamente, esta vulnerabilidad? 

El microcontrolador ESP32 es un componente de bajo costo y alta versatilidad, conocido por su capacidad de conectarse a través de Bluetooth y Wi-Fi. Su popularidad en proyectos de código abierto lo ha llevado a ser adoptado por algunas hardware wallets, que son dispositivos físicos diseñados para almacenar las claves privadas de manera offline, protegiéndolas contra ataques digitales.  

Sin embargo, un informe publicado por investigadores de Crypto Deep Tech, titulado ‘Bitcoin Bluetooth Attacks’ (Ataques a Bitcoin via Bluetooth), reveló una vulnerabilidad crítica en la seguridad del ESP32 que pone supuestamente en riesgo a wallets de bitcoin y otros criptoactivos que empleen esos microcontroladores. 

Según esa fuente, el fallo reside en el generador de números aleatorios (PRNG, por sus siglas en inglés) del ESP32, que presenta una entropía insuficiente. La entropía, en el contexto de la criptografía, mide el grado de aleatoriedad de un sistema. Un generador de números aleatorios con entropía insuficiente genera ese tipo de secuencias predecibles, lo que facilitaría a un atacante deducir las claves privadas, que son números aleatorios grandes utilizados, por ejemplo, en el algoritmo ECDSA de Bitcoin para firmar transacciones. 

Como explica el informe: «La baja entropía del PRNG en el ESP32 permite a los atacantes predecir las claves privadas generadas, comprometiendo la seguridad de los fondos almacenados en las hardware wallets que dependen de este chip». 

Además, el informe destaca que la conectividad Bluetooth del ESP32 amplifica el riesgo. Un atacante podría explotar esta interfaz para realizar ataques remotos, accediendo al dispositivo sin necesidad de contacto físico. Esta vulnerabilidad se manifiesta presuntamente a través de dos puntos débiles principales en el ESP32: el generador de números aleatorios y la interfaz Bluetooth. 

Por ejemplo, de acuerdo con Crypto Deep Tech, vulnerabilidades previas en el protocolo Bluetooth del ESP32, como las asociadas al conjunto de fallos conocido como BrakTooth (hallado en 2021), han demostrado que es posible ejecutar código arbitrario o comprometer la memoria del dispositivo.  

En el caso de una hardware wallet, esto podría traducirse en la capacidad de firmar transacciones no autorizadas, vaciando los fondos del usuario. 

¿El fallo en Bluetooth implica robos solo a corta distancia? 

Bluetooth Low Energy (BLE), utilizado por el ESP32, tiene un alcance estándar de 10 a 100 metros en condiciones ideales, dependiendo de factores como la potencia de la señal, obstáculos físicos (paredes, muebles) y el entorno (interferencias electromagnéticas).  

En escenarios reales, como un lugar público (cafetería, aeropuerto), un atacante necesitaría estar dentro de este rango para interactuar con la hardware wallet.  

Sin embargo, los atacantes pueden usar antenas direccionales o amplificadores de señal Bluetooth para extender el alcance del ataque más allá de los 100 metros. En experimentos documentados, como los relacionados con vulnerabilidades Bluetooth previas (por ejemplo, BrakTooth), se ha demostrado que el alcance puede ampliarse a varios cientos de metros o incluso kilómetros con hardware avanzado, como adaptadores Bluetooth de largo alcance o drones equipados con transceptores. 

Esto significa que un atacante no necesariamente estaría ‘a corta distancia’ en el sentido cotidiano (por ejemplo, a pocos metros). Podría operar desde un vehículo estacionado, un edificio cercano o incluso un dispositivo móvil camuflado en un espacio público. 

En adición, el defecto hallado en los ESP32 no se limita exclusivamente a la explotación inmediata vía Bluetooth. Un atacante podría usar Bluetooth como vector inicial para comprometer la hardware wallet y luego establecer un canal persistente de ataque.  

Un atacante dentro del rango Bluetooth podría cargar un firmware comprometido en el ESP32. Este firmware podría programarse para enviar claves privadas o semillas de recuperación a un servidor remoto a través de Wi-Fi (si está habilitado) o incluso cuando la wallet se conecte a otro dispositivo más tarde. En este caso, el robo de fondos podría ocurrir mucho después del ataque inicial, sin requerir proximidad continua. 

La respuesta de Espressif Systems 

Espressif Systems, la empresa detrás del ESP32, publicó un comunicado en marzo en el que aborda las preocupaciones sobre la seguridad de su microcontrolador. La compañía reconoce que el ESP32 no fue diseñado específicamente para aplicaciones de alta seguridad, como las requeridas por hardware wallets de criptomonedas. Sin embargo, defiende que el chip puede ser seguro si se implementan medidas adicionales por parte de los fabricantes de dispositivos. 

En su comunicado, Espressif explica que «El ESP32 es un microcontrolador de propósito general, ampliamente utilizado en aplicaciones Internet de las Cosas (IoT). Para entornos de alta seguridad, recomendamos a los desarrolladores incorporar fuentes externas de entropía y elementos seguros dedicados, además de seguir las mejores prácticas de diseño de hardware y software». 

La empresa también señala que está trabajando en actualizaciones de firmware para mitigar las vulnerabilidades identificadas, incluyendo mejoras en el generador de números aleatorios y en la seguridad de la interfaz Bluetooth. No obstante, Espressif subraya que la responsabilidad última recae en los fabricantes de hardware wallets, quienes deben implementar estas actualizaciones y diseñar sus dispositivos con capas adicionales de protección. 

Hardware wallets en la mira: Jade, Electrum y las excepciones 

A pesar de la vulnerabilidad reportada, Blockstream ha afirmado que su wallet no es vulnerable a los ataques descritos. Desde la cuenta oficial de X de la empresa, se publicó un mensaje el 16 de abril de 2025, en el que se asegura que la Jade está protegida debido a configuraciones específicas en su hardware.

Según Blockstream, la interfaz de depuración vulnerable en el ESP32 no está activa en la Jade v1, incluso en compilaciones de código abierto, y está completamente ausente en la versión Jade Plus.   

Por otro lado, los monederos basados en Electrum, un software de código abierto para gestionar y almacenar BTC, también podrían estar afectados si se ejecutan en dispositivos que incorporan el ESP32. Electrum es conocido por su flexibilidad, lo que permite a los usuarios integrarlo con hardware personalizado. En proyectos de hardware wallets DIY (hazlo tú mismo) que utilizan el ESP32, la vulnerabilidad del chip podría comprometer la seguridad de las claves privadas generadas. 

Algunas de las hardware wallets que utilizan microcontroladores ESP32 y se conectan a Electrum incluyen a Bowser y wallets DIY basadas en LNbits. 

En contrapartida, marcas líderes como Trezor y Ledger no se ven afectadas por este fallo, ya que no dependen del ESP32. Estas hardware wallets emplean chips de Elemento Seguro (SE), microcontroladores diseñados específicamente para aplicaciones criptográficas, que ofrecen un entorno aislado para la generación y almacenamiento de claves privadas, con generadores de números aleatorios certificados y resistencia a ataques físicos y remotos. 

No obstante, el Elemento Seguro no las exime de otras problemáticas. Como lo reportó recientemente CriptoNoticias, una investigación reveló que el modelo Trezor Safe 3, en caso de ser robado físicamente o manipulado por una persona, podría modificar su software, introduciendo código malicioso. 
Etiquetas: BlockstreamCriptomonedasLo últimoVulnerabilidadesWallets (Billetera, Cartera o Monedero)

relacionadosArtículos

Un robot compitiendo con un minero de BTC.
Tecnología

La IA supera a Bitcoin en consumo eléctrico y ampliará la brecha para 2030

Por Gabriela González
21 septiembre, 2026

El impacto energético de la IA será global, aunque la mayor presión se concentrará en regiones con muchos centros de...

Leer másDetails
Una representación conceptual en 3D de un equipo de minería operando en un entorno industrial oscuro y mecánico. La máquina central, equipada con ventiladores y placas de circuitos, emite un intenso resplandor naranja por el esfuerzo mientras escupe pequeños fragmentos brillantes (representando los "shares") hacia un sensor robótico. En la estructura metálica del fondo destacan un pesado bloque o candado colgante que simboliza la "dificultad" atascada, y un prominente reloj analógico en la parte superior, ilustrando la solución del temporizador para liberar al equipo varado.

Un fallo en los pools puede dejar «varados» a mineros que reducen su potencia

21 septiembre, 2026
Primer plano: Peter Yared. En el fondo: logos de herramientas de IA.

Lanzan herramienta para usar inteligencia artificial sin exponer datos privados

19 septiembre, 2026
Ilustración digital de estilo ciberpunk donde un hacker encapuchado manipula una pequeña esfera de energía que se expande hasta formar una gigantesca burbuja brillante. Esta burbuja, que representa un token inflado artificialmente, se coloca sobre una gran balanza tecnológica y logra engañar al sistema automatizado, desequilibrándola a su favor para extraer cofres y monedas sólidas que simbolizan criptomonedas reales. La escena captura conceptualmente el drenaje de fondos de un protocolo financiero descentralizado a través de circuitos luminosos y conductos digitales.

El verdadero fallo de Nostra no fue el oráculo, fue la liquidez que nadie vigiló

18 septiembre, 2026
Ilustración digital de estilo ciberpunk que representa un ciberataque a una billetera de criptomonedas. En el centro, una gran caja fuerte digital con múltiples cerraduras expulsa un flujo de monedas virtuales con la letra "R" a través de un puerto lateral abierto. A la derecha, un hacker encapuchado intenta atrapar los fondos, pero un veloz robot metálico se adelanta y los intercepta primero en el aire. A la izquierda, tres personas observan sus teléfonos móviles sin intervenir, mientras que el fondo oscuro está decorado con redes de neón, símbolos de Ethereum y logotipos de unicornios.

El punto ciego de las wallets modulares: permisos que nadie vuelve a revisar

18 septiembre, 2026

Publicado: 17 abril, 2025 01:25 pm GMT-0400 Actualizado: 18 abril, 2025 11:56 am GMT-0400
AUTOR
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
Publicidad
Publicidad

Lo último

Una computadora con gráficos de velas, bandera de Rusia y moneda de bitcoin

Rusia prepara la entrada legal de las criptomonedas antes de finalizar 2026

21 septiembre, 2026
Pantalla de X con publicaciones sobre Bitcoin, monedas digitales, una red de cuentas y un mazo judicial.

X demanda a usuarios por operar una red de bots con noticias falsas sobre BTC

21 septiembre, 2026
Un robot compitiendo con un minero de BTC.

La IA supera a Bitcoin en consumo eléctrico y ampliará la brecha para 2030

21 septiembre, 2026
Publicidad

Aprende

  • Qué es Bitcoin
  • Qué son las criptomonedas
  • Minería de Bitcoin
  • Qué es Ethereum
  • Qué es una blockchain
  • Criptopedia

De interés

  • Reviews
  • Tutoriales
  • Opinión
  • Eventos
  • Precios BTC y ETH

Empresarial

  • Acerca de
  • Nuestro equipo
  • Términos de uso
  • Política de privacidad
  • Política publicitaria
  • Mapa del sitio

Publicidad

  • Contáctanos
  • Anúnciate
  • Advertise

© 2025 Hecho con ♥ por Latinos.

Iniciar sesión

Accede a tu cuenta y descubre lo que hay detrás de la noticia

¿No tienes cuenta? Crear cuenta nueva

¿Olvidaste tu contraseña?

o
Continuar con Facebook
Continua con Google
Continúa con X

Crea tu cuenta

No te quedes con lo que pasó. Descubre qué significa

¿Ya tienes cuenta? Inicia sesión

o
Continuar con Facebook
Continua con Google
Continúa con X

Recuperar contraseña

Te enviaremos un enlace para restablecer tu contraseña de forma segura. Revisa también tu carpeta de spam o promociones.

¿Ya recordaste tu contraseña? Inicia sesión

Icono de contenido exclusivo Guarda lo que vale la pena descifrar

Regístrate gratis y crea tu colección de artículos para leerlos cuando quieras

  • Crear cuenta

¿Ya tienes cuenta? Inicia sesión

No Result
View All Result
  • Bitcoin (BTC)
  • Comunidad
    • Comunidad
    • Adopción
    • Regulación
    • Sucesos
  • Criptopedia
    • Criptopedia
    • Glosario de Bitcoin y blockchains
    • Diccionario de acrónimos y frases sobre Bitcoin
  • Opinión
    • Opinión
    • Editorial
  • Mercados
    • Mercados
    • Negocios
  • Reviews
  • Tecnología
    • Tecnología
    • Seguridad
    • Minería
  • Tutoriales y guías
  • Calendario de eventos
  • Precios BTC y ETH
  • Publicidad
    • Publicidad
    • Advertise

© 2026 Hecho con ♥ por Latinos.