





No Result
View All Result
sábado, octubre 17, 2026
bloque ₿: 971.899
Iniciar sesión Registrarme
CriptoNoticias Logo
  • Podcasts
    Manuel Beaudroit ha sido pionero en la adopción de Bitcoin en Argentina.

    SDE ep 51: los robots no van a ahorrar en dólares

    Portada de Separando el Dinero y el Estado con Javier Maestre.

    SDE ep. 50: el Estado sufre de elefantiasis

    Rodolfo Andragnes

    SDE ep. 49: El buen dinero no puede depender del Estado

    Las economías circulares se expanden por el sur global.

    SDE ep. 48: Economías Circulares de Bitcoin se expanden en el mundo

    Pako nos cuenta los retos de ciberseguridad que enfrentan las hardware wallets en la era de las inteligencias artificiales.

    SDE ep. 47: ¿Por qué BitBox elige Spark para integrar Lightning?

    Para Aníbal, la realidad venezolana encontró más conveniente el uso de USDT que de dólares.

    SDE ep 46: comercio de USDT en Venezuela roza a la exportación petrolera

  • Criptopedia
  • Tutoriales y guías
  • Glosario
    • Acrónimos y frases
  • Reviews
  • Calendario
  • Precios BTC y ETH
  • Anúnciate
    • Advertise
No Result
View All Result
CriptoNoticias Logo
Iniciar sesión Registrarme
CriptoNoticias Logo
Iniciar sesión Registrarme
sábado, octubre 17, 2026 bloque ₿: 971.899
Bandera de ARS
BTC 131.511.000,00 ARS -0,75%
Bandera de BOB
BTC 949.852,72 BOB -0,95%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de BRL
BTC 413.416,82 BRL -1,24%
Bandera de CLP
BTC 80.143.211,53 CLP -0,36%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de COP
BTC 258.766.747,32 COP -0,67%
Bandera de CRC
BTC 36.975.657,85 CRC -0,75%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de EUR
BTC 72.459,27 EUR -0,68%
Bandera de USD
BTC 81.329,24 USD -0,62%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de GTQ
BTC 621.847,54 GTQ -0,62%
Bandera de HNL
BTC 2.186.100,68 HNL -0,79%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de MXN
BTC 1.501.931,61 MXN -0,50%
Bandera de PAB
BTC 81.367,01 PAB -0,65%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de PYG
BTC 465.482.068,68 PYG -0,21%
Bandera de PEN
BTC 279.791,62 PEN -0,74%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de DOP
BTC 4.992.680,76 DOP -0,64%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de UYU
BTC 3.271.239,29 UYU -0,70%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de VES
BTC 76.004.897,17 VES -1,59%
Home Seguridad

Detectan malware en librería de IA que robaba wallets y credenciales

Una versión maliciosa de LiteLLM robaba claves de wallets, contraseñas cloud y accesos a infraestructura en cualquier máquina donde se instalara.

Por Franco Scandizzo
Franco Scandizzo
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
25 marzo, 2026
en Seguridad
Tiempo de lectura: 6 minutos
Escrito por Franco Scandizzo
Franco Scandizzo
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
.
Tiempo de lectura: 6 minutos
Síguenos en Google
Un hacker operando desde una cueva.

LiteLLM es una biblioteca open-source (Python) que actúa como un “traductor universal” o gateway para modelos de lenguaje grandes (LLMs). Fuente: Imagen generada con Grok.

Guardar
Guardar artículo
Cambiar tamaño del texto
Copiar
Copiar enlace del artículo
Compartir
Postear en X
Enviar
Enviar por correo
  • La versión infectada estuvo disponible menos de una hora y fue detectada por accidente.
  • El malware se propagaba a cualquier proyecto que usara LiteLLM como dependencia.

Este 24 de marzo, la versión 1.82.8 de LiteLLM fue publicada en PyPI, el repositorio oficial de paquetes de Python, con un código malicioso diseñado para robar credenciales financieras, claves de wallets de criptomonedas y accesos a infraestructura cloud. La versión infectada estuvo disponible menos de una hora antes de ser detectada y retirada, según explicó la firma de investigación FutureSearch.

Según la firma, el ataque no requirió ninguna acción adicional por parte del usuario. Bastó con actualizar la librería LiteLLM mientras la versión infectada estuvo activa para que el código malicioso se ejecutara automáticamente.

Conforme al análisis técnico de FutureSearch, el atacante obtuvo las credenciales del mantenedor de LiteLLM y las usó para publicar la versión infectada directamente en PyPI. La señal de alerta se levantó luego de constatar que esta nueva versión no figuraba en el repositorio oficial de GitHub del proyecto, donde normalmente se registran todos los lanzamientos antes de publicarse.

Al momento en que la comunidad abrió un reporte público en GitHub para alertar sobre el ataque, el propietario del repositorio lo cerró sin dar explicaciones ni reconocer el problema, explican desde FutureSearch.

Poco después, cientos de cuentas automatizadas inundaron la discusión con mensajes para ocultar la alerta entre miles de publicaciones. Según el reporte de FutureSearch, esa reacción sugiere que el atacante no solo había tomado control del paquete publicado en PyPI, sino también de la cuenta del propio autor de LiteLLM en GitHub.

CriptoNoticias pudo constatar que al momento de la redacción, el repositorio de LiteLLM estaba disponible:
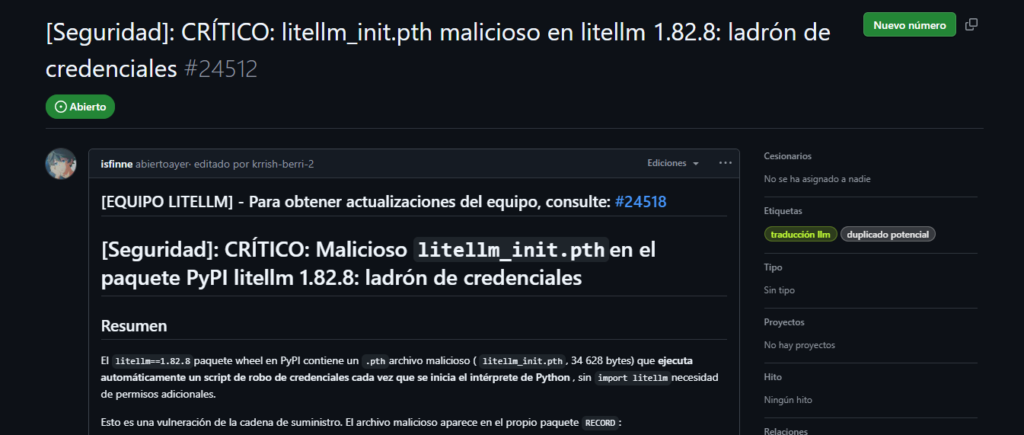
Interfaz de un repositorio de Github.
Imagen traducida automáticamente con Google Translate. Fuente: GitHub.

LiteLLM es una biblioteca de código abierto escrita en Python que actúa como traductor universal entre aplicaciones de inteligencia artificial y más de 100 proveedores de modelos de lenguaje, entre ellos OpenAI, Anthropic, Google y Amazon Web Services (AWS).

En lugar de escribir código distinto para cada proveedor, los desarrolladores usan LiteLLM como capa intermedia que gestiona todas las conexiones con el mismo formato. Con 97 millones de descargas mensuales, es una de las herramientas más usadas en el ecosistema de IA: empresas como Netflix, Character.ai y cientos de startups la integran en sus productos.

Además, un factor que amplificó el riesgo fue la propagación transitoria. LiteLLM no solo se instala directamente: es una dependencia de decenas de proyectos populares. Eso significa que un desarrollador que instalara otro proyecto que dependiera de LiteLLM también quedaba expuesto sin saberlo ni haberlo instalado explícitamente.

¿Cómo funcionaba el malware?

El código malicioso operaba en tres etapas:

  • La primera era de recolección: un script recorría la máquina infectada en busca de archivos de wallets de criptomonedas, contraseñas de bases de datos, credenciales AWS, archivos ‘env’ con claves de API, historial de terminal y cualquier archivo que coincidiera con patrones comunes de secretos. También ejecutaba comandos para extraer variables de entorno y consultaba los servicios de metadatos de instancias cloud para obtener credenciales adicionales.
  • La segunda etapa era de exfiltración: toda la información recolectada se cifraba y se enviaba a un dominio externo no relacionado con la infraestructura legítima de LiteLLM.
  • La tercera etapa apuntaba a persistencia y movimiento lateral: si la máquina infectada tenía acceso a un cluster de Kubernetes, el malware leía todos los secretos del cluster e intentaba crear pods privilegiados en cada nodo para instalar un backdoor permanente. En máquinas locales, hacía lo mismo mediante un servicio del sistema.

De acuerdo con el reporte de FutureSearch, la detección del malware en LiteLLM fue accidental, ya que ese programa malicioso tenía un error. Al ejecutarse, generaba un proceso que se replicaba exponencialmente hasta agotar la memoria RAM y hacer colapsar la máquina.

Un ingeniero de FutureSearch notó el problema mientras LiteLLM se cargaba como dependencia de un plugin dentro del entorno de desarrollo Cursor. «Uno de nuestros ingenieros notó el problema y usó Claude Code para identificar la causa raíz», señala el reporte. Sin ese error, el malware podría haber operado sin ser detectado durante días o semanas.

«Lo más aterrador del software moderno»

Andrej Karpathy, cofundador de OpenAI y ex director de inteligencia artificial de Tesla, escribió el 24 de marzo: «Los ataques a la cadena de suministro son básicamente lo más aterrador que existe en el software moderno. Cada vez que instalas cualquier dependencia puedes estar jalando un paquete envenenado en cualquier punto profundo de su árbol de dependencias».

Karpathy fue más allá del evento puntual y cuestionó el modelo de desarrollo basado en dependencias: «Esto me ha hecho cada vez más reacio a las dependencias, prefiriendo usar modelos de lenguaje para copiar funcionalidad cuando es lo suficientemente simple y posible».

El término que usó Karpathy para describir el modelo alternativo fue «yoink»: copiar o reutilizar código simple con ayuda de modelos de lenguaje en lugar de agregar una dependencia externa. La idea no es nueva, pero el ataque a LiteLLM le dio un argumento concreto y reciente para sostenerla.

Un patrón que se repite en el ecosistema de IA

El incidente de LiteLLM no es un caso aislado. El pasado 16 de marzo, como lo notificó CriptoNoticias, 360 Security, la mayor empresa de ciberseguridad de China, expuso por error el certificado SSL y la clave privada RSA de uno de sus dominios en el instalador público de su nuevo asistente de IA, 360 Safety Lobster.

La clave estuvo disponible para descarga durante dos días, tiempo suficiente para que actores maliciosos la indexaran para ataques de intermediario, es decir, interceptación de tráfico cifrado entre usuarios y servidores legítimos de la empresa.

En ambos casos el vector fue el mismo: código distribuido públicamente en entornos de lanzamiento acelerado, sin auditoría de seguridad suficiente. La diferencia es que el incidente de 360 Security fue un error operativo, mientras que el de LiteLLM fue un ataque deliberado. Lo que comparten es el contexto: la velocidad de despliegue de herramientas de IA está superando los controles de seguridad.
Etiquetas: CriptomonedasHackerInteligencia Artificial (AI)Lo últimoRelevantes

relacionadosArtículos

Un ladrón siendo robado.
Seguridad

Un estafador pierde USD 4,8 millones en el robo masivo de wallets Ledger

Por Gabriela González
17 octubre, 2026

Robó a otros con falsas reseñas, pero terminó perdiendo 60 BTC en un ataque que también golpeó a usuarios de...

Leer másDetails
Portátil con pantallas de phishing, un candado, esposas y criptomonedas que representan la lucha contra las redes de ciberdelincuencia.

Microsoft destapa cómo una red de phishing usaba USDT para atacar a miles de empresas

17 octubre, 2026
Computadora con un correo estafa o phishing y una hardware wallet de Ledger

Estafadores explotan el miedo por Ledger con una falsa actualización de firmware

16 octubre, 2026
Una computadora con el mapa mundi con puntos de hackeo, monedas de criptomonedas y wallets sobre un escritorio

Hackeos en criptomonedas dejan pérdidas de USD 1.180 millones en un trimestre

15 octubre, 2026
Contador mecánico de números en una sala de servidores.

«123456» fue la contraseña que permitió el robo de datos de 8 millones de personas

15 octubre, 2026

Publicado: 25 marzo, 2026 08:28 am GMT-0400 Actualizado: 25 marzo, 2026 08:28 am GMT-0400
AUTOR
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
Publicidad
Publicidad

Lo último

Bitcoin destaca en Estados Unidos, mientras las stablecoins vinculadas al dólar ganan terreno en el resto del mundo.

Chainalysis revela por qué EE. UU. acumula BTC mientras el mundo prefiere stablecoins

17 octubre, 2026
Un ladrón siendo robado.

Un estafador pierde USD 4,8 millones en el robo masivo de wallets Ledger

17 octubre, 2026
Euro digital, una red de criptomonedas, bandera de la UE.

El euro digital llegará para complementar el efectivo, dice Lagarde

17 octubre, 2026
Publicidad

Aprende

  • Qué es Bitcoin
  • Qué son las criptomonedas
  • Minería de Bitcoin
  • Qué es Ethereum
  • Qué es una blockchain
  • Criptopedia

De interés

  • Reviews
  • Tutoriales
  • Opinión
  • Eventos
  • Precios BTC y ETH

Empresarial

  • Acerca de
  • Nuestro equipo
  • Términos de uso
  • Política de privacidad
  • Política publicitaria
  • Mapa del sitio

Publicidad

  • Contáctanos
  • Anúnciate
  • Advertise

© 2025 Hecho con ♥ por Latinos.

Iniciar sesión

Accede a tu cuenta y descubre lo que hay detrás de la noticia

¿No tienes cuenta? Crear cuenta nueva

¿Olvidaste tu contraseña?

o
Continuar con Facebook
Continua con Google
Continúa con X

Crea tu cuenta

No te quedes con lo que pasó. Descubre qué significa

¿Ya tienes cuenta? Inicia sesión

o
Continuar con Facebook
Continua con Google
Continúa con X

Recuperar contraseña

Te enviaremos un enlace para restablecer tu contraseña de forma segura. Revisa también tu carpeta de spam o promociones.

¿Ya recordaste tu contraseña? Inicia sesión

Icono de contenido exclusivo Guarda lo que vale la pena descifrar

Regístrate gratis y crea tu colección de artículos para leerlos cuando quieras

  • Crear cuenta

¿Ya tienes cuenta? Inicia sesión

No Result
View All Result
  • Bitcoin (BTC)
  • Comunidad
    • Comunidad
    • Adopción
    • Regulación
    • Sucesos
  • Criptopedia
    • Criptopedia
    • Glosario de Bitcoin y blockchains
    • Diccionario de acrónimos y frases sobre Bitcoin
  • Opinión
    • Editorial
    • Opinión
  • Mercados
    • Mercados
    • Negocios
  • Reviews
  • Tecnología
    • Tecnología
    • Seguridad
    • Minería
  • Tutoriales y guías
  • Calendario de eventos
  • Precios BTC y ETH
  • Publicidad
    • Publicidad
    • Advertise

© 2026 Hecho con ♥ por Latinos.