No Result
View All Result
viernes, octubre 9, 2026
bloque ₿: 970.595
Iniciar sesión Registrarme
CriptoNoticias Logo
  • Podcasts
    Rodolfo Andragnes

    SDE ep. 49: El buen dinero no puede depender del Estado

    Las economías circulares se expanden por el sur global.

    SDE ep. 48: Economías Circulares de Bitcoin se expanden en el mundo

    Pako nos cuenta los retos de ciberseguridad que enfrentan las hardware wallets en la era de las inteligencias artificiales.

    SDE ep. 47: ¿Por qué BitBox elige Spark para integrar Lightning?

    Para Aníbal, la realidad venezolana encontró más conveniente el uso de USDT que de dólares.

    SDE ep 46: comercio de USDT en Venezuela roza a la exportación petrolera

    La historia de Bitcoin en Cuba es una historia de perseverancia y necesidad.

    SDE ep 45: Cuba usa Bitcoin como salvavidas

    Uruguay tiene un largo camino que recorrer hacia la adopción de Bitcoin.

    SDE ep 44: las maestras todavía creían que el dinero estaba respaldado en oro

  • Criptopedia
  • Tutoriales y guías
  • Glosario
    • Acrónimos y frases
  • Reviews
  • Calendario
  • Precios BTC y ETH
  • Anúnciate
    • Advertise
No Result
View All Result
CriptoNoticias Logo
Iniciar sesión Registrarme
CriptoNoticias Logo
Iniciar sesión Registrarme
viernes, octubre 9, 2026 bloque ₿: 970.595
Bandera de ARS
BTC 132.701.200,00 ARS 0,63%
Bandera de BOB
BTC 942.895,30 BOB 0,09%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de BRL
BTC 414.831,15 BRL 0,12%
Bandera de CLP
BTC 80.858.584,35 CLP 0,63%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de COP
BTC 265.534.931,28 COP 0,03%
Bandera de CRC
BTC 37.534.569,38 CRC 0,09%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de EUR
BTC 73.394,76 EUR 0,03%
Bandera de USD
BTC 82.643,01 USD 0,57%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de GTQ
BTC 628.693,27 GTQ 0,09%
Bandera de HNL
BTC 2.205.320,87 HNL 0,09%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de MXN
BTC 1.496.743,08 MXN 0,07%
Bandera de PAB
BTC 82.389,95 PAB 0,08%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de PYG
BTC 473.574.164,11 PYG 0,08%
Bandera de PEN
BTC 282.927,38 PEN 0,02%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de DOP
BTC 4.982.440,07 DOP 0,09%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de UYU
BTC 3.301.557,59 UYU 0,09%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de VES
BTC 77.466.517,61 VES 0,32%
Home Seguridad

Cómo Lazarus mantiene acceso fantasma en exchanges antes de ejecutar el robo

RemotePE opera exclusivamente en memoria RAM, sin dejar archivos en disco ni rastros forenses detectables por herramientas convencionales.

Por Miguel Arroyo
Miguel Arroyo
Miguel Arroyo
Editor de sección - Tecnología
Investiga y explica el funcionamiento técnico y de protocolo de Bitcoin y las criptomonedas. Ingeniero de Sistemas con diplomado en SEO.
Conoce al autor
25 mayo, 2026
en Seguridad
Tiempo de lectura: 4 minutos
Escrito por Miguel Arroyo
Miguel Arroyo
Miguel Arroyo
Editor de sección - Tecnología
Investiga y explica el funcionamiento técnico y de protocolo de Bitcoin y las criptomonedas. Ingeniero de Sistemas con diplomado en SEO.
Conoce al autor
.
Editado por Jesús González
Jesús González
Jesús González
Sub-editor
Especializado en la tecnología de Bitcoin, la formación de reporteros y garante del buen nivel de los contenidos. Licenciado en Letras.
Conoce al editor
.
Tiempo de lectura: 4 minutos
Síguenos en Google
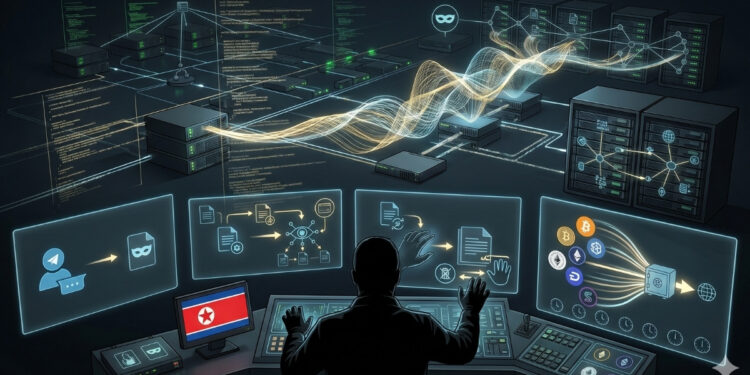
Una compleja ilustración digital conceptual que representa la operación de ciberespionaje y robo de criptomonedas a gran escala del Grupo Lazarus. El hacker, silueteado y con manos brillantes, interactúa con múltiples pantallas holográficas que detallan el proceso, desde la ingeniería social hasta la exfiltración de activos como Bitcoin y Ethereum. Una pantalla central muestra un mapa con la bandera de Corea del Norte en su centro, identificando el origen del ataque. El fondo muestra una red de servidores y una onda de datos en flujo.

El malware comparte técnicas de borrado forense con PondRAT y POOLRAT. Fuente: Gemini.

Guardar
Guardar artículo
Cambiar tamaño del texto
Copiar
Copiar enlace del artículo
Compartir
Postear en X
Enviar
Enviar por correo
  • El acceso inicial ocurre vía Telegram con suplantación de identidad.
  • Los primeros artefactos del malware datan de julio de 2023, como reveló un informe de mayo de 2026.

El grupo Lazarus, vinculado al gobierno de Corea del Norte, desplegó un programa de acceso remoto no autorizado llamado RemotePE contra empresas del sector financiero y de activos digitales. Según la firma Fox-IT, subsidiaria del grupo NCC, en un informe publicado el pasado 22 de mayo, el programa malicioso ejecuta sus operaciones íntegramente en la memoria del equipo infectado, sin guardar archivos en el disco duro, lo que le permite evadir los sistemas de detección de amenazas más extendidos en la industria.

De acuerdo con los investigadores Yun Zheng Hu y Mick Koomen, RemotePE forma parte de una cadena de ataque en tres etapas que incluye dos programas intermediarios: DPAPILoader, que descifra la carga maliciosa usando herramientas nativas del sistema operativo Windows, y RemotePELoader, que contacta un servidor externo para recibir el módulo principal y ejecutarlo directamente en memoria.

Fox-IT señala que el acceso inicial a las organizaciones objetivo ocurre mediante engaño en Telegram. Los atacantes se presentan como empleados de firmas de inversión y dirigen a sus víctimas a reuniones programadas en sitios falsos que imitan plataformas legítimas de agendamiento. Una vez dentro del sistema, el programa puede permanecer activo durante meses sin ser identificado.

La firma sostiene que los primeros registros de este ataque datan de noviembre de 2023, mientras que la versión más antigua de RemotePE identificada lleva fecha del 4 de julio de ese mismo año. Ninguna de las muestras analizadas había sido detectada por plataformas públicas de análisis de amenazas antes de la publicación del informe.

Control total desde las sombras

Una vez instalado, RemotePE otorga al atacante control operativo completo sobre el sistema comprometido. Según la firma, el programa no actúa de forma autónoma: cada entrega del módulo principal requiere la intervención manual de un operador humano, que decide cuándo y a quién enviarlo.

El programa permite al atacante ejecutar las siguientes acciones sobre el equipo comprometido:

  • Modificar la configuración del servidor desde el que recibe órdenes
  • Gestionar carpetas y módulos del sistema
  • Leer, escribir, comprimir, renombrar o eliminar archivos
  • Listar, crear o eliminar procesos en ejecución
  • Cargar módulos adicionales en tiempo real, sin reiniciar el programa
  • Regular los intervalos de actividad para reducir su visibilidad

La firma también destaca que antes de eliminar un archivo, el programa lo sobreescribe siete veces con datos constantes, una técnica de borrado que dificulta la recuperación de evidencia forense y que comparte con otros programas maliciosos del mismo grupo, como PondRAT y POOLRAT.

La firma advierte que el modelo de operación supervisado por personas en tiempo real, combinado con la baja tasa de detección del conjunto de herramientas, sugiere que RemotePE se reserva para objetivos de alto valor, donde el acceso silencioso y prolongado precede a una acción final de gran impacto, como el robo masivo de fondos o la extracción de información sensible.

Un patrón que se repite con cifras crecientes

RemotePE no es un caso aislado. Según la firma de análisis Arkham, Lazarus fue responsable de más del 70% de todos los ataques a protocolos de finanzas descentralizadas registrados en 2026, con dos golpes ejecutados en abril que sumaron más de 577 millones de dólares: el primero contra Drift Protocol, donde agentes del grupo se presentaron en conferencias del sector y realizaron depósitos superiores al millón de dólares para aparentar ser socios legítimos antes de drenar los fondos; el segundo contra KelpDAO, mediante la manipulación de los nodos que verificaban las transacciones entre redes. Ambos ataques comparten con RemotePE el mismo principio operativo: meses de preparación silenciosa antes de una acción final irreversible.

El contexto es más amplio, el pasado abril registró 34 ataques a protocolos de finanzas descentralizadas (DeFi), con pérdidas de aproximadamente 635 millones de dólares, lo que representó el 78% de todo lo robado en el ecosistema durante lo que va del año, según el reporte mensual de CDSecurity. Desde 2017, el grupo acumula más de 6.000 millones de dólares en activos digitales robados, según Arkham, una cifra que sitúa a Lazarus no como un actor oportunista, sino como una operación de Estado con objetivos financieros de largo plazo. RemotePE es, según Fox-IT, la herramienta más sofisticada documentada hasta ahora dentro de ese arsenal.
Etiquetas: Corea del NorteDeFiHackerRelevantes

relacionadosArtículos

Una computadora cuántica y el logo de Solana con un escudo.
Seguridad

Desarrollador de Solana descarta medidas urgentes para la creación de una wallet cuántica

Por Gabriela González
8 octubre, 2026

La discusión no implica que las redes estén vulneradas hoy, sino que plantea cómo deberían responder ante una eventual ruptura...

Leer másDetails
Vitalik Buterin hablando en una conferencia.

Vitalik Buterin alerta sobre los riesgos de la IA para la criptografía

8 octubre, 2026
Hardware wallet iluminado conectado a estructura de nodos fría y difusa en fondo azul oscuro.
Usuarios registrados

Ledger no te presta dinero, te conecta con Morpho

7 octubre, 2026
Justin Drake, desarrollador de Ethereum, durante una entrevista.

Justin Drake insta a la industria de bitcoin a activar el modo búnker ante avances de IA

7 octubre, 2026
Un hacker con capucha trabaja frente a varios monitores con mapas globales y código de red en un ambiente en penumbra.

«Cómo me infiltré en una organización criminal china»: ZachXBT

5 octubre, 2026

Publicado: 25 mayo, 2026 09:59 am GMT-0400 Actualizado: 25 mayo, 2026 09:59 am GMT-0400
AUTOR
Miguel Arroyo
Editor de sección - Tecnología
Investiga y explica el funcionamiento técnico y de protocolo de Bitcoin y las criptomonedas. Ingeniero de Sistemas con diplomado en SEO.
Conoce al autor
Publicidad
Publicidad

Lo último

Una computadora cuántica y el logo de Solana con un escudo.

Desarrollador de Solana descarta medidas urgentes para la creación de una wallet cuántica

8 octubre, 2026
Bukele junto a Bitcoin, la bandera de El Salvador y el FMI.

El Salvador sigue sumando bitcoin pese a las condiciones del FMI

8 octubre, 2026
La bandera de la UE expulsando Stablecoins.

Europa da un nuevo golpe a las stablecoins que no cumplen MiCA

8 octubre, 2026
Publicidad

Aprende

  • Qué es Bitcoin
  • Qué son las criptomonedas
  • Minería de Bitcoin
  • Qué es Ethereum
  • Qué es una blockchain
  • Criptopedia

De interés

  • Reviews
  • Tutoriales
  • Opinión
  • Eventos
  • Precios BTC y ETH

Empresarial

  • Acerca de
  • Nuestro equipo
  • Términos de uso
  • Política de privacidad
  • Política publicitaria
  • Mapa del sitio

Publicidad

  • Contáctanos
  • Anúnciate
  • Advertise

© 2025 Hecho con ♥ por Latinos.

Iniciar sesión

Accede a tu cuenta y descubre lo que hay detrás de la noticia

¿No tienes cuenta? Crear cuenta nueva

¿Olvidaste tu contraseña?

o
Continuar con Facebook
Continua con Google
Continúa con X

Crea tu cuenta

No te quedes con lo que pasó. Descubre qué significa

¿Ya tienes cuenta? Inicia sesión

o
Continuar con Facebook
Continua con Google
Continúa con X

Recuperar contraseña

Te enviaremos un enlace para restablecer tu contraseña de forma segura. Revisa también tu carpeta de spam o promociones.

¿Ya recordaste tu contraseña? Inicia sesión

Icono de contenido exclusivo Guarda lo que vale la pena descifrar

Regístrate gratis y crea tu colección de artículos para leerlos cuando quieras

  • Crear cuenta

¿Ya tienes cuenta? Inicia sesión

No Result
View All Result
  • Bitcoin (BTC)
  • Comunidad
    • Comunidad
    • Adopción
    • Regulación
    • Sucesos
  • Criptopedia
    • Criptopedia
    • Glosario de Bitcoin y blockchains
    • Diccionario de acrónimos y frases sobre Bitcoin
  • Opinión
    • Editorial
    • Opinión
  • Mercados
    • Mercados
    • Negocios
  • Reviews
  • Tecnología
    • Tecnología
    • Seguridad
    • Minería
  • Tutoriales y guías
  • Calendario de eventos
  • Precios BTC y ETH
  • Publicidad
    • Publicidad
    • Advertise

© 2026 Hecho con ♥ por Latinos.