No Result
View All Result
viernes, octubre 9, 2026
bloque ₿: 970.672
Iniciar sesión Registrarme
CriptoNoticias Logo
  • Podcasts
    Rodolfo Andragnes

    SDE ep. 49: El buen dinero no puede depender del Estado

    Las economías circulares se expanden por el sur global.

    SDE ep. 48: Economías Circulares de Bitcoin se expanden en el mundo

    Pako nos cuenta los retos de ciberseguridad que enfrentan las hardware wallets en la era de las inteligencias artificiales.

    SDE ep. 47: ¿Por qué BitBox elige Spark para integrar Lightning?

    Para Aníbal, la realidad venezolana encontró más conveniente el uso de USDT que de dólares.

    SDE ep 46: comercio de USDT en Venezuela roza a la exportación petrolera

    La historia de Bitcoin en Cuba es una historia de perseverancia y necesidad.

    SDE ep 45: Cuba usa Bitcoin como salvavidas

    Uruguay tiene un largo camino que recorrer hacia la adopción de Bitcoin.

    SDE ep 44: las maestras todavía creían que el dinero estaba respaldado en oro

  • Criptopedia
  • Tutoriales y guías
  • Glosario
    • Acrónimos y frases
  • Reviews
  • Calendario
  • Precios BTC y ETH
  • Anúnciate
    • Advertise
No Result
View All Result
CriptoNoticias Logo
Iniciar sesión Registrarme
CriptoNoticias Logo
Iniciar sesión Registrarme
viernes, octubre 9, 2026 bloque ₿: 970.672
Bandera de ARS
BTC 132.104.500,00 ARS 0,18%
Bandera de BOB
BTC 939.974,96 BOB -0,23%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de BRL
BTC 410.970,75 BRL -0,81%
Bandera de CLP
BTC 80.912.501,21 CLP 0,70%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de COP
BTC 263.514.483,69 COP -0,74%
Bandera de CRC
BTC 37.504.631,39 CRC 0,01%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de EUR
BTC 73.511,62 EUR 0,19%
Bandera de USD
BTC 82.213,43 USD 0,05%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de GTQ
BTC 628.851,18 GTQ 0,11%
Bandera de HNL
BTC 2.207.828,84 HNL 0,20%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de MXN
BTC 1.513.932,55 MXN 1,22%
Bandera de PAB
BTC 82.258,40 PAB -0,08%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de PYG
BTC 469.918.857,09 PYG -0,69%
Bandera de PEN
BTC 282.737,66 PEN -0,05%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de DOP
BTC 4.993.966,10 DOP 0,32%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de UYU
BTC 3.303.960,79 UYU 0,16%
Publicidad
Aliado Logo de bitStarz modo luz Logo de bitStarz modo nocturno
Bandera de VES
BTC 76.828.213,39 VES -0,51%
Home Seguridad

Ni llaves privadas, ni contratos inteligentes: Lazarus hackeo a Bybit usando JavaScript 

Mientras el exchange habla de contratos fraudulentos, Safe señala que una máquina de uno de sus desarrolladores fue vulnerada.

Por Franco Scandizzo
Franco Scandizzo
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
27 febrero, 2025
en Seguridad
Tiempo de lectura: 7 minutos
Escrito por Franco Scandizzo
Franco Scandizzo
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
.
Tiempo de lectura: 7 minutos
Síguenos en Google
Bybit y Safe muestran informes contrapuestos tras el hackeo al exchange. Fuente: Grok.

Bybit y Safe muestran informes contrapuestos tras el hackeo al exchange. Fuente: Grok.

Guardar
Guardar artículo
Cambiar tamaño del texto
Copiar
Copiar enlace del artículo
Compartir
Postear en X
Enviar
Enviar por correo
  • Para Bybit, se inyectó código malicioso en los servidores de Safe.
  • Safe niega fallas en sus contratos y señala ingeniería social sobre su equipo.

La falla de seguridad que derivó en el reciente hackeo por parte de Lazarus Group a Bybit se originó en los servidores de la empresa Safe, que ofrece un servicio de autocustodia para la cold wallet multifirma de Ethereum (ETH).

Esta información se extrae de un reporte preliminar elaborado por las empresas Verichains y Signia Labs el 24 de febrero, que fue divulgado por Ben Zhou, CEO y cofundador de Bybit, dos días después. Comparando ese documento con los argumentos expuestos por Safe el mismo 26 de febrero, surgen contradicciones. 

¿Contratos inteligentes fraudulentos?

Conforme con el reporte preliminar del 24 de febrero compartido por el exchange, el 18 de febrero de 2025, a las 15:39:11 UTC, el hacker desplegó un contrato malicioso en una dirección que contenía lógica fraudulenta para la transferencia de fondos.  

Si bien en principio el hack habría sido únicamente en una wallet de Bybit, el documento forense del exchange señala que horas más tarde, desplegó otro contrato malicioso en otra dirección que tenía capacidades de retiro de fondos. 

En este punto, lo indicado por la empresa Safe contradice al exchange, ya que, según aquella, no fueron vulnerados los contratos inteligentes:  

Los contratos inteligentes de Safe no se vieron afectados. Se llevó a cabo un ataque comprometiendo la máquina de un desarrollador de Safe, lo que afectó a una cuenta operada por Bybit. Safe ha añadido medidas de seguridad para eliminar el vector de ataque. 

Informe de Safe. 

Finalmente, continuó el documento expuesto por Bybit, el 21 de febrero de 2025, a las 14:13:35 UTC, «el atacante creó con éxito una transacción multifirma que involucraba a tres firmantes, incluido el CEO de Bybit. Dicha transacción actualizó el contrato multifirma de Bybit para la wallet fría en Safe, apuntando a un contrato malicioso que había sido desplegado tres días antes».

Luego, según detalla el relato de Bybit, los hackers emplearon las funciones «backdoor» en el contrato malicioso para drenar el monedero. Los ataques «backdoor» están diseñados para transferir automáticamente criptomonedas desde una wallet comprometida a un monedero controlado por el atacante. 

¿Qué fue lo que ocurrió de acuerdo con Safe? 

Safe sostiene que sus contratos inteligentes permanecieron íntegros y que la intrusión ocurrió al comprometer la computadora de uno de sus desarrolladores, lo que afectó a una cuenta utilizada por Bybit.  

Esa maniobra de los atacantes dio lugar a la propuesta de una transacción maliciosa disfrazada, sin que hubieran hallado vulnerabilidades en los contratos inteligentes de Safe ni en su código fuente, según la empresa. 

Safe enfatizó que Lazarus empleó técnicas de ingeniería social y posibles exploits contra credenciales de desarrolladores, descartando que el vector de ataque involucrara fallos en la infraestructura o servicios de Safe e insinuando que el ataque fue contra humanos, no contra un hardware. 

De acuerdo con esta versión, el ataque habría consistido en la inyección o manipulación de software directamente en el entorno personal del desarrollador, sin que se alterara la lógica de los contratos ni se aprovecharan funciones de tipo «backdoor«.

Conocida la explicación de Safe, Changpeng Zhao (CZ), cofundador de Binance, el exchange de criptomonedas más grande del mundo, criticó los dichos de esa compañía. 

“Esta actualización de Safe no es muy buena. Utiliza un lenguaje vago para pasar por alto los problemas. Tengo más preguntas que respuestas después de leerla” 

CZ, cofundador de Binance. 

Así ocurrió el ataque, según Bybit 

El mecanismo de seguridad de Bybit para esa wallet de ether se basa en carteras con firma múltiple, conocidas como multisig, donde se requiere la autorización de varias claves antes de mover fondos.  

En coincidencia con el reporte de Bybit, el analista bajo el seudónimo «Haseeb» en la red social X detalló que “se hizo un cambio en tiempo real («hot swapped») de la interfaz de usuario de Gnosis Safe con código JavaScript que apuntaba únicamente a la wallet fría de Bybit”.  

Por medio de esa técnica los atacantes inyectaron código malicioso y consiguieron una sustitución directa y en tiempo real de parte del software que controla la interfaz de Gnosis Safe (conocido como front-end) sin mostrar señales evidentes de adulteración. Tras la inserción de valores maliciosos (cambiando campos como la dirección de destino, el tipo de operación y la data codificada) y luego de ejecutar el ataque, revirtieron el estado inicial para mantener la apariencia legítima del sistema.   

El «hot swap« tiene el propósito de reemplazar archivos o scripts mientras la plataforma está en funcionamiento, lo que impidió que el equipo de Bybit o de Safe descubriera rápidamente la injerencia. La manipulación específica hacia la cold wallet de Bybit sugiere un alto conocimiento de la infraestructura interna del exchange por parte de los atacantes. Esto llevó a Haseeb al lamento con una conclusión final: «Lazarus está en otro nivel». 

De modo tal, el «hot swap» ejecutado contra la interfaz de Safe demuestra que los intrusos sabían exactamente qué «tecla» manipular para apuntar hacia la cold wallet de Bybit, contradiciendo lo dicho por Safe, y evidenciando un alto grado de conocimiento sobre la infraestructura y los mecanismos de resguardo por parte de los atacantes. 

¿Cómo ingresaron los atacantes a los servidores de Safe? 

El reporte difundido por el CEO de Bybit apunta a que el atacante pudo haber accedido a la cuenta de AWS S3, un servicio de AWS (Amazon Web Services), que sirve para almacenar grandes cantidades de información en la nube (archivos, carpetas), y donde, a menudo, se alojan sitios web, librerías o scripts. 

Esta versión, que no fue homologada por Safe, sugiere también que pudo haber una vulnerabilidad en el CloudFront, que es la red de distribución de contenido de Amazon que se encarga de entregar esos archivos de manera rápida y segura a usuarios de distintas regiones del mundo. Resulta clave destacar que, tanto la cuenta AWS y de CloudFront de Bybit son gestionadas por Safe.  

Si alguien obtiene las credenciales de acceso o las llaves privadas de la cuenta de AWS o CloudFront, que gestiona los archivos de un sitio, podría cambiar, eliminar o subir nuevo contenido. 

Por tanto, la raíz de la vulnerabilidad radicaría en que el atacante logró una intrusión a nivel de infraestructura (AWS S3 o CloudFront) de Safe, lo cual le permitió inyectar el script malicioso directamente en dicha plataforma. Esto va más allá de un mero error de configuración interna de Bybit: se trata de la manipulación de los servidores y servicios de un tercero, Safe, por medio de credenciales comprometidas. 

El hackeo a Bybit fue de 1.500 millones de dólares 

La información, divulgada en el documento de Bybit sobre el ataque, apunta a que la intrusión permitió a los atacantes sustraer tokens de ether en un estimado de 1.500 millones de dólares, de acuerdo con Ben Zhou, CEO y cofundador de Bybit.  

En ese sentido, inicialmente la cifra robada por el grupo Lazarus se estimaba en alrededor de 400.000 ETH, un número que, tras el informe, aumentó a más de 515.000 ETH. 
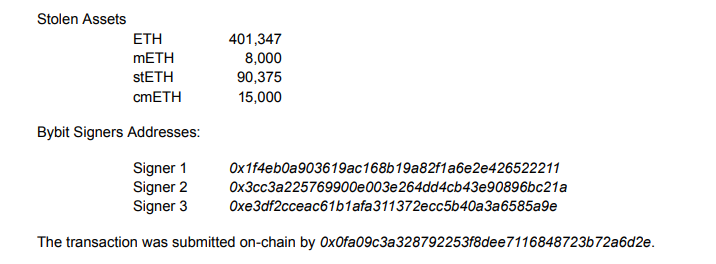
Los activos robados comprendían tenencias de ether y versiones de ese token envueltos. Fuente: Reporte Bybit.

Posteriormente, como lo reportó CriptoNoticias, el grupo Lazarus movió parte de esas tenencias mediante exchanges descentralizados (DEX). 
Etiquetas: Casas de Cambio (exchange)Contratos inteligentesEthereum (ETH)HackerJavaScriptRelevantes

relacionadosArtículos

Hardware wallet Ledger conectada a una laptop que muestra gráficos financieros y análisis de seguridad en un escritorio de oficina.
Seguridad

Ledger investiga un informe de robo de criptomonedas de wallets de usuarios

Por Nickolas Plaza
9 octubre, 2026

El hecho habría involucrado pérdidas en Bitcoin, Ethereum y Tron, afectando a personas que le compraron al revendedor CryptoBillis.

Leer másDetails
Imagen conceptual que simboliza los hechos narrados en esta noticia.

Rusia usó ChatGPT para influir en la política de Argentina y Bolivia

9 octubre, 2026
Imagen que simboliza migración de bitcoin a nuevas direcciones.

6 millones de bitcoin deben migrar a nuevas direcciones, según el cofundador de Glassnode

9 octubre, 2026
Una computadora cuántica y el logo de Solana con un escudo.

Desarrollador de Solana descarta medidas urgentes para la creación de una wallet cuántica

8 octubre, 2026
Vitalik Buterin hablando en una conferencia.

Vitalik Buterin alerta sobre los riesgos de la IA para la criptografía

8 octubre, 2026

Publicado: 27 febrero, 2025 08:34 am GMT-0400 Actualizado: 27 febrero, 2025 06:54 pm GMT-0400
AUTOR
Franco Scandizzo
Reportero de Tecnología
Se especializa en tecnología Bitcoin, minería, cuántica y métricas on-chain. Periodista de profesión.
Conoce al autor
Publicidad
Publicidad

Lo último

Una representación visual abstracta muestra una cabeza humana luminosa formada por una red neuronal azul y blanca a la izquierda, interactuando a través de flujos de datos con una estructura brillante compuesta por símbolos de Bitcoin y texto criptográfico naranja a la derecha. El fondo es un entorno digital oscuro con fórmulas matemáticas y código flotante, que transmite una interacción tecnológica entre la inteligencia artificial y la criptomoneda.
Usuarios registrados

La IA ya encuentra fallas criptográficas, pero ¿amenaza a Bitcoin? 

9 octubre, 2026
Muchas criptomonedas doradas sobre una mesa

¿Altseason en los ETF? Los flujos crecen, pero las altcoins no responden 

9 octubre, 2026
Sala de prensa vacía en El Salvador con un atril, el escudo nacional, un comunicado del 8 de octubre y una pantalla con el logotipo de Chivo. No hay personas.
Usuarios registrados

¿Por qué el Gobierno de El Salvador no informó la venta de Chivo Wallet cuando ocurrió?

9 octubre, 2026
Publicidad

Aprende

  • Qué es Bitcoin
  • Qué son las criptomonedas
  • Minería de Bitcoin
  • Qué es Ethereum
  • Qué es una blockchain
  • Criptopedia

De interés

  • Reviews
  • Tutoriales
  • Opinión
  • Eventos
  • Precios BTC y ETH

Empresarial

  • Acerca de
  • Nuestro equipo
  • Términos de uso
  • Política de privacidad
  • Política publicitaria
  • Mapa del sitio

Publicidad

  • Contáctanos
  • Anúnciate
  • Advertise

© 2025 Hecho con ♥ por Latinos.

Iniciar sesión

Accede a tu cuenta y descubre lo que hay detrás de la noticia

¿No tienes cuenta? Crear cuenta nueva

¿Olvidaste tu contraseña?

o
Continuar con Facebook
Continua con Google
Continúa con X

Crea tu cuenta

No te quedes con lo que pasó. Descubre qué significa

¿Ya tienes cuenta? Inicia sesión

o
Continuar con Facebook
Continua con Google
Continúa con X

Recuperar contraseña

Te enviaremos un enlace para restablecer tu contraseña de forma segura. Revisa también tu carpeta de spam o promociones.

¿Ya recordaste tu contraseña? Inicia sesión

Icono de contenido exclusivo Guarda lo que vale la pena descifrar

Regístrate gratis y crea tu colección de artículos para leerlos cuando quieras

  • Crear cuenta

¿Ya tienes cuenta? Inicia sesión

No Result
View All Result
  • Bitcoin (BTC)
  • Comunidad
    • Comunidad
    • Adopción
    • Regulación
    • Sucesos
  • Criptopedia
    • Criptopedia
    • Glosario de Bitcoin y blockchains
    • Diccionario de acrónimos y frases sobre Bitcoin
  • Opinión
    • Editorial
    • Opinión
  • Mercados
    • Mercados
    • Negocios
  • Reviews
  • Tecnología
    • Tecnología
    • Seguridad
    • Minería
  • Tutoriales y guías
  • Calendario de eventos
  • Precios BTC y ETH
  • Publicidad
    • Publicidad
    • Advertise

© 2026 Hecho con ♥ por Latinos.